



Мошенники получают дубликаты сим-карт предпринимателей и крадут их деньги

Мошенники получают дубликаты сим-карт предпринимателей и крадут их деньги

Мошенники получают дубликаты сим-карт предпринимателей и крадут их деньги

Исследователи из антивирусной компании ESET рассказали о набирающем обороты виде онлайн-мошенничества с сим-картами. С помощью новой схемы злоумышленники могут получить доступ к телефонному номеру жертвы и перевести его деньги из банковских приложений.

«Фишка» нового подхода в комбинации уже известных ранее мошеннических уловок, и, как предупредили в ESET, такой обман на практике очень сложно доказать. Всё начинается с создания поддельного аккаунта, который можно приобрести, например, на чёрном онлайн-рынке.

Невооруженный глаз не сможет отличить такие учётные записи от настоящих. Во-первых, они созданы несколько лет назад, во-вторых — содержат фотографии, которых нет в поиске Google и Яндекс.

Злоумышленники также обновляют контент таких учёток (пусть не так часто), чтобы поддерживать иллюзию активности живого пользователя. Жертву мошенники ищут в Facebook и Instagram, специально рассчитывая потенциальный успех социальной инженерии. Главный интерес представляют владельцы бизнеса, предприниматели.

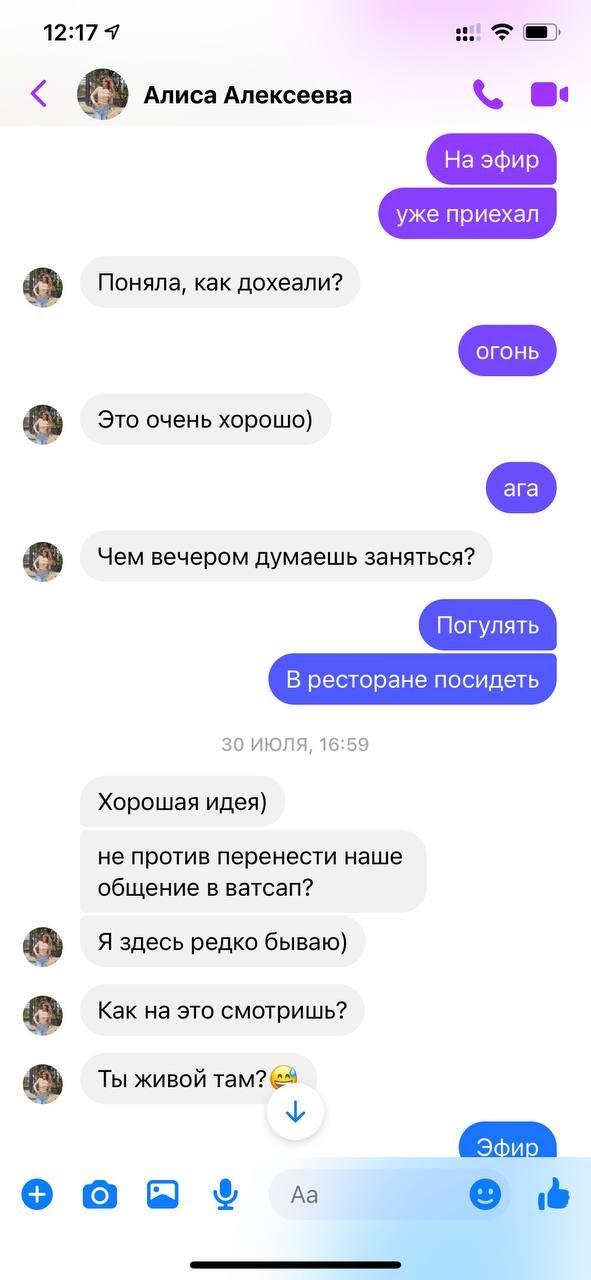
Выбрав объект, преступники пытаются выяснить номер его телефона, для чего привлекается вымышленная красивая девушка. Чтобы привлечь внимание, фейковая дама создаёт видимость общих интересов (например, отмечаются одни и те же хобби с жертвой или общий ВУЗ).

Именно этот персонаж пытается выудить у объекта телефонный номер. Для этого предлагается перенести общение в WhatsApp. Забегая вперёд, можно отметить, что номер телефона необходим для изготовления дубликата сим-карты.


Узнав заветные цифры и подготовив поддельную доверенность, злоумышленники идут в небольшой филиал оператора, обслуживающего жертву. Причём всё готовится таким образом, чтобы этот филиал был в другом часовом поясе с объектом.

После получения сим-карты мошенникам остаётся лишь обратиться в банк по поводу восстановления пароля от банковского приложения (телефонный номер выступает в качестве дополнительного фактора аутентификации). А дальше — дело техники: все средства предпринимателя переводятся в карман преступников.

Подпишитесь на новости

В НГУ создали платформу для проверки качества данных, на которых обучают ИИ

В Новосибирском государственном университете разработали «Каппу» — платформу для управления данными, на которых обучают ИИ. Она должна помочь разобраться, кто подготовил датасет, что в нём меняли и откуда взялась ошибка. Потому что кормить модель мусором, а потом удивляться её ответам — довольно странно.

О разработке и возможности подключения других вузов сообщил сам НГУ. Университетам предлагают бесплатную облачную версию на серверах НГУ либо платную установку в собственной инфраструктуре.

«Каппа» поддерживает разметку и проверку данных, фиксирует версии наборов и авторство изменений. Исправление ошибки сохраняется в новой версии, чтобы при следующем обучении не наступать на те же грабли.

Платформа также позволяет проверять разные модели на подготовленных датасетах. При обучении фиксируются версия данных и параметры, после — результаты тестирования на эталонных наборах. Во время эксплуатации телеметрия помогает отслеживать ошибки и замечать отклонения.

Локальная установка рассчитана в том числе на случаи, когда конфиденциальные данные нельзя выносить за пределы организации.

В репозитории разработчиков среди задач проекта указаны контроль обучения, отслеживание авторства разметки и соблюдения стандартов. Здесь ставка на прослеживаемость: прежде чем требовать от ИИ безупречных ответов, полезно выяснить, чему именно его учили.

RSS: Новости на портале Anti-Malware.ru