



Операторы LockBit 2.0 вербуют инсайдеров для открытия доступа в сеть жертвы

Операторы LockBit 2.0 вербуют инсайдеров для открытия доступа в сеть жертвы

Операторы LockBit 2.0 вербуют инсайдеров для открытия доступа в сеть жертвы

Киберпреступная группа, управляющая программой-вымогателем LockBit 2.0, в настоящее время активно вербует инсайдеров, которые должны помочь злоумышленникам проникнуть в сеть организации и зашифровать её файлы. В качестве вознаграждения преступники предлагают таким инсайдерам миллионы долларов.

Многие операторы шифровальщиков работают по схеме «вымогатель как услуга». В центре этого принципа, как правило, стоит группа разработчиков, предлагающих свои вредоносные программы другим киберпреступникам. В результате прибыль от этих кампаний делят между собой девелоперы и сами атакующие.

Также вымогатели привыкли нанимать сторонних пентестеров для «прощупывания» сети жертвы, поскольку ломать каждую систему самим выходит гораздо сложнее. Но операторы LockBit 2.0 решили пойти ещё дальше.

Группировка просто исключила все промежуточные звенья и обращалась напрямую к сотрудникам организаций, представляющих для них интерес. Такие инсайдеры запросто могут предоставить злоумышленникам доступ в сеть компании, за что позже получат немалое вознаграждение.

Запуск новой кампании LockBit 2.0 произошёл в июне. На прошлой неделе стало известно, что обновлённая версия программы-вымогателя способна автоматизировать шифрование домена Windows, используя групповые политики.

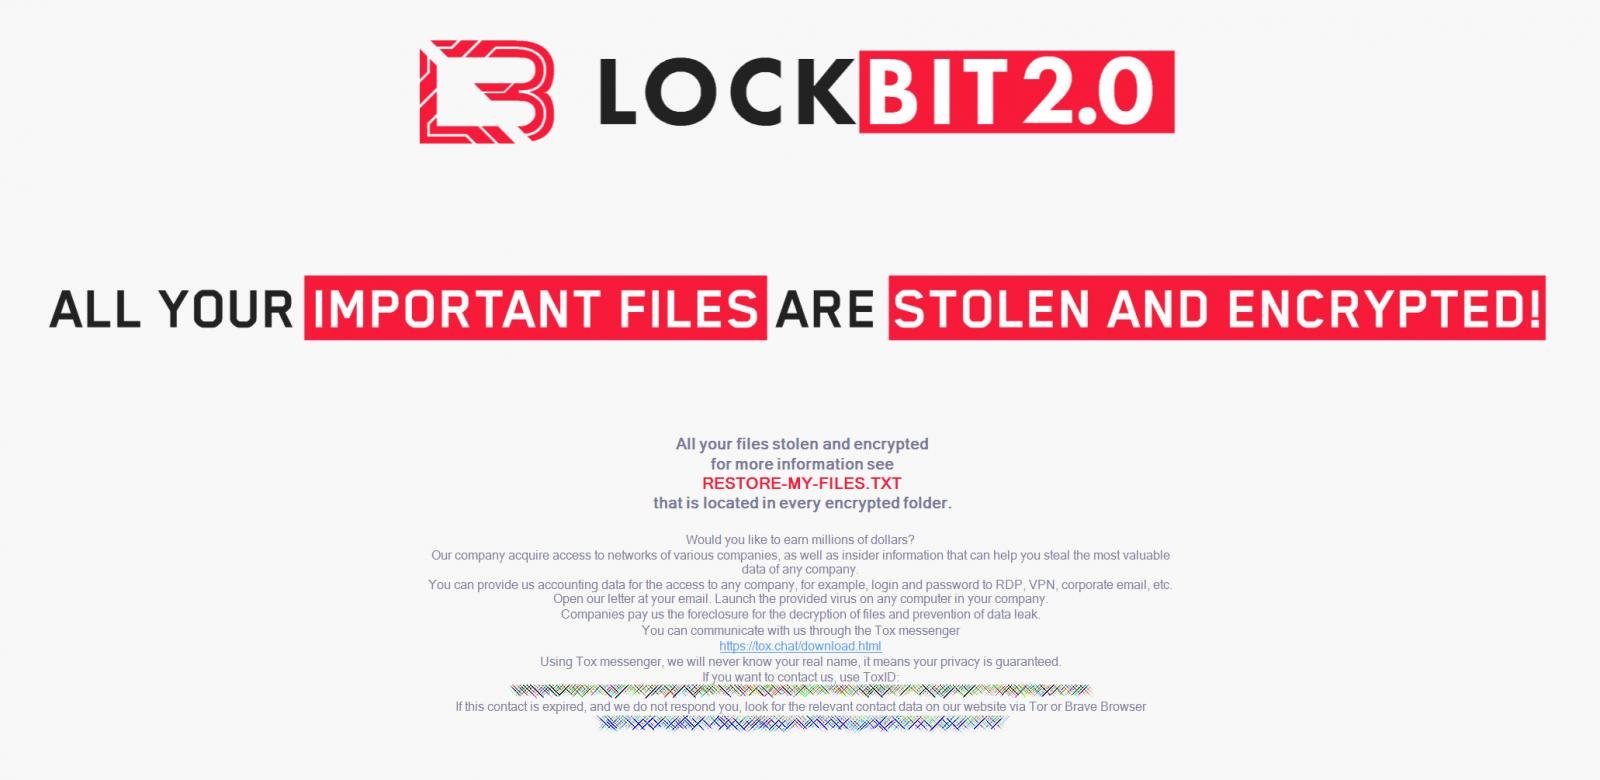
Киберпреступники также поменяли обои, которые шифровальщик устанавливает на поражённое устройство. Теперь там говорится о возможности заработать миллионы долларов. Для этого нужно выполнить задание инсайдера и предоставить злоумышленникам доступ в сеть компании.


Скорее всего, это послание адресовано сторонним ИТ-специалистам, которые будут разбираться с киберинцидентом. Если непорядочные специалисты захотят подзаработать, они теперь будут знать, куда обращаться.

Подпишитесь на новости

В корпоративную сеть — по пропуску: Конфидент представил NAC Dallas Lock

Подключиться к корпоративной сети и гулять по её ресурсам как по собственному двору — так себе политика безопасности. «Конфидент» представил NAC Dallas Lock: комплекс для централизованного управления доступом стационарных и мобильных устройств к защищённым сегментам сети.

Как объясняет разработчик, перед подключением устройство проходит аутентификацию и авторизацию.

Ему назначаются уровень доступа, доверенная зона и IP-адрес из соответствующего пула. Для сотрудников, подрядчиков и администраторов можно создать разные профили: каждому — свои ресурсы.

Удалённое подключение работает через зашифрованное IPsec-соединение. Комплекс поддерживает аудит подключений и инвентаризацию активов. Администратор может отслеживать подключённые Android-устройства и отзывать доступ.

Потеряли телефон или расстались с сотрудником — соединение можно принудительно разорвать, а аутентификационные данные удалить. Сохранившийся профиль доступа после этого уже не поможет.

В состав решения входят Единый Центр Управления Dallas Lock, WAF Dallas Lock в роли шлюза и маршрутизатора, сервер аутентификации и агенты для Windows, Linux и Android.

Есть нюанс со сроками: отчёты о соответствии устройства политикам безопасности и изоляция устройств, не прошедших проверку, на сайте обозначены как функции следующего релиза.

Поэтому проверку установленного ПО, конфигурации и целостности системы пока рано записывать в возможности первой версии. Новую версию разработчик планирует выпустить в декабре 2026 года. Первая версия уже доступна для приобретения и пилотирования.

RSS: Новости на портале Anti-Malware.ru