



Операторы LockBit 2.0 вербуют инсайдеров для открытия доступа в сеть жертвы

Операторы LockBit 2.0 вербуют инсайдеров для открытия доступа в сеть жертвы

Операторы LockBit 2.0 вербуют инсайдеров для открытия доступа в сеть жертвы

Киберпреступная группа, управляющая программой-вымогателем LockBit 2.0, в настоящее время активно вербует инсайдеров, которые должны помочь злоумышленникам проникнуть в сеть организации и зашифровать её файлы. В качестве вознаграждения преступники предлагают таким инсайдерам миллионы долларов.

Многие операторы шифровальщиков работают по схеме «вымогатель как услуга». В центре этого принципа, как правило, стоит группа разработчиков, предлагающих свои вредоносные программы другим киберпреступникам. В результате прибыль от этих кампаний делят между собой девелоперы и сами атакующие.

Также вымогатели привыкли нанимать сторонних пентестеров для «прощупывания» сети жертвы, поскольку ломать каждую систему самим выходит гораздо сложнее. Но операторы LockBit 2.0 решили пойти ещё дальше.

Группировка просто исключила все промежуточные звенья и обращалась напрямую к сотрудникам организаций, представляющих для них интерес. Такие инсайдеры запросто могут предоставить злоумышленникам доступ в сеть компании, за что позже получат немалое вознаграждение.

Запуск новой кампании LockBit 2.0 произошёл в июне. На прошлой неделе стало известно, что обновлённая версия программы-вымогателя способна автоматизировать шифрование домена Windows, используя групповые политики.

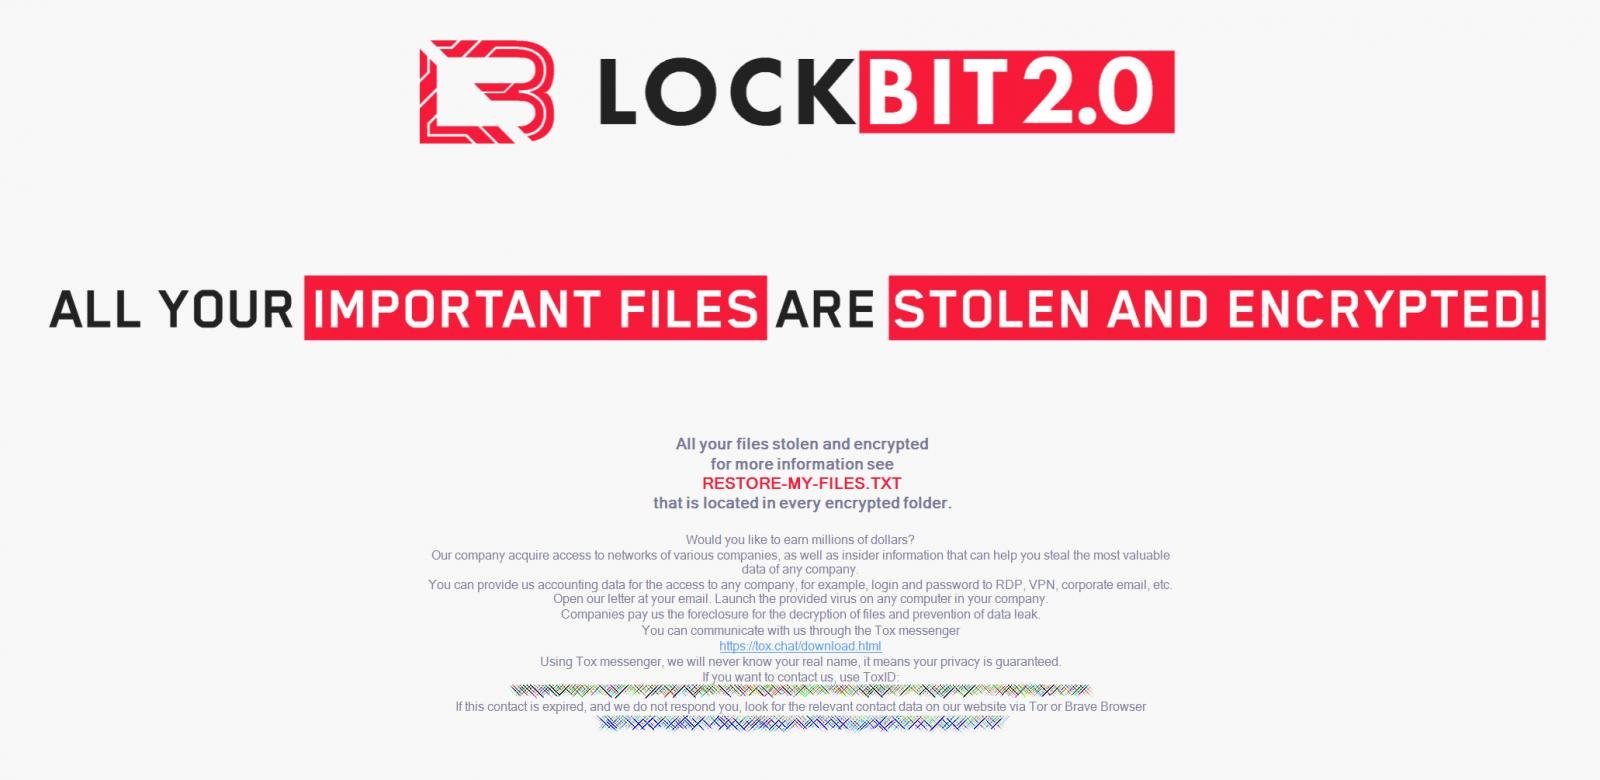
Киберпреступники также поменяли обои, которые шифровальщик устанавливает на поражённое устройство. Теперь там говорится о возможности заработать миллионы долларов. Для этого нужно выполнить задание инсайдера и предоставить злоумышленникам доступ в сеть компании.


Скорее всего, это послание адресовано сторонним ИТ-специалистам, которые будут разбираться с киберинцидентом. Если непорядочные специалисты захотят подзаработать, они теперь будут знать, куда обращаться.

Подпишитесь на новости

Мошенники создали сайты для проверки вымышленных табельных номеров

Телефонные мошенники обзавелись собственной системой подтверждения личности. Злоумышленники создали сеть фальшивых сайтов, где жертве предлагают проверить табельный номер якобы сотрудника правоохранительных органов. О схеме рассказали специалисты компании Ф6/F6.

Сценарий рассчитан на тех, кто начал сомневаться в звонящем. Вместо уговоров мошенник предлагает проверку: найдите в поисковике «Сервис проверки федеральных госслужащих» или «Межведомственный портал идентификации». Названия солидные, только сами сервисы вымышленные.

На поддельном сайте можно ввести номер и получить карточку с ФИО, должностью, рейтингом и датой приёма на работу. Есть и возможность загрузить документ по одноразовому коду. Всё это — декорации, которые должны придать словам незнакомца официальный вес. Мошенник фактически предлагает проверить себя в базе, которую контролируют мошенники.

Такие ресурсы встраивают в многоэтапные схемы. Сначала человека убеждают перейти по ссылке или назвать код из СМС. Затем подключаются лжеправоохранители: пугают последствиями уже совершённого действия и предлагают следовать новым указаниям. Фальшивая карточка сотрудника помогает подавить оставшиеся сомнения.

По словам экспертов F6, преступники усложняют сценарии и добавляют всё больше участников и инструментов, чтобы отключить критическое мышление жертвы.

Карточка на сайте, который подсказал сам звонящий, его полномочий не подтверждает. Проверять такую историю стоит через независимо найденные официальные контакты ведомства. А коды из СМС незнакомцу не нужны — каким бы убедительным ни выглядел его табельный номер.

RSS: Новости на портале Anti-Malware.ru