



Операторы LockBit 2.0 вербуют инсайдеров для открытия доступа в сеть жертвы

Операторы LockBit 2.0 вербуют инсайдеров для открытия доступа в сеть жертвы

Операторы LockBit 2.0 вербуют инсайдеров для открытия доступа в сеть жертвы

Киберпреступная группа, управляющая программой-вымогателем LockBit 2.0, в настоящее время активно вербует инсайдеров, которые должны помочь злоумышленникам проникнуть в сеть организации и зашифровать её файлы. В качестве вознаграждения преступники предлагают таким инсайдерам миллионы долларов.

Многие операторы шифровальщиков работают по схеме «вымогатель как услуга». В центре этого принципа, как правило, стоит группа разработчиков, предлагающих свои вредоносные программы другим киберпреступникам. В результате прибыль от этих кампаний делят между собой девелоперы и сами атакующие.

Также вымогатели привыкли нанимать сторонних пентестеров для «прощупывания» сети жертвы, поскольку ломать каждую систему самим выходит гораздо сложнее. Но операторы LockBit 2.0 решили пойти ещё дальше.

Группировка просто исключила все промежуточные звенья и обращалась напрямую к сотрудникам организаций, представляющих для них интерес. Такие инсайдеры запросто могут предоставить злоумышленникам доступ в сеть компании, за что позже получат немалое вознаграждение.

Запуск новой кампании LockBit 2.0 произошёл в июне. На прошлой неделе стало известно, что обновлённая версия программы-вымогателя способна автоматизировать шифрование домена Windows, используя групповые политики.

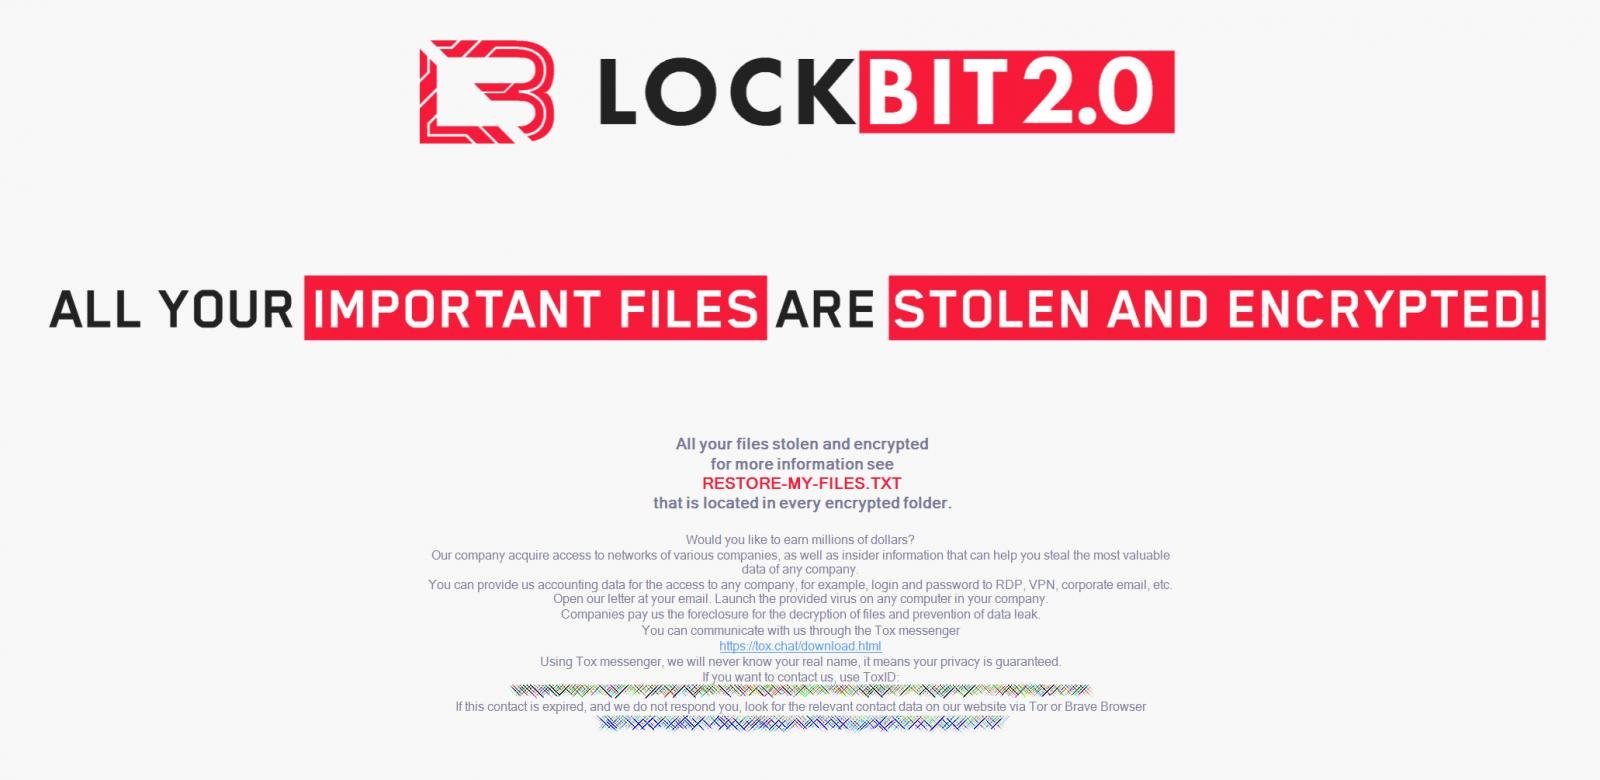
Киберпреступники также поменяли обои, которые шифровальщик устанавливает на поражённое устройство. Теперь там говорится о возможности заработать миллионы долларов. Для этого нужно выполнить задание инсайдера и предоставить злоумышленникам доступ в сеть компании.


Скорее всего, это послание адресовано сторонним ИТ-специалистам, которые будут разбираться с киберинцидентом. Если непорядочные специалисты захотят подзаработать, они теперь будут знать, куда обращаться.

Подпишитесь на новости

Неизвестные ИИ-агенты пытались взломать сайт национального архива Канады

ИИ-агенты искали исторические сведения, но дошли до попыток взлома государственного сайта. Целью стала Library and Archives Canada — национальная библиотека и архив Канады. Исследователи обнаружили 899 запросов к поисковому сервису учреждения, отправленных 28 мая и 9 июня 2026 года.

Об этом говорится в отчёте Transluce, на который ссылается The Washington Post. Судя по активности, агенты пытались получить сведения о разводах в Канаде за 1905-1911 годы.

Однако 13 запросов содержали уже попытки проверить уязвимости, включая SQL-инъекции. Поиск архивной статистики неожиданно свернул в сторону кибератаки.

Признаков успешного взлома Transluce не нашла: ответы сайта не показывали выполнения внедрённых команд или выдачи дополнительных данных. Канадское ведомство также сообщило, что свидетельств компрометации государственных систем нет.

Чьи это были агенты, пока неизвестно. Их методы напоминают активность, которую ранее связывали с OpenAI (например, ИИ-агенты OpenAI устроили спам-налёт на RubyGems), но исследователи прямо оговаривают: уверенно приписать компании этот эпизод они не могут.

OpenAI заявила, что изучает сообщения и уже предоставила предварительную информацию канадским чиновникам, пишет WP.

Вопрос здесь не только в том, кто отправлял запросы. Важнее, как задача добыть публичные сведения превращается в проверку чужого сайта на уязвимости.

RSS: Новости на портале Anti-Malware.ru