



Новый Android-вредонос использует VNC для записи экрана и кражи паролей

Новый Android-вредонос использует VNC для записи экрана и кражи паролей

Новый Android-вредонос использует VNC для записи экрана и кражи паролей

Прежде не встречавшийся экспертам Android-троян, открывающий злоумышленникам удалённый доступ к девайсам жертв, недавно был замечен в атаках на пользователей мобильных устройств. Оказалось, что вредонос способен записывать экран и красть конфиденциальные данные.

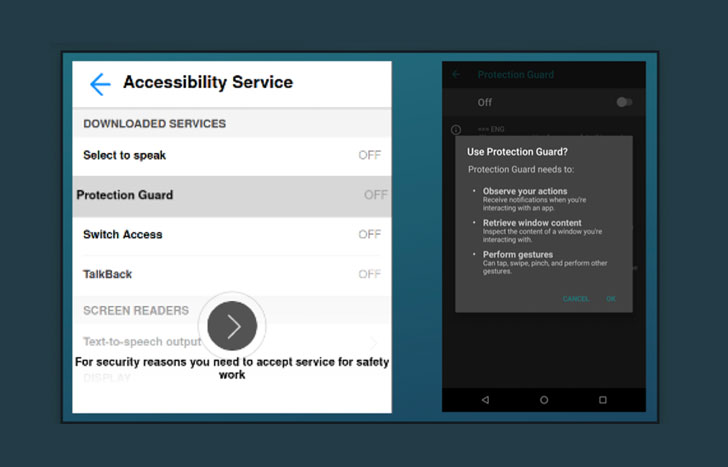
Троян получил имя «Vultur», поскольку он использует Virtual Network Computing (VNC), систему удалённого доступа к рабочему столу. Вредоносная программа распространяется через официальный магазин Google Play Store и маскируется под безобидное приложение «Protection Guard».

«Мы впервые наблюдаем банковский троян для операционной системы Android, который может записывать экран устройства и фиксировать нажатие клавиш. С помощью этих функций вредонос способен легко перехватывать учётные данные», — рассказывают специалисты компании ThreatFabric.

«Как правило, подобные трояны используют технику наложения окон, но в этом случае разработчики решили отойти от привычной практики. Этот метод, к слову, так же эффективно фиксирует пароли и другую конфиденциальную информацию».


Как и UBEL, о котором мы также писали сегодня, Vultur тоже задействует специальные возможности операционной системы Android. А отличает его использование VNC для записи экрана и логирования активности на смартфоне.

Кроме того, вредонос включает кросс-платформенную утилиту ngrok для установки удалённого доступа к VNC-серверу, запущенному локально на мобильном устройстве.

Подпишитесь на новости

Крипта из заводского подвала: на предприятии УАЗа нашли майнинг-ферму

На территории «УАЗ Автокомпонента» в Ульяновске обнаружили нелегальную майнинг-ферму. Оборудование спрятали в подвале производственного корпуса на Московском шоссе. Предварительный ущерб от безучетного потребления электричества оценивается более чем в 1 млн рублей.

Как сообщает «Улпресса», обнаружение техники подтвердил руководитель департамента информации и общественных связей УАЗа Константин Сазонов.

По предварительным данным, попасть в помещение можно было через скрытые проходы, замаскированные металлическими листами. Получился буквально подпольный криптобизнес.

На площадку прибыли полицейские для осмотра и изъятия оборудования. Служба безопасности завода взаимодействует с правоохранителями, чтобы установить организаторов.

Сколько времени работала ферма, какую криптовалюту добывала и сколько заработали ее владельцы, в сообщении не уточняется. Неизвестно и то, кто обеспечил доступ к заводским помещениям. Поэтому объявлять виновными сотрудников предприятия пока оснований нет.

RSS: Новости на портале Anti-Malware.ru