



Новый Android-вредонос использует VNC для записи экрана и кражи паролей

Новый Android-вредонос использует VNC для записи экрана и кражи паролей

Новый Android-вредонос использует VNC для записи экрана и кражи паролей

Прежде не встречавшийся экспертам Android-троян, открывающий злоумышленникам удалённый доступ к девайсам жертв, недавно был замечен в атаках на пользователей мобильных устройств. Оказалось, что вредонос способен записывать экран и красть конфиденциальные данные.

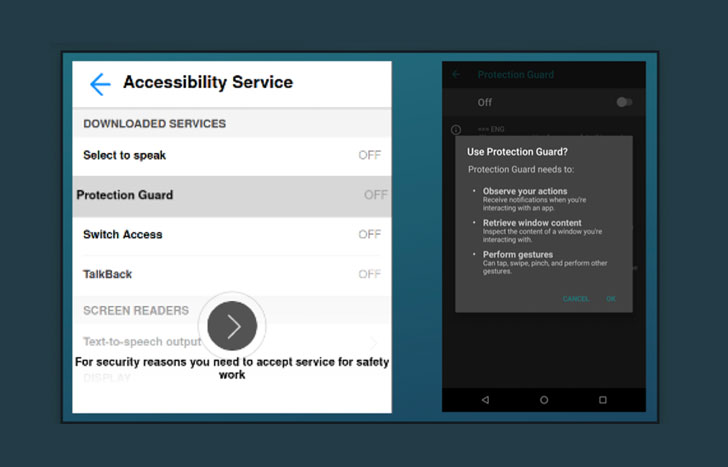
Троян получил имя «Vultur», поскольку он использует Virtual Network Computing (VNC), систему удалённого доступа к рабочему столу. Вредоносная программа распространяется через официальный магазин Google Play Store и маскируется под безобидное приложение «Protection Guard».

«Мы впервые наблюдаем банковский троян для операционной системы Android, который может записывать экран устройства и фиксировать нажатие клавиш. С помощью этих функций вредонос способен легко перехватывать учётные данные», — рассказывают специалисты компании ThreatFabric.

«Как правило, подобные трояны используют технику наложения окон, но в этом случае разработчики решили отойти от привычной практики. Этот метод, к слову, так же эффективно фиксирует пароли и другую конфиденциальную информацию».


Как и UBEL, о котором мы также писали сегодня, Vultur тоже задействует специальные возможности операционной системы Android. А отличает его использование VNC для записи экрана и логирования активности на смартфоне.

Кроме того, вредонос включает кросс-платформенную утилиту ngrok для установки удалённого доступа к VNC-серверу, запущенному локально на мобильном устройстве.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru