


LockBit 2.0 отключает Microsoft Defender групповыми политиками

LockBit 2.0 отключает Microsoft Defender групповыми политиками

LockBit 2.0 отключает Microsoft Defender групповыми политиками

Новая версия программы вымогателя LockBit, получившая номер 2.0, способна автоматизировать шифрование домена Windows, используя групповые политики. Поскольку вредонос распространяется по модели «шифровальщик как услуга», стоит ожидать роста числа более серьезных кибератак с его участием.

Если углубиться в историю, операции программы-вымогателя LockBit стартовали в сентябре 2019 года. Различные киберпреступные группировки использовали зловред в своих целях — для проникновения в сеть и шифрования устройств жертвы.

В обмен на использование программы-вымогателя злоумышленники отдавали 20-30% разработчикам LockBit. Остальные же 70-80%, как правило, кибергруппировки оставляли себе.

На протяжении всех этих лет операции шифровальщика были достаточно активны, поскольку авторы вредоносной программы не скупились на рекламу и продвижение своего «продукта» на различных формах соответствующей тематики.

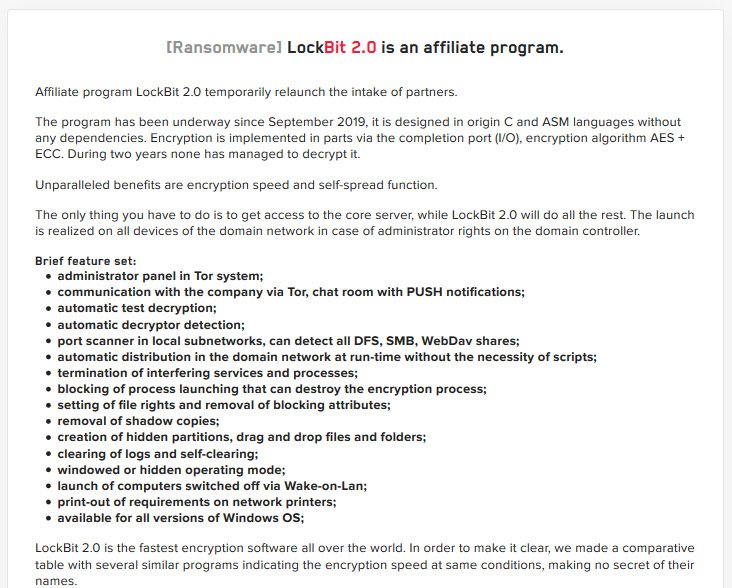
Теперь же разработчики программы-вымогателя начали активно двигать следующую версию вредоноса – LockBit 2.0. Всю необходимую информацию можно прочитать на сайте злоумышленников, посвящённом публикации скомпрометированных данных.


Само собой, авторы оснастили шифровальщик новыми функциями, среди которых стоит выделить два самых важных нововведения. Одним из ключевых отличий новой версии зловреда стало использование групповых политик для шифрования сети жертвы. В образцах, проанализированных командой MalwareHunterTeam и специалистом Виталием Кремецем, прослеживается автоматизация процесса взлома контроллера домена и отключения защитных программ в системе жертвы.

После запуска LockBit создает новые групповые политики на контроллере домена, которые впоследствии рассылаются каждому устройству в сети. Эти политики отключают встроенную антивирусную программу Microsoft Defender, поэтому семпл вредоноса остаётся без детекта и не отправляется специалистам.

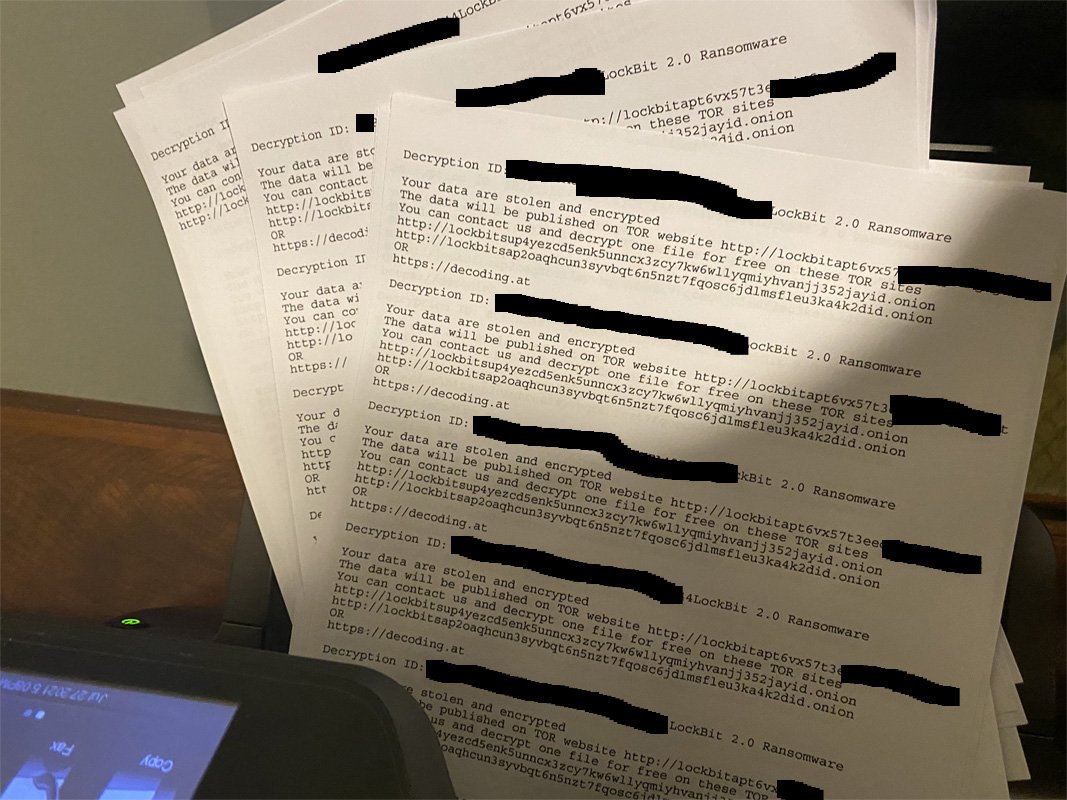
Другая вредоносная политика создаёт запланированную задачу на устройствах Windows, основная цель которой — запустить шифровальщик. Помимо этого, LockBit 2.0 также перенял отдельные функции другой программы вымогателя — Egregor. Напомним, что отличительной особенностью последнего вредоноса были так называемые бомбы для принтеров.


В марте мы писали о баге, который был обнаружен в вымогателе LockBit. Благодаря этой ошибке любая жертва могла расшифровать свои файлы без участия операторов. А в начале года один из операторов LockBit дал интервью, в котором назвал Россию лучшей страной для киберпреступника.

Подпишитесь на новости

Российский Гугл оплатил почти 16,8 млрд руб. штрафов американской Google

Штрафы назначили американской Google LLC, а деньги взыскали за счёт российского ООО «Гугл», проходящего процедуру банкротства. Общая сумма достигла почти 16,8 млрд рублей.

Как сообщает ПРАЙМ со ссылкой на выступление конкурсного управляющего Валерия Таляровского в суде, около 14,7 млрд рублей приставы списали из средств российской компании.

Ещё более 2,1 млрд взыскали с её должников — эти деньги также направили на погашение штрафов головной Google.

По словам управляющего, к 20 сентября на расчётный счёт ООО «Гугл» поступило более 16,7 млрд рублей. Большую часть этой суммы забрала ФССП по исполнительным документам в отношении американской корпорации.

Всего за время конкурсного производства поступления в конкурсную массу превысили 18,8 млрд рублей. Другие средства использовали, в частности, для погашения текущих требований налоговой и выплаты зарплаты бывшим сотрудникам. Работникам перечислили более 400 млн рублей.

Российское ООО «Гугл» признали банкротом в октябре 2023 года. На заседании 28 октября суд продлил конкурсное производство до апреля 2027-го. Процесс продолжается, хотя миллиарды из него уже вполне реально ушли на штрафы.

RSS: Новости на портале Anti-Malware.ru