



LockBit 2.0 отключает Microsoft Defender групповыми политиками

LockBit 2.0 отключает Microsoft Defender групповыми политиками

LockBit 2.0 отключает Microsoft Defender групповыми политиками

Новая версия программы вымогателя LockBit, получившая номер 2.0, способна автоматизировать шифрование домена Windows, используя групповые политики. Поскольку вредонос распространяется по модели «шифровальщик как услуга», стоит ожидать роста числа более серьезных кибератак с его участием.

Если углубиться в историю, операции программы-вымогателя LockBit стартовали в сентябре 2019 года. Различные киберпреступные группировки использовали зловред в своих целях — для проникновения в сеть и шифрования устройств жертвы.

В обмен на использование программы-вымогателя злоумышленники отдавали 20-30% разработчикам LockBit. Остальные же 70-80%, как правило, кибергруппировки оставляли себе.

На протяжении всех этих лет операции шифровальщика были достаточно активны, поскольку авторы вредоносной программы не скупились на рекламу и продвижение своего «продукта» на различных формах соответствующей тематики.

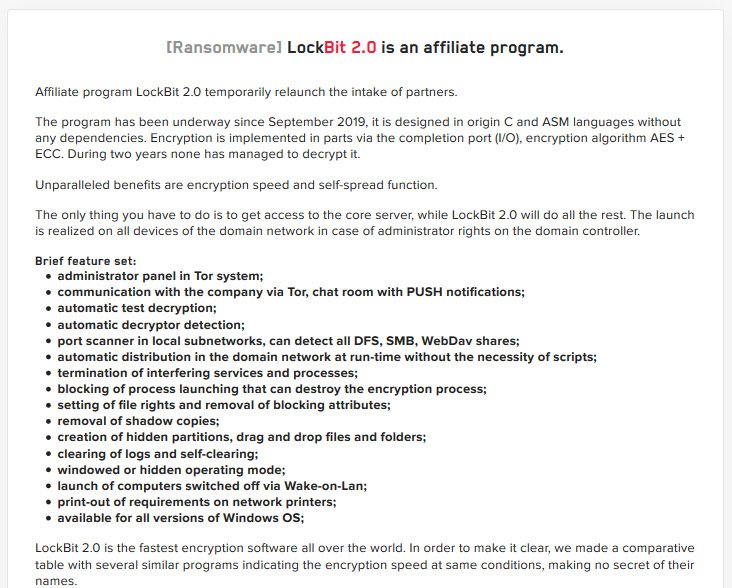
Теперь же разработчики программы-вымогателя начали активно двигать следующую версию вредоноса – LockBit 2.0. Всю необходимую информацию можно прочитать на сайте злоумышленников, посвящённом публикации скомпрометированных данных.


Само собой, авторы оснастили шифровальщик новыми функциями, среди которых стоит выделить два самых важных нововведения. Одним из ключевых отличий новой версии зловреда стало использование групповых политик для шифрования сети жертвы. В образцах, проанализированных командой MalwareHunterTeam и специалистом Виталием Кремецем, прослеживается автоматизация процесса взлома контроллера домена и отключения защитных программ в системе жертвы.

После запуска LockBit создает новые групповые политики на контроллере домена, которые впоследствии рассылаются каждому устройству в сети. Эти политики отключают встроенную антивирусную программу Microsoft Defender, поэтому семпл вредоноса остаётся без детекта и не отправляется специалистам.

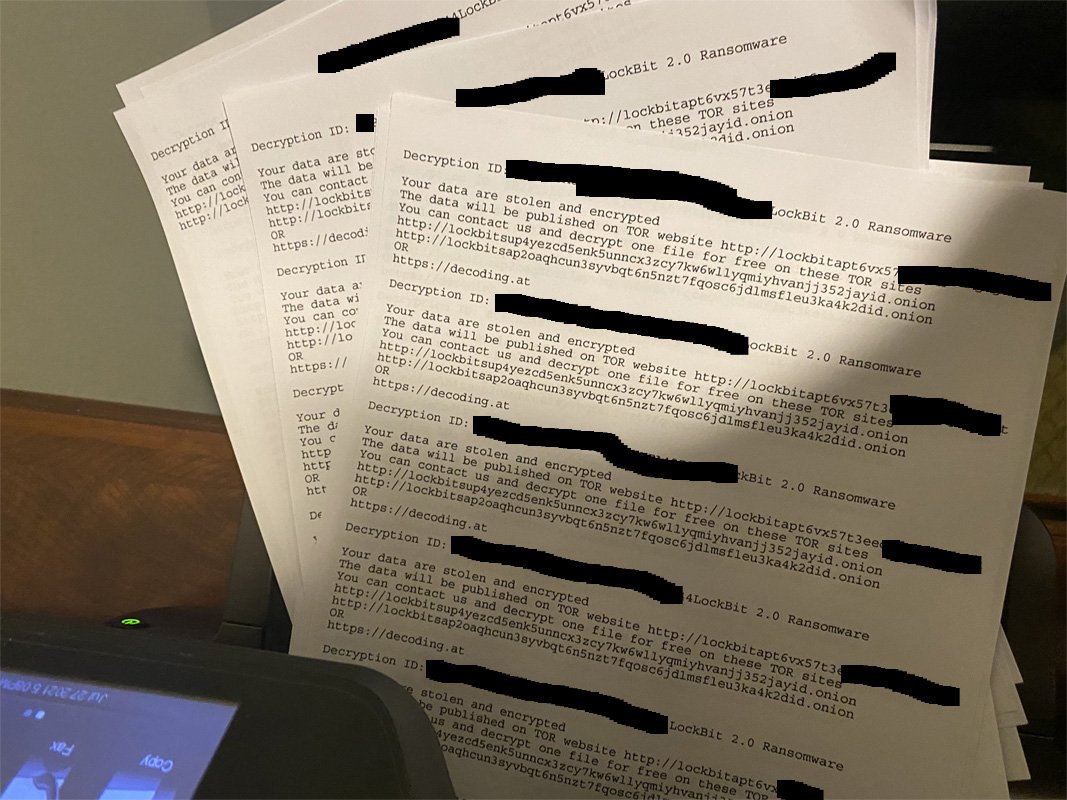
Другая вредоносная политика создаёт запланированную задачу на устройствах Windows, основная цель которой — запустить шифровальщик. Помимо этого, LockBit 2.0 также перенял отдельные функции другой программы вымогателя — Egregor. Напомним, что отличительной особенностью последнего вредоноса были так называемые бомбы для принтеров.


В марте мы писали о баге, который был обнаружен в вымогателе LockBit. Благодаря этой ошибке любая жертва могла расшифровать свои файлы без участия операторов. А в начале года один из операторов LockBit дал интервью, в котором назвал Россию лучшей страной для киберпреступника.

Подпишитесь на новости

Telegram для iOS удалось атаковать через стикеры и без кликов

Кидаешь анимированный стикер, и чужой код запускается в Telegram без действий пользователя. О такой цепочке атаки рассказал исследователь Сайфелдин Азиз. По его словам, он объединил ошибки обработки анимации с обходом защитных проверок мессенджера и добился выполнения кода в клиенте для iOS.

Механизм описан в первью доклада Азиза на OffensiveCon Tokyo. Работа заняла год, а искать ошибки помогал фаззинг под управлением языковых моделей — автоматическая проверка библиотеки на специально изменённых входных данных.

В центре истории — rlottie, библиотека отрисовки анимированных стикеров. Исследователь обнаружил несколько ошибок повреждения памяти, затрагивающих Telegram для iOS, Android и компьютеров. Но заявленная цепочка выполнения кода построена именно для iOS: переносить этот результат на все платформы пока нельзя.

Telegram полагается на серверную проверку стикеров: опасный файл должен быть отсеян до попадания в клиент. Азиз утверждает, что нашёл логические ошибки в проверке и доставке, позволившие обойти ограничения. Получается, уязвимый обработчик защищали прежде всего контролем входящих файлов, и исследователь нашёл способ через этот контроль пройти.

По словам Азиза, после сообщения о находках Telegram продолжил делать ставку на ограничения доставки, сохранив уязвимый код в официальных клиентах.

Полной технической цепочки в аннотации нет. Затронутые версии, ограничения эксплуатации и актуальный статус исправлений не раскрыты.

RSS: Новости на портале Anti-Malware.ru