



Microsoft выпустила срочный внеплановый патч для PrintNightmare

Microsoft выпустила срочный внеплановый патч для PrintNightmare

Microsoft выпустила срочный внеплановый патч для PrintNightmare

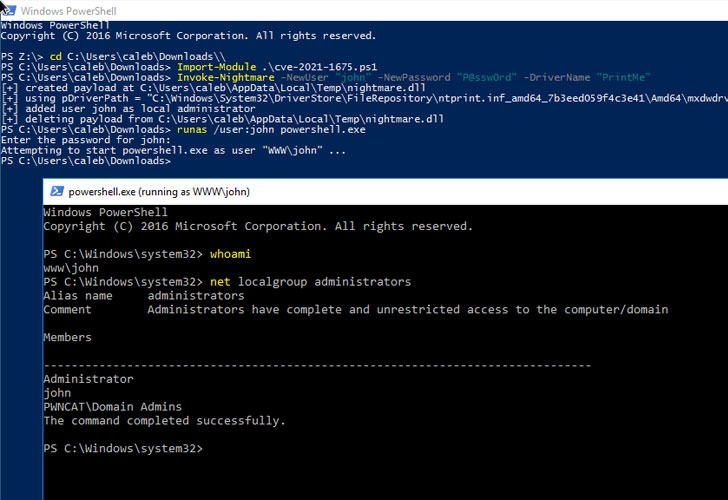
Microsoft выпустила срочное внеплановое обновление, устраняющее критическую уязвимость нулевого дня — PrintNightmare. Напомним, что эта дыра затрагивает службу Windows Print Spooler и позволяет злоумышленнику удалённо выполнить код, получив контроль над уязвимой системой.

Брешь, которой присвоили идентификатор CVE-2021-34527 и дали 8,8 баллов по шкале CVSS, угрожает всем поддерживаемым версиям операционной системы Windows. На прошлой неделе Microsoft предупреждала об активной эксплуатации PrintNightmare в реальных кибератаках.

Кстати, стоит отметить, что с помощью этой бреши потенциальный злоумышленник может не только удалённо запустить код, но и повысить права до уровня SYSTEM.


«Выпущенный ранее патч устраняет только RCE-баг PrintNightmare, а проблема локального повышения привилегий всё ещё остаётся актуальной», — уточнял Уилл Дорманн из Microsoft.

Другими словами, после выхода первого патча атакующие всё равно могли получить права SYSTEM в Windows. Microsoft предлагала следующее временное решение: остановить и деактивировать службу Print Spooler. Теперь же пользователям перечисленных ниже систем нужно установить новое обновление:

  • Windows Server 2019;
  • Windows Server 2012 R2;
  • Windows Server 2008;
  • Windows 8.1;
  • Windows RT 8.1;
  • Windows 10 (версий 21H1, 20H2, 2004, 1909, 1809, 1803, and 1507).

Напомним, что команда 0patch на днях выпустила неофициальный патч для PrintNightmare, чтобы пользователи могли хоть как-то обезопасить себя до выхода апдейта от Microsoft.

Подпишитесь на новости

Kaspersky Premium для macOS научился вычищать хвосты удалённых приложений

Перетащить программу в корзину на macOS — ещё не значит действительно от неё избавиться. После удаления на диске могут остаться кеш, cookies, настройки, журналы и другие цифровые ошмётки. Теперь Kaspersky Premium предлагает собрать этот мусор и вынести его окончательно.

Новая функция «Удаление приложений» находит связанные с программами остаточные файлы, включая те, что сохранились после предыдущих удалений.

При этом общие компоненты, которые продолжают использовать другие приложения, трогать не должны. Функция также ищет дубликаты программ и позволяет удалить их все сразу либо выбрать конкретные копии.

По данным опроса «Лаборатории Касперского», 56% владельцев устройств на macOS очищают историю браузера, cookies, кеш и временные файлы, а 54% удаляют ненужные фотографии и видео.

При этом неиспользуемые приложения сносят только 44% респондентов. И даже после этого программа может уйти, а чемодан с её файлами — остаться. Проблема не ограничивается забитым накопителем.

В остатках могут храниться токены учётных записей, пароли, IP-адреса, имена пользователей, журналы событий, фрагменты документов, фотографии, переписка и пути к личным каталогам. Особенно весело это становится при продаже компьютера или получении к нему доступа злоумышленниками.

Удалённые через новую функцию файлы можно восстановить из корзины или непосредственно из Kaspersky Premium, пока приложение не закрыто.

Разработчики также напоминают: под утилиты для очистки macOS регулярно маскируются вредоносные программы.

RSS: Новости на портале Anti-Malware.ru