



Microsoft выпустила срочный внеплановый патч для PrintNightmare

Microsoft выпустила срочный внеплановый патч для PrintNightmare

Microsoft выпустила срочный внеплановый патч для PrintNightmare

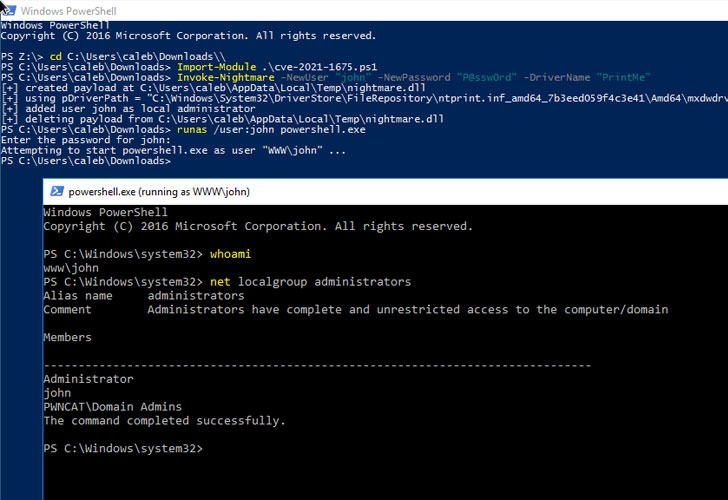
Microsoft выпустила срочное внеплановое обновление, устраняющее критическую уязвимость нулевого дня — PrintNightmare. Напомним, что эта дыра затрагивает службу Windows Print Spooler и позволяет злоумышленнику удалённо выполнить код, получив контроль над уязвимой системой.

Брешь, которой присвоили идентификатор CVE-2021-34527 и дали 8,8 баллов по шкале CVSS, угрожает всем поддерживаемым версиям операционной системы Windows. На прошлой неделе Microsoft предупреждала об активной эксплуатации PrintNightmare в реальных кибератаках.

Кстати, стоит отметить, что с помощью этой бреши потенциальный злоумышленник может не только удалённо запустить код, но и повысить права до уровня SYSTEM.


«Выпущенный ранее патч устраняет только RCE-баг PrintNightmare, а проблема локального повышения привилегий всё ещё остаётся актуальной», — уточнял Уилл Дорманн из Microsoft.

Другими словами, после выхода первого патча атакующие всё равно могли получить права SYSTEM в Windows. Microsoft предлагала следующее временное решение: остановить и деактивировать службу Print Spooler. Теперь же пользователям перечисленных ниже систем нужно установить новое обновление:

  • Windows Server 2019;
  • Windows Server 2012 R2;
  • Windows Server 2008;
  • Windows 8.1;
  • Windows RT 8.1;
  • Windows 10 (версий 21H1, 20H2, 2004, 1909, 1809, 1803, and 1507).

Напомним, что команда 0patch на днях выпустила неофициальный патч для PrintNightmare, чтобы пользователи могли хоть как-то обезопасить себя до выхода апдейта от Microsoft.

Подпишитесь на новости

Операторы пригрозили заглушить звонки крупнейших банков с 15 октября

Клиенты крупнейших российских банков могут внезапно перестать получать звонки от службы безопасности, поддержки и кол-центров. Операторы большой четвёрки предупредили: с 15 октября вызовы без обязательной маркировки могут не дойти до абонентов.

Как сообщает «Коммерсантъ», под блокировку рискуют попасть звонки Альфа-Банка, ВТБ, Газпромбанка, «Ренессанс Кредита», Сбербанка, Совкомбанка и Т-Банка.

Операторы утверждают, что эти организации не заключили договоры на маркировку либо подписали их, но не выполняют условия.

Минцифры уже попросило Центробанк вмешаться. По данным ведомства, после введения обязательной маркировки число спам-звонков сократилось на 25-30%.

Более 90% банковских организаций и почти все компании из других отраслей договоры с операторами уже оформили. А вот крупнейшие игроки, генерирующие львиную долю вызовов, решили пободаться за трактовку закона.

Цена вопроса — около 30 копеек за каждую попытку звонка, даже если клиент не поднял трубку. Банки считают, что маркировку должны обеспечивать сами операторы, и оценивают общие расходы отрасли в миллиарды рублей ежегодно. Телеком-компании отвечают просто: не хотите маркироваться — ваши звонки никуда не дойдут.

Масштабы обзвона впечатляют. Только за месяц Альфа-Банк совершил через сеть одного оператора 43 млн вызовов, Совкомбанк — 22,7 млн, ВТБ — 9 млн, Т-Банк — 6 млн, а Сбербанк — 5,7 млн. По оценке источника издания, на крупнейшие банки приходится 95% банковского спама.

Но вместе с рекламой под цифровую гильотину способны попасть предупреждения о подозрительных операциях и запросы на подтверждение платежей.

RSS: Новости на портале Anti-Malware.ru