



GitHub выкатил ИИ-инструмент, дополняющий и предлагающий строки кода

GitHub выкатил ИИ-инструмент, дополняющий и предлагающий строки кода

GitHub выкатил ИИ-инструмент, дополняющий и предлагающий строки кода

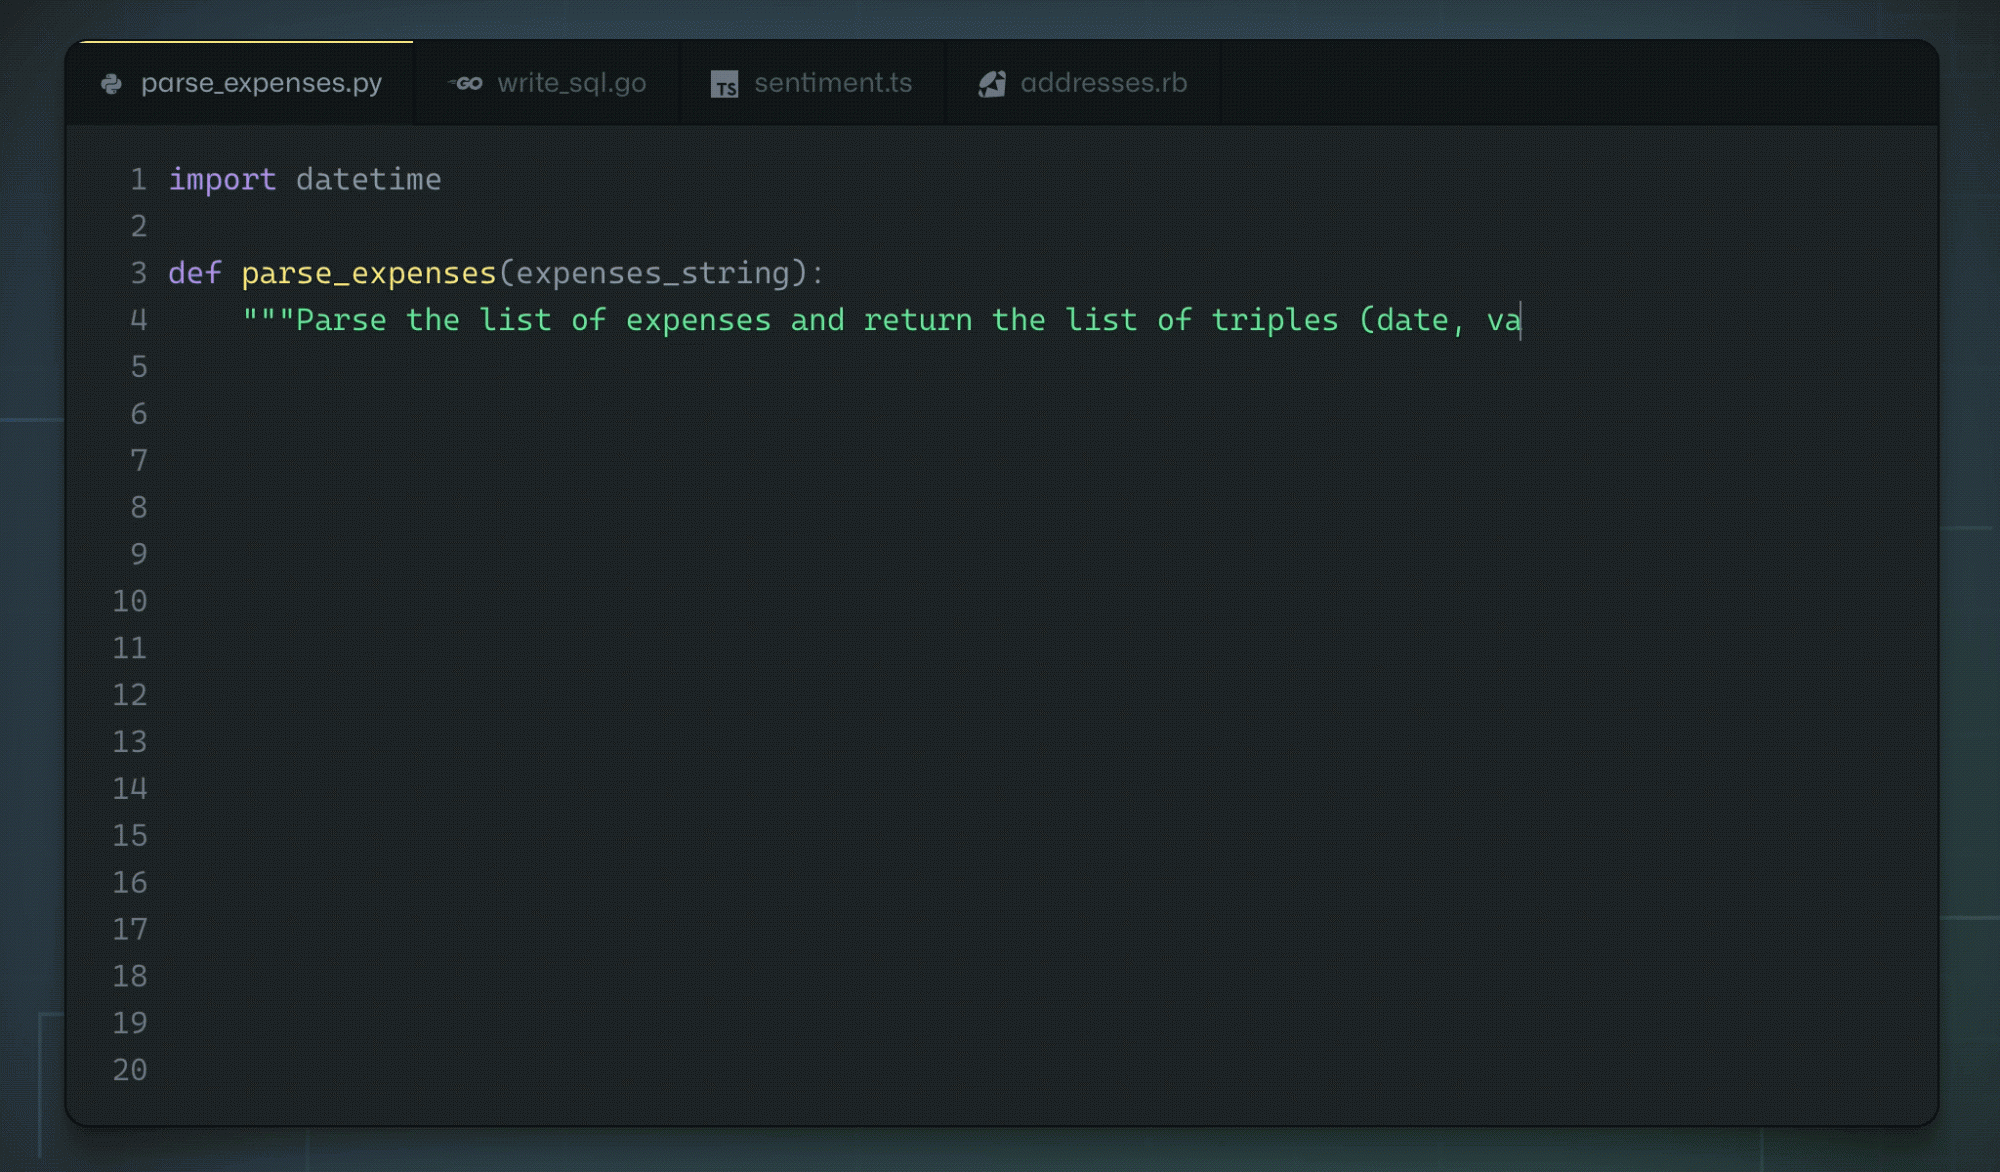
GitHub представил нововведение, которое использует искусственный интеллект для помощи разработчикам в написании кода. В частности, новый инструмент может дополнять и предлагать строки кода или даже целые функции (по аналогии с предиктивным набором текста).

Проект получил имя GitHub Copilot, а для его разработки GitHub потребовалась помощь OpenAI. Самих разработчиков инструмент, конечно же, не заменит, но зато сможет существенно упростить им жизнь.

Создатели GitHub Copilot обучили своё нововведение на миллиардах строк кода, большая часть которых располагалась на самой площадке GitHub. Работает это так: если вы пишете код, GitHub Copilot отображает вам предложения, которыми можно воспользоваться для более быстрой работы.

Чтобы определить, над чем именно вы работаете в конкретный момент, GitHub Copilot пытается парсить закомментированные куски, а также имена функций, которые вы используете. Несколько демозаписей можно увидеть на официальном веб-сайте.


Например, вы можете описать функцию на примитивном английском в комментарии, а затем перевести её в настоящий код. А если вы кодите каждый день, GitHub Copilot может использоваться для работы с новым фреймворком или библиотекой.

При этом не обязательно изучать документацию от начала до конца, поскольку GitHub Copilot уже знает специфические функции и фичи конкретного фреймворка. Инструмент также легко интегрируется с Visual Studio Code — вы можете использовать его как расширение или же задействовать облачный вариант с GitHub Codespaces.

Со временем GitHub Copilot будет обучаться и совершенствоваться, а в настоящее время он лучше всего работает с Python, JavaScript, TypeScript, Ruby и Go.

Подпишитесь на новости

Обвиняемого по делу об атаке на Додо отправили под домашний арест

Тверской районный суд Москвы отправил Дениса Фридмана под домашний арест до 8 декабря 2026 года. Его обвиняют по делу, связанному с кибератакой на «Додо Пиццу». О решении сообщила пресс-служба московских судов, Фридман проходит по пунктам «а» и «в» части 3 статьи 272.1 УК РФ — о незаконном обороте компьютерной информации, содержащей персональные данные.

Согласно опубликованной информации, правоохранители задержали троих из четырёх подозреваемых в атаке, произошедшей в конце сентября.

Выйти на них, как утверждается в публикации, помогла ошибка Фридмана: при входе в похищенный массив данных он не скрыл свой реальный IP-адрес.

При этом домашний арест — мера пресечения, а не приговор. Виновность обвиняемого суду ещё предстоит установить.

Напомним, по данным «Додо Пицца», атаки происходили в течение двух дней, однако доступ злоумышленникам заблокировали достаточно быстро. Платёжные реквизиты якобы не пострадали: компания их не хранит.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии.

RSS: Новости на портале Anti-Malware.ru