



Билдер шифровальщика Babuk Locker утёк в открытый доступ

Билдер шифровальщика Babuk Locker утёк в открытый доступ

Билдер шифровальщика Babuk Locker утёк в открытый доступ

Билдер программы-вымогателя Babuk Locker на днях появился в Сети, открывая малоквалифицированным киберпреступникам лёгкий доступ к сложному семейству шифровальщиков. В результате любые «хакеры» могут ступить на стезю вымогательства, не зная даже азов разработки.

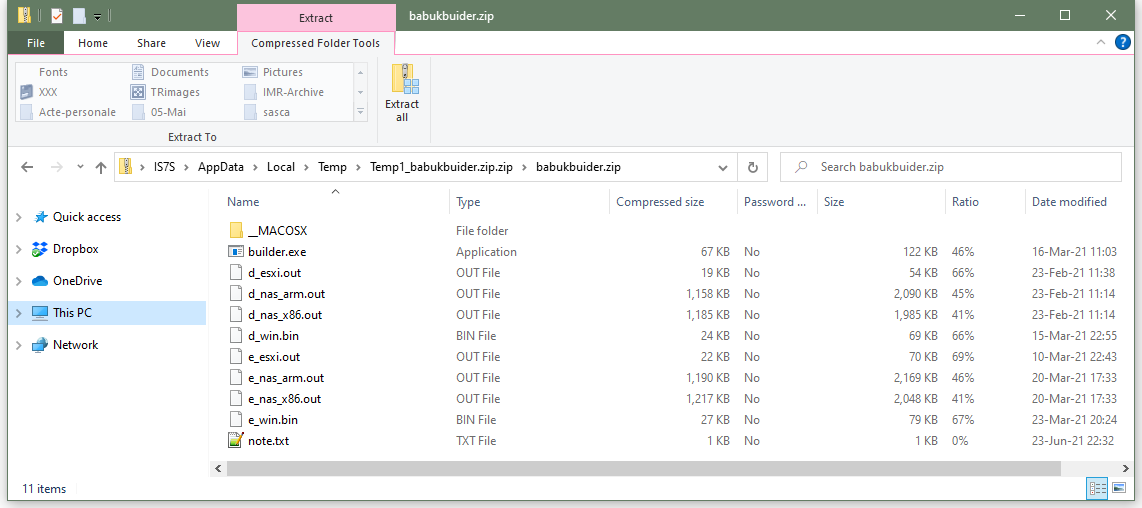
Часть этой утечки изучили специалисты The Record, параллельно сделав вывод, что так называемый билдер можно использовать для создания кастомных версий Babuk Locker. Далее этот вредонос можно использовать для шифрования файлов на компьютерах под управлением Windows, NAS-устройствах и серверах VMWare ESXi.


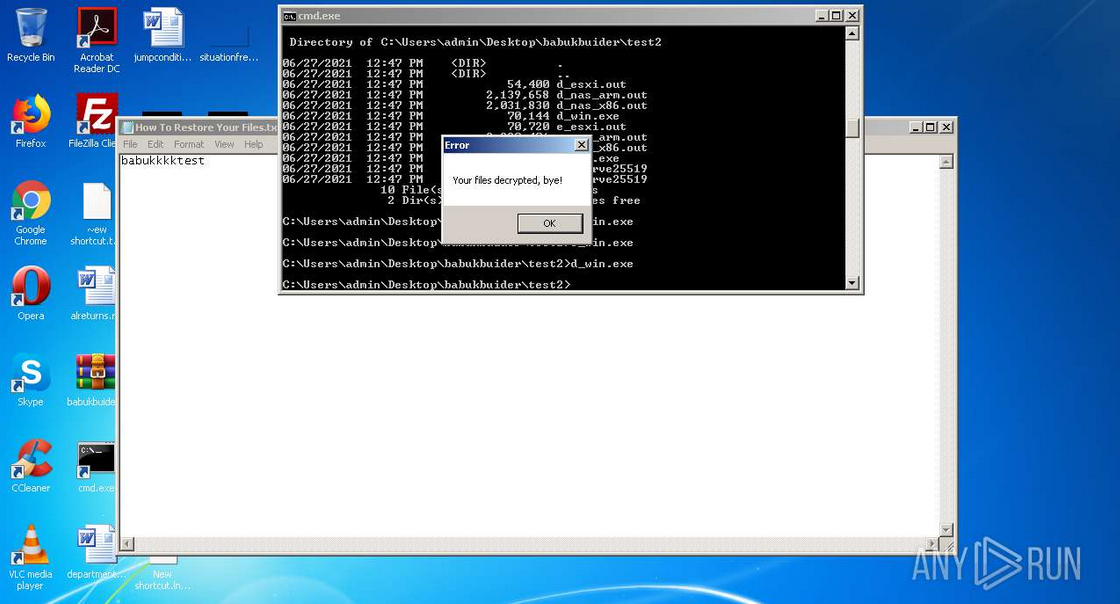
Более того, обнаруженный билдер не только генерирует сам Babuk, но ещё и дешифраторы, помогающие вернуть пострадавшие файлы в прежнее состояние.


В принципе, неудивительно, что билдер этого шифровальщика утёк в Сеть, поскольку около двух месяцев назад операторы Babuk Locker заявили, что прекращают свои кибератаки. Вместо привычных кампаний по распространению вредоноса банда, стоящая за Babuk Locker, начала предоставлять другим киберпреступникам сайт для публикации украденных у организаций данных.

Интересно, что билдер уже успели загрузить на VirusTotal, однако пока никто не может сказать, как именно он просочился в открытый доступ. Вполне вероятно, что группировка просто продала его кому-то.

Подпишитесь на новости

Троян WebRAT крадёт данные под видом VPN для Discord и читов Roblox

Злоумышленники распространяют троян WebRAT среди российских геймеров под видом бесплатного средства для доступа к Discord и программы Xeno Executor для Roblox. По данным Ф6/F6, вместо обещанных возможностей пользователи Windows получают кражу паролей, слежку и удалённый доступ посторонних к компьютеру.

В октябре 2026 года атакующие создали сайт discordzapretik[.]sbs, рекламировавший Discord Zapret как бесплатный VPN для Discord.

Посетителям предлагали скачать установщик и игнорировать предупреждения антивируса: подозрительную активность объясняли работой с сетевыми фильтрами. По обращению CERT F6 сайт заблокировали в России.


После запуска скачанных файлов на устройство устанавливался WebRAT. Этот троян создан на основе Salat Stealer и совмещает кражу данных с функциями удалённого управления.

Другая приманка — Xeno Executor. Под этим названием предлагают неофициальный инструмент для запуска скриптов в Roblox, обещающих игровые преимущества: ускорение, полёт или автоматизацию действий.


WebRAT похищает пароли, cookie и токены аутентификации, включая данные сессий Telegram, Steam и Discord. Он перехватывает содержимое буфера обмена и нажатия клавиш, делает скриншоты. Вредонос также способен получать изображение с веб-камеры и звук с микрофона.

Если на игровом компьютере есть корпоративная почта или рабочие аккаунты, под угрозой оказываются и служебные данные.


Как именно распространяли ссылки на сайт-приманку, исследователи достоверно не установили. Версию о продвижении через короткие видео они приводят по аналогии с другими атаками.

RSS: Новости на портале Anti-Malware.ru