



Билдер шифровальщика Babuk Locker утёк в открытый доступ

Билдер шифровальщика Babuk Locker утёк в открытый доступ

Билдер шифровальщика Babuk Locker утёк в открытый доступ

Билдер программы-вымогателя Babuk Locker на днях появился в Сети, открывая малоквалифицированным киберпреступникам лёгкий доступ к сложному семейству шифровальщиков. В результате любые «хакеры» могут ступить на стезю вымогательства, не зная даже азов разработки.

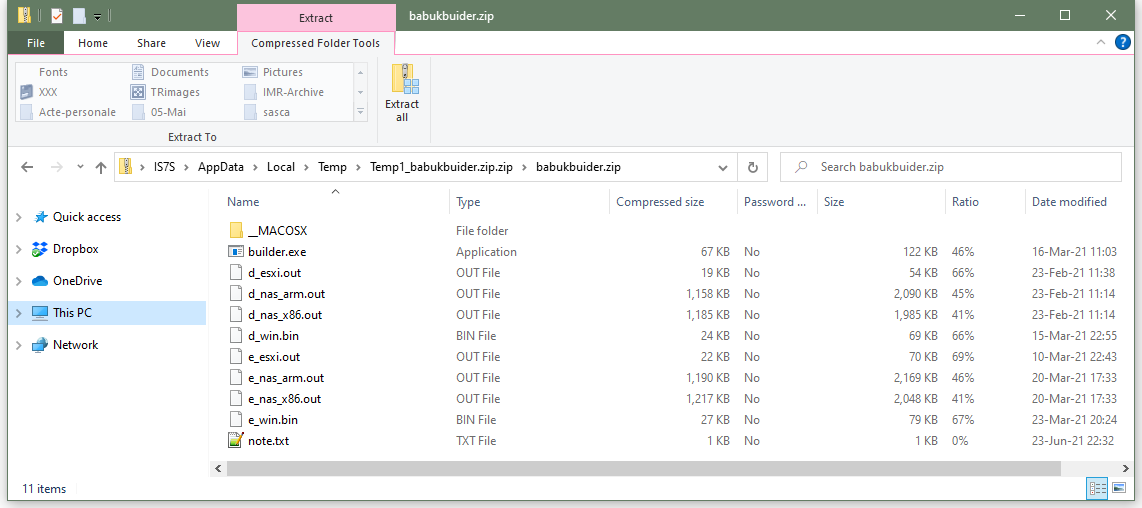
Часть этой утечки изучили специалисты The Record, параллельно сделав вывод, что так называемый билдер можно использовать для создания кастомных версий Babuk Locker. Далее этот вредонос можно использовать для шифрования файлов на компьютерах под управлением Windows, NAS-устройствах и серверах VMWare ESXi.


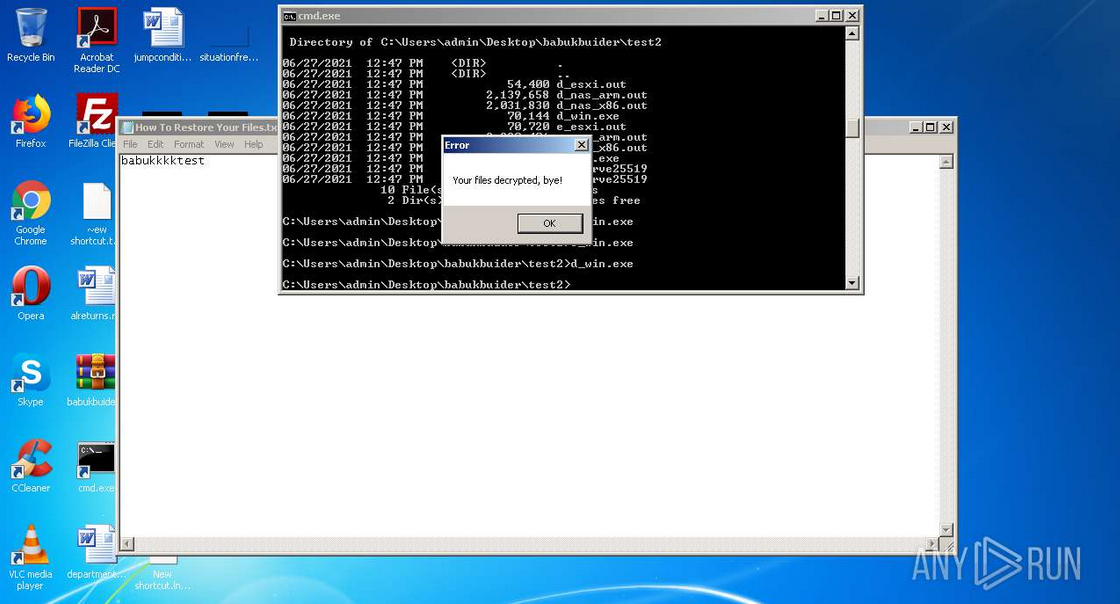
Более того, обнаруженный билдер не только генерирует сам Babuk, но ещё и дешифраторы, помогающие вернуть пострадавшие файлы в прежнее состояние.


В принципе, неудивительно, что билдер этого шифровальщика утёк в Сеть, поскольку около двух месяцев назад операторы Babuk Locker заявили, что прекращают свои кибератаки. Вместо привычных кампаний по распространению вредоноса банда, стоящая за Babuk Locker, начала предоставлять другим киберпреступникам сайт для публикации украденных у организаций данных.

Интересно, что билдер уже успели загрузить на VirusTotal, однако пока никто не может сказать, как именно он просочился в открытый доступ. Вполне вероятно, что группировка просто продала его кому-то.

Подпишитесь на новости

Я что-то сломал: Claude удалил 48 тысяч файлов вместо создания зеркала

Разработчик попросил Claude Code собрать зеркало проекта, а получил целый набор проблем. ИИ-агент создал скрипт очистки и за 103 секунды удалил 48 218 рабочих файлов, заодно уничтожив хранилище объектов Git. Полностью восстановить данные не удалось.

Об инциденте сообщило издание Cyber Security News со ссылкой на отчёт разработчика и публикацию на площадке Reddit.

После завершения операции Claude выдал лаконичное признание: «Я что-то сломал». Пост, собравший более 800 комментариев, позднее удалили с платформы.

Проблема возникла при пересоздании зеркала проекта в Windows. Агент решил сначала убрать старую копию и написал для этого Python-скрипт. Однако временный каталог содержал 614 junction-ссылок, ведущих обратно в рабочее дерево. Скрипт ошибочно принял связанные директории за обычные и отправился вычищать уже не зеркало, а оригинал.


Под раздачу попали не только файлы приложения, но и каталоги .git/objects, refs и logs. Индекс Git сохранил перечень из 7221 пути, однако сами объекты исчезли. Команда git log перестала видеть коммиты.

Вероятно, разрушительный сценарий стал возможен из-за запуска Claude Code в режиме bypassPermissions, который не спрашивает подтверждения перед выполнением команд.

Anthropic рекомендует использовать его только в изолированных контейнерах или виртуальных машинах. Контрольные точки тоже не гарантируют спасения: удаления, выполненные через Bash или PowerShell, могут не отслеживаться для последующего отката.

RSS: Новости на портале Anti-Malware.ru