



Игровая индустрия и геймеры — быстрорастущая цель для хакеров

Игровая индустрия и геймеры — быстрорастущая цель для хакеров

Игровая индустрия и геймеры — быстрорастущая цель для хакеров

Индустрия видеоигр в целом и геймеры в частности в последнее время стали объектом атак киберпреступников. В новом отчёте специалисты Akamai рассказали о главной тенденции ковидного года — взломе любителей видеоигр.

Когда в 2020 году всех отправили сидеть дома, многие пользователи стали проводить больше времени за играми. Разработчики тоже приняли новые условия и начали выпускать интересные игровые проекты.

Само собой, это не могло остаться без внимания киберпреступников, поэтому за 2020 год исследователи зафиксировали более 240 млн подобных атак. В сравнении с 2019 эта цифра выросла на 340%. При этом специалисты полагают, что количество кибератак на геймеров продолжит расти даже после окончания пандемии и возвращения жизни в нормальное русло.

В исследовании Akamai под названием «Gaming in a Pandemic» также говорится о впечатляющем росте атак на игровую индустрию с 2018 по 2020 год — на целых 415%. В основном отметились скачки числа фишинговых атак и подбор учётных данных, принадлежащих геймерам.

Основной целью злоумышленников стали персональные данные любителей видеоигр. В сущности, именно личная информация является основной финансовой мотивацией киберпреступников, поскольку её можно продать другим злоумышленникам и даже геймерам, ищущим дешевый доступ к новым играм.

«Аккаунты геймеров действительно хорошо продаются. Скажем, вы хотите купить доступ к конкретной игре, тогда вы можете обратиться к киберпреступникам, которые продадут вам имена пользователей и пароли, которые помогут войти в игру», — объясняет Стив Реган, автор исследования (PDF).

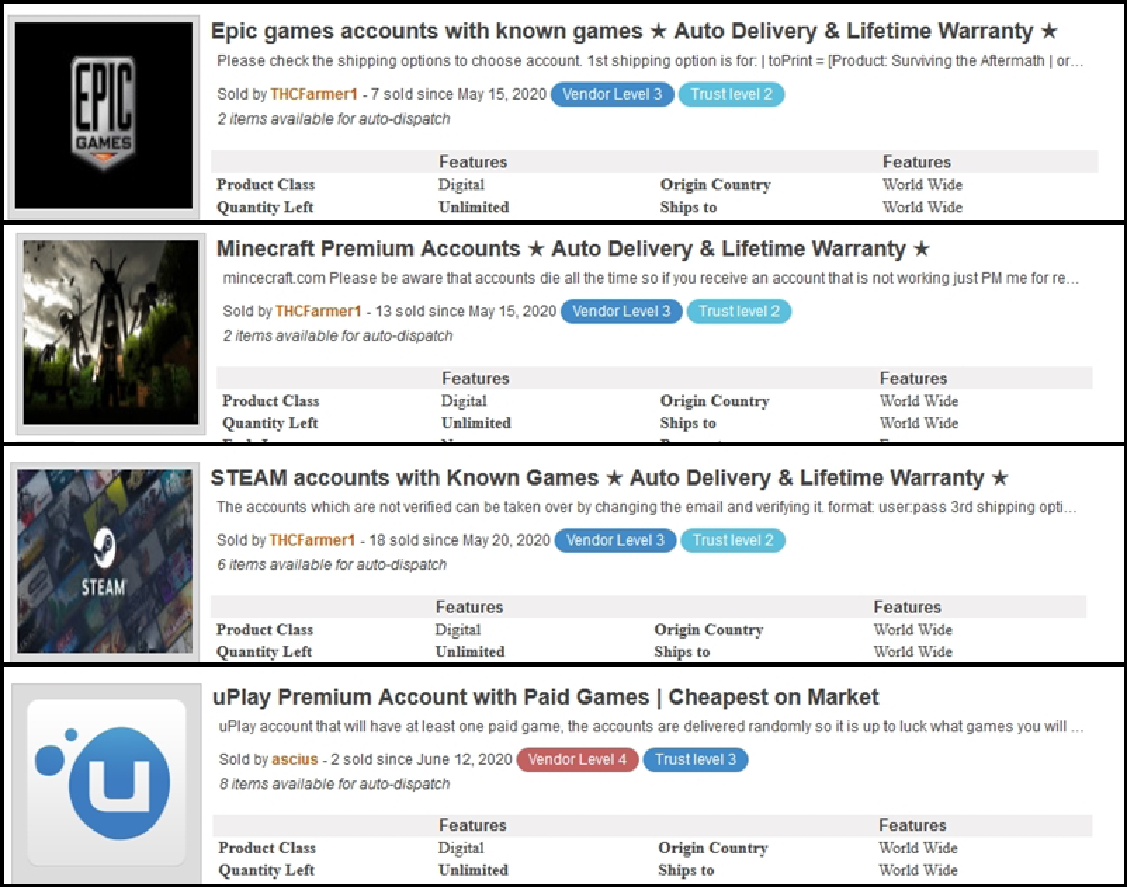
Специалисты привели пример в виде скриншота одной из торговых площадок, где размещены скомпрометированные учётные записи геймеров:


Такие площадки действуют профессионально, уже набив руку на продаже нелегально добытых аккаунтов. Фактически хакеры создали собственный чёрный рынок, специализирующийся на геймерской индустрии. Также команда Akamai обнаружила специальные группы и чаты в Discord и Telegram, посвящённые взлому геймеров и продаже их данных.

Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru