



В Tor устранили баг, позволяющий отслеживать действия пользователей

В Tor устранили баг, позволяющий отслеживать действия пользователей

В Tor устранили баг, позволяющий отслеживать действия пользователей

Разработчики проекта Tor Project выпустили новую версию браузера Tor Browser под номером 10.0.18. В этом релизе устраняется рад уязвимостей, включая весьма опасную брешь, позволяющую отслеживать пользователей. По словам специалистов, эту дыру можно использовать для снятия цифрового отпечатка установленных на устройстве жертвы приложений.

О методе снятия отпечатка с помощью JavaScript компания FingerprintJS рассказала ещё в мае. Эта техника позволяет потенциальному злоумышленнику отслеживать действия пользователя в разных браузерах. Метод основан на анализе установленных на устройстве приложений.

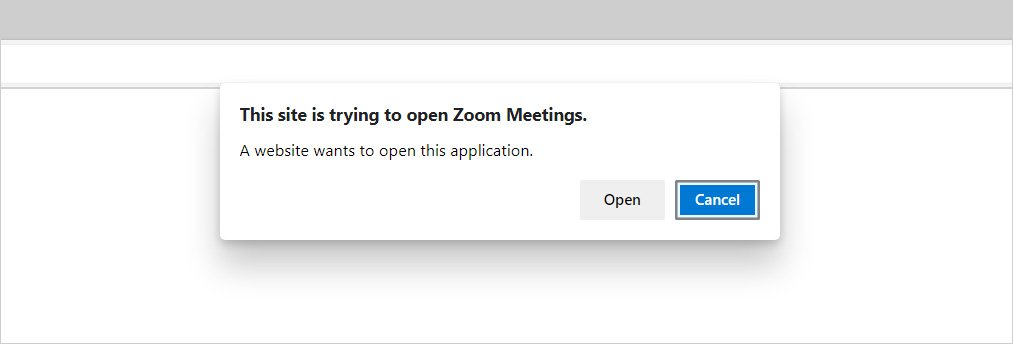
Атакующий, например, создаёт специальный профиль для пользователя, пытающегося открыть различные ссылки с URL-хендлерами (zoommtg:// и т. п.), и наблюдает за запуском определённых программ. Так злоумышленник узнаёт, какие именно приложения инсталлированы в системе.


В результате, перебрав целый ряд URL-хендлеров, атакующий должен создать полноценный идентификатор жертвы, который будет учитывать не только имеющиеся на устройстве программы, но и их конфигурацию. Далее сформированный ID уже будет применяться для отслеживания действий пользователя в браузерах Google Chrome, Edge, Tor Browser, Firefox и Safari.

Уязвимость особенно опасна для любителей Tor, поскольку этот интернет-обозреватель приучил нас, что ему нет равных по части безопасности и конфиденциальности. Именно поэтому разработчики Tor выпустили патч с версией 10.0.18.

Изменения коснулись лишь одной настройки, чего вполне хватило для фикса. В браузере запретили активацию функции «network.protocol-handler.external», и теперь он не будет выдавать конкретный URL сторонним приложениям.

Вы можете обновить Tor прямо в программе (Help => About Tor Browser) или же скачать актуальную версию с официального сайта.

Вредонос под видом Telegram: что нашли внутри CrazyGram для Android

Кастомный Telegram-клиент CrazyGram оказался вовсе не безобидной альтернативой официальному приложению. Внутри APK исследователи обнаружили обфусцированную нативную библиотеку, фоновый рабочий процесс и WebSocket-адрес для связи с удалённой инфраструктурой.

Результаты анализа опубликованы в первом исследовании ShadowTrace Research, проекта компании «Безопасный Интернет». В репозитории доступны технический отчёт ST-001, индикаторы компрометации, хеши файлов, скриншоты из Ghidra и другие собранные доказательства.

Главный сюрприз прячется в библиотеке libshadow.so. Её код обфусцирован, а внутри обнаружен WebSocket-эндпоинт 94.228.167[.]90:9800. Исследователи также нашли логику идентификации устройства, anti-emulator-строки, механизмы самозащиты и признаки proxy/bridge-функциональности.

Кроме того, в приложении присутствуют индикаторы, связанные с СМС, контактами, геолокацией, Accessibility и доступом к уведомлениям. В коде встречаются упоминания банковских, финансовых и маркетплейс-приложений.

Другими словами, под видом мессенджера пользователь потенциально получает инструмент с весьма нескромным интересом к данным и окружению смартфона.

При этом авторы не торопятся объявлять каждую найденную строку работающей вредоносной функцией. Выводы разделены на подтверждённые факты, сильные индикаторы и неподтверждённые предположения. Само наличие разрешения или имени банковского приложения в бинарнике ещё не доказывает кражу данных.

Во время исследования специалисты не отправляли команды и пейлоад на удалённый сервер. Информацию об обнаруженной инфраструктуре 17 сентября 2026 года передали хостинг-провайдеру.

RSS: Новости на портале Anti-Malware.ru