



В Tor устранили баг, позволяющий отслеживать действия пользователей

В Tor устранили баг, позволяющий отслеживать действия пользователей

В Tor устранили баг, позволяющий отслеживать действия пользователей

Разработчики проекта Tor Project выпустили новую версию браузера Tor Browser под номером 10.0.18. В этом релизе устраняется рад уязвимостей, включая весьма опасную брешь, позволяющую отслеживать пользователей. По словам специалистов, эту дыру можно использовать для снятия цифрового отпечатка установленных на устройстве жертвы приложений.

О методе снятия отпечатка с помощью JavaScript компания FingerprintJS рассказала ещё в мае. Эта техника позволяет потенциальному злоумышленнику отслеживать действия пользователя в разных браузерах. Метод основан на анализе установленных на устройстве приложений.

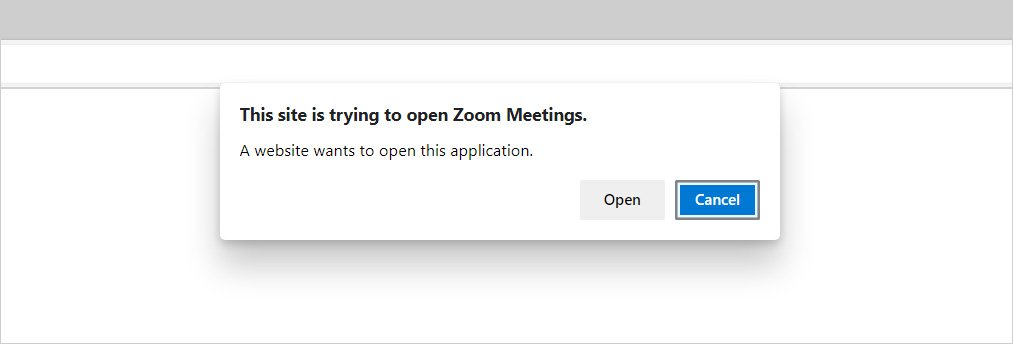
Атакующий, например, создаёт специальный профиль для пользователя, пытающегося открыть различные ссылки с URL-хендлерами (zoommtg:// и т. п.), и наблюдает за запуском определённых программ. Так злоумышленник узнаёт, какие именно приложения инсталлированы в системе.


В результате, перебрав целый ряд URL-хендлеров, атакующий должен создать полноценный идентификатор жертвы, который будет учитывать не только имеющиеся на устройстве программы, но и их конфигурацию. Далее сформированный ID уже будет применяться для отслеживания действий пользователя в браузерах Google Chrome, Edge, Tor Browser, Firefox и Safari.

Уязвимость особенно опасна для любителей Tor, поскольку этот интернет-обозреватель приучил нас, что ему нет равных по части безопасности и конфиденциальности. Именно поэтому разработчики Tor выпустили патч с версией 10.0.18.

Изменения коснулись лишь одной настройки, чего вполне хватило для фикса. В браузере запретили активацию функции «network.protocol-handler.external», и теперь он не будет выдавать конкретный URL сторонним приложениям.

Вы можете обновить Tor прямо в программе (Help => About Tor Browser) или же скачать актуальную версию с официального сайта.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru