



Операторы REvil атаковали подрядчика США в сфере ядерного вооружения

Операторы REvil атаковали подрядчика США в сфере ядерного вооружения

Операторы REvil атаковали подрядчика США в сфере ядерного вооружения

Sol Oriens, подрядчик США в сфере ядерного вооружения, стал очередной жертвой операторов программы-вымогателя. За кибератакой, предположительно, стоит группировка, использующая печально известный вредонос REvil. Более того, киберпреступники уже выставили украденные данные на аукцион.

Согласно описанию, Sol Oriens помогает Министерству обороны США, а также организациям энергетического и аэрокосмического секторов реализовывать сложные программы.

Также есть информация о взаимодействии Sol Oriens с NNSA (National Nuclear Security Administration — орган власти, занимающийся национальной ядерной безопасностью), которому организация помогает найти экспертов в данной области.

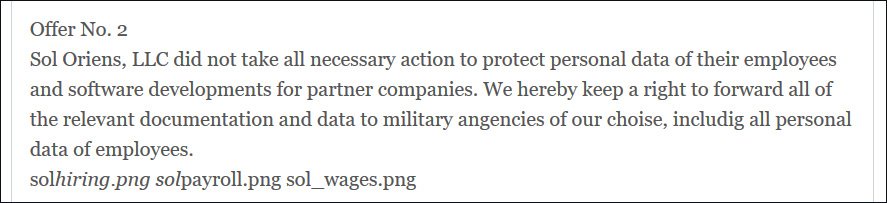
Киберпреступники, стоящие за атаками программы-вымогателя REvil, недавно опубликовали список компаний, чьи данные они планируют пустить с молотка. Среди перечисленных организаций оказалась и Sol Oriens, у которой злоумышленники украли внутреннюю информацию, а также данные сотрудников, включая номера социального страхования. В качестве доказательства участники группировки опубликовали скриншоты различных документов.

Чтобы дополнительно надавить на Sol Oriens и заставить организацию заплатить выкуп, киберпреступники пообещали поделиться скомпрометированными документами с военными агентствами.


В официальном заявлении, которым поделились в Twitter, представители Sol Oriens подтвердили факт успешной атаки на свои сети. Согласно опубликованной информации, инцидент произошёл в мае 2021 года.

Сейчас, по словам Sol Oriens, ведётся внутреннее расследование, а специалисты пытаются определить точное количество данных, оказавшихся в руках киберпреступников.

Подпишитесь на новости

Разработчик Telegram предложил увольнять тех, кто пишет код без ИИ

Разработчик официального клиента Telegram для macOS Майк заявил, что 99,9% кода клиентов мессенджера теперь пишет искусственный интеллект. А программистов, которые продолжают работать вручную, он предложил увольнять.

Свою позицию Майк изложил в обсуждении в Telegram. В качестве примера он привёл сайт gram.org: по его словам, проект создали с помощью ИИ за один день.

Идея понравилась Павлу Дурову, который предоставил домен. Ещё один заявленный результат — адаптация iOS-клиента Telegram под складной iPhone Duo за одну ночь с помощью Claude.

По словам Майка, клиентский код теперь пишут даже дизайнеры, а его отношение к ИИ разделяют 80-90% разработчиков Telegram. Однако участники обсуждения спросили о качестве и безопасности.

Разработчик ответил, что уязвимости тоже ищет и исправляет ИИ, а получающийся код, по его оценке, качественнее написанного людьми. Удобная конструкция: нейросеть написала, нейросеть проверила. Но сравнительных результатов проверки безопасности в публикации нет.

Майк также анонсировал открытие GitHub-репозитория с исходниками клиента для macOS, куда желающие смогут предлагать изменения. Прежний репозиторий не обновлялся больше года.

RSS: Новости на портале Anti-Malware.ru