



Операторы REvil атаковали подрядчика США в сфере ядерного вооружения

Операторы REvil атаковали подрядчика США в сфере ядерного вооружения

Операторы REvil атаковали подрядчика США в сфере ядерного вооружения

Sol Oriens, подрядчик США в сфере ядерного вооружения, стал очередной жертвой операторов программы-вымогателя. За кибератакой, предположительно, стоит группировка, использующая печально известный вредонос REvil. Более того, киберпреступники уже выставили украденные данные на аукцион.

Согласно описанию, Sol Oriens помогает Министерству обороны США, а также организациям энергетического и аэрокосмического секторов реализовывать сложные программы.

Также есть информация о взаимодействии Sol Oriens с NNSA (National Nuclear Security Administration — орган власти, занимающийся национальной ядерной безопасностью), которому организация помогает найти экспертов в данной области.

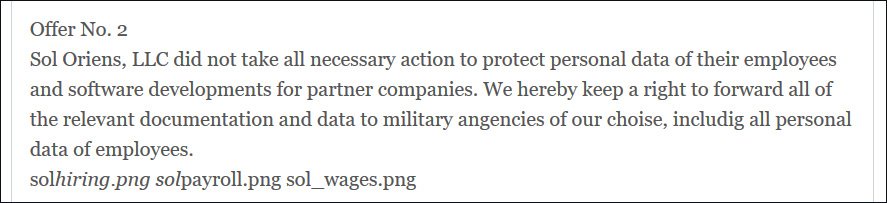
Киберпреступники, стоящие за атаками программы-вымогателя REvil, недавно опубликовали список компаний, чьи данные они планируют пустить с молотка. Среди перечисленных организаций оказалась и Sol Oriens, у которой злоумышленники украли внутреннюю информацию, а также данные сотрудников, включая номера социального страхования. В качестве доказательства участники группировки опубликовали скриншоты различных документов.

Чтобы дополнительно надавить на Sol Oriens и заставить организацию заплатить выкуп, киберпреступники пообещали поделиться скомпрометированными документами с военными агентствами.


В официальном заявлении, которым поделились в Twitter, представители Sol Oriens подтвердили факт успешной атаки на свои сети. Согласно опубликованной информации, инцидент произошёл в мае 2021 года.

Сейчас, по словам Sol Oriens, ведётся внутреннее расследование, а специалисты пытаются определить точное количество данных, оказавшихся в руках киберпреступников.

Подпишитесь на новости

Минздрав тестирует подписание согласий на медобслуживание через МАКС

Минздрав начал технические испытания подписания информированного добровольного согласия на медицинское обслуживание через мессенджер МАКС. Тестовые документы уже подписывают, чат-боты для этих задач созданы.

О ходе проекта сообщил ТАСС заместитель министра здравоохранения Вадим Ваньков. По его словам, ведомство отрабатывает техническую реализацию будущего механизма и сценарии его использования.

Минздрав инициировал законопроект, который позволит пациентам дистанционно подписывать такие согласия электронной подписью через национальный мессенджер.

Часть технической работы уже выполнена: соответствующие чат-боты реализованы, есть успешные случаи подписания тестовых документов. При этом некоторые участники ещё дорабатывают медицинские информационные системы.

Главными задачами Ваньков назвал проверку сценариев применения технологии и удобство для пользователей.

Какая электронная подпись будет использоваться и когда механизм заработает для пациентов, в сообщении не уточняется.

RSS: Новости на портале Anti-Malware.ru