



Операторы REvil атаковали подрядчика США в сфере ядерного вооружения

Операторы REvil атаковали подрядчика США в сфере ядерного вооружения

Операторы REvil атаковали подрядчика США в сфере ядерного вооружения

Sol Oriens, подрядчик США в сфере ядерного вооружения, стал очередной жертвой операторов программы-вымогателя. За кибератакой, предположительно, стоит группировка, использующая печально известный вредонос REvil. Более того, киберпреступники уже выставили украденные данные на аукцион.

Согласно описанию, Sol Oriens помогает Министерству обороны США, а также организациям энергетического и аэрокосмического секторов реализовывать сложные программы.

Также есть информация о взаимодействии Sol Oriens с NNSA (National Nuclear Security Administration — орган власти, занимающийся национальной ядерной безопасностью), которому организация помогает найти экспертов в данной области.

Киберпреступники, стоящие за атаками программы-вымогателя REvil, недавно опубликовали список компаний, чьи данные они планируют пустить с молотка. Среди перечисленных организаций оказалась и Sol Oriens, у которой злоумышленники украли внутреннюю информацию, а также данные сотрудников, включая номера социального страхования. В качестве доказательства участники группировки опубликовали скриншоты различных документов.

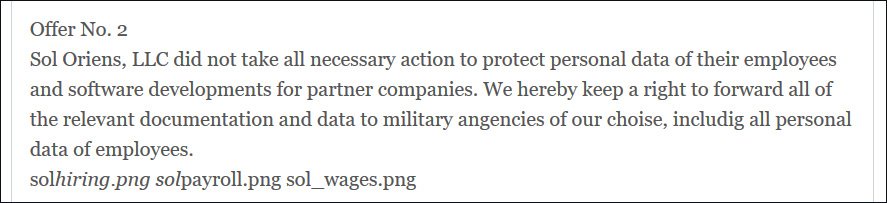
Чтобы дополнительно надавить на Sol Oriens и заставить организацию заплатить выкуп, киберпреступники пообещали поделиться скомпрометированными документами с военными агентствами.


В официальном заявлении, которым поделились в Twitter, представители Sol Oriens подтвердили факт успешной атаки на свои сети. Согласно опубликованной информации, инцидент произошёл в мае 2021 года.

Сейчас, по словам Sol Oriens, ведётся внутреннее расследование, а специалисты пытаются определить точное количество данных, оказавшихся в руках киберпреступников.

Подпишитесь на новости

Мошенники придумали замену банковского счёта от имени Росфинмониторинга

Аферисты убеждают россиян, что на управление их банковским счётом якобы выдана доверенность постороннему. Отменить её предлагают через Росфинмониторинг, но сначала нужно заменить основной счёт с помощью специалиста финразведки.

О схеме рассказала ТАСС официальный представитель Росфинмониторинга Ирина Рязанова. По её словам, цель злоумышленников — получить доступ к счетам и конфиденциальной информации граждан.

Один из сценариев начинается со звонка о замене домофона. Человеку предлагают зарегистрировать цифровой ключ и просят продиктовать код. На деле он подтверждает вход в «Госуслуги» или банковское приложение.

Затем подключается вторая группа — якобы сотрудники информационно-аналитической системы мониторинга. Они сообщают о взломе аккаунта и доверенности на управление счетами.

В других вариантах аферисты представляются сотрудниками Росфинмониторинга, присылают поддельные документы и пугают причастностью к финансированию терроризма.

Под этим предлогом предлагают подписать заявление на обслуживание физических лиц и индивидуальный договор, выманивая данные и деньги. С января по октябрь 2026 года ведомство получило более 660 обращений о мошеннических действиях.

Росфинмониторинг подчёркивает: служба не связывается с гражданами через мессенджеры, не звонит и не отправляет СМС.

RSS: Новости на портале Anti-Malware.ru