



Ликвидирована крупнейшая площадка по продаже украденных учётных данных

Ликвидирована крупнейшая площадка по продаже украденных учётных данных

Ликвидирована крупнейшая площадка по продаже украденных учётных данных

Министерство юстиции США сообщило об успешном завершении многонациональной операции по ликвидации Slillpp — крупнейшей торговой площадки, которой киберпреступники пользуются для продажи украденных учётных данных.

Для борьбы со Slillpp объединились правоохранительные органы США, Германии, Нидерландов и Румынии. Общими усилиями спецслужбам нескольких стран удалось вывести из строя серверы, поддерживающие работу Slillpp.

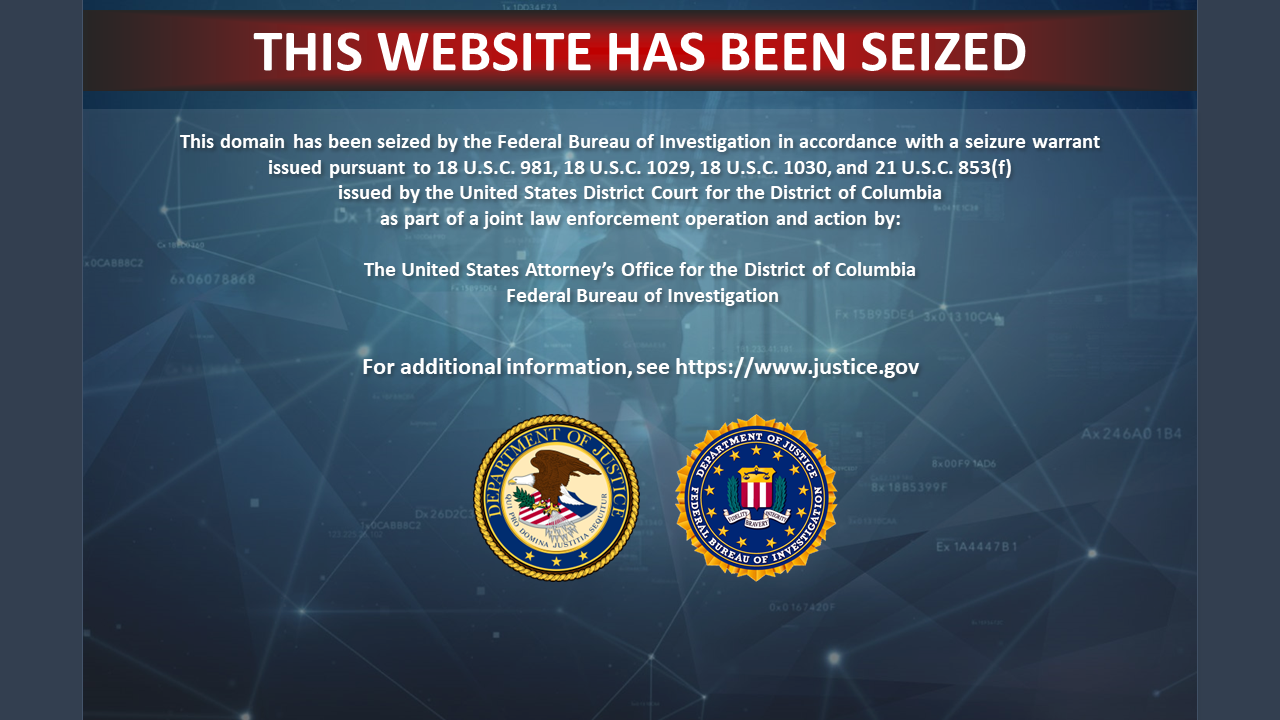
В настоящее время при попытке зайти на сайт торговой площадки посетители видят баннер, сообщающий о ликвидации Slillpp. Если же попробовать зайти на форум в дарквебе, вы увидите ошибку onion-адреса.


«Slilpp — крупнейшая площадка для торговли украденными логинами и паролями, когда-либо созданная в киберпреступном мире. Именно Slilpp стала причиной большого потока скомпрометированных данных и незаконного заработка миллионов долларов отдельными администраторами», — заявил специалист Виталий Кремец в беседе с BleepingComputer.

Slilpp существовала в Сети с 2012 года, за это время на этой площадке киберпреступники размещали самые разные утёкшие данные: от онлайн-банкинга, мобильных телефонов, а также любую другую платёжную информацию.

Более десяти покупателей, которые воспользовались услугами Slilpp, в настоящее время уже задержаны. С ними ведут работу правоохранители.

«Согласно подсчётам, украденные учётные данные, проданные на площадке Slilpp, успели привести к убыткам на сумму более 200 миллионов долларов. И это только в США», — гласит официальное заявление Минюста.

В эти цифры охотно верится, потому что незадолго до ликвидации продавцы Slilpp пытались реализовать более 80 миллионов скомпрометированных учётных данных, принадлежащих сотрудникам более 1400 компаний.

Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru