



Система раннего обнаружения аномалий Kaspersky MLAD наконец вышла в релиз

Система раннего обнаружения аномалий Kaspersky MLAD наконец вышла в релиз

Система раннего обнаружения аномалий Kaspersky MLAD наконец вышла в релиз

«Лаборатория Касперского» сообщила, что систему Kaspersky Machine Learning for Anomaly Detection (MLAD) теперь может приобрести более широкий круг клиентов. Напомним, что Kaspersky MLAD позволяет обнаружить аномалии в технологическом процессе на самом раннем этапе.

Как подчёркивают разработчики, Kaspersky MLAD располагает алгоритмами машинного обучения, анализирующими телеметрию, поступающую с датчиков оборудования. Помимо этого, система обеспечивает клиентов многофункциональным графическим интерфейсом, благодаря которому проще детально анализировать аномалии.

Таким образом, Kaspersky MLAD может выявить целый ряд отклонений: перебои в работе оборудования, кибератаки, ошибки операторов и тому подобное. Эти функциональные возможности делают систему незаменимой в промышленности, где важно детектировать аномалию на самой ранней стадии.

Как подсчитали аналитики «Лаборатории Касперского», сокращение времени простоя даже на 50% позволяет крупной электростанции экономить до миллиона долларов в год. А нефтеперерабатывающий завод благодаря такому сокращению сбережёт и того больше — $2,5 миллиона.

За счёт работы нейронной сети Kaspersky MLAD способен анализировать телеметрию с различных датчиков, причём делать это в режиме реального времени. В итоге от системы не скроются даже незначительные отклонения — изменения динамики сигналов или корреляций. Также заказчик может сам добавить индивидуальные диагностические правила для конкретных случаев.

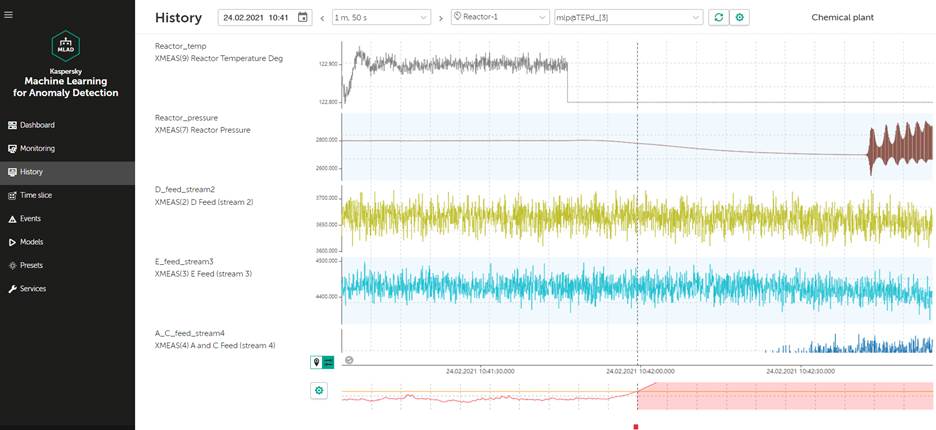
Стоит отметить и графический интерфейс Kaspersky MLAD, который отлично подходит для анализа выявленных отклонений. Диаграммы всех отслеживаемых процессов помогут экспертам увидеть, что именно пошло не так и в какой части системы.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru