



Google Chrome будет предупреждать об установке непроверенных расширений

Google Chrome будет предупреждать об установке непроверенных расширений

Google Chrome будет предупреждать об установке непроверенных расширений

Google отныне будет сканировать расширения, которые пользователи устанавливают в браузер Chrome. Если среди них будет аддон, разработчик которого выглядит подозрительно, интернет-обозреватель сообщит об этом пользователю.

Новый принцип сканирования станет частью новых функций, объединённых под названием Enhanced Safe Browsing. Напомним, что Google представила эту функциональность в мае прошлого года. Вот как описывает новые возможности Enhanced Safe Browsing сам интернет-гигант:

«Enhanced Safe Browsing теперь предоставляет пользователям дополнительный уровень защиты от вредоносных или нежелательных расширений, размещённых в официальном магазине Chrome Web Store. Браузер уведомит вас, если один из установленных аддонов проверен системами Google».

Среди доверенных расширений окажутся те, разработчики которых следуют правилам Chrome Web Store.

«Новым девелоперам могут потребоваться месяцы соблюдения наших требований, чтобы их расширения получили статус доверенных», — пишут разработчики в блоге.

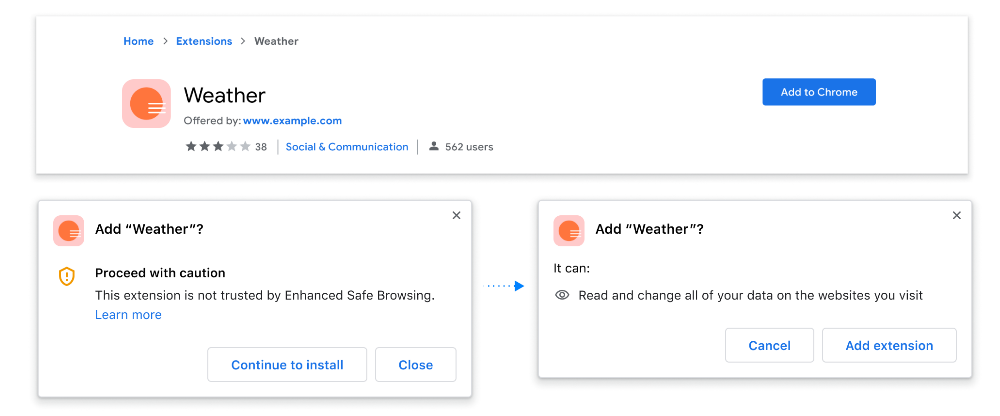
На сегодняшний день, по статистике самой Google, 75% аддонов, представленных в Chrome Web Store, являются детищами проверенных разработчиков. А обо всех остальных браузер будет предупреждать пользователей:

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru