



АНБ шпионила за европейскими политиками через узел коммуникации Дании

АНБ шпионила за европейскими политиками через узел коммуникации Дании

АНБ шпионила за европейскими политиками через узел коммуникации Дании

Иностранная разведывательная служба Дании позволила Агентству национальной безопасности (АНБ) США использовать важный телекоммуникационный узел для шпионажа за общением европейских политиков. Об этом заявил ряд информационных агентств, работающих на территории Европы.

Этой кибершпионской операции дали имя «Operation Dunhammer», она была активна с 2012 по 2014 год. Для успешного функционирования схемы спецслужбы Дании и США подписали специальный договор.

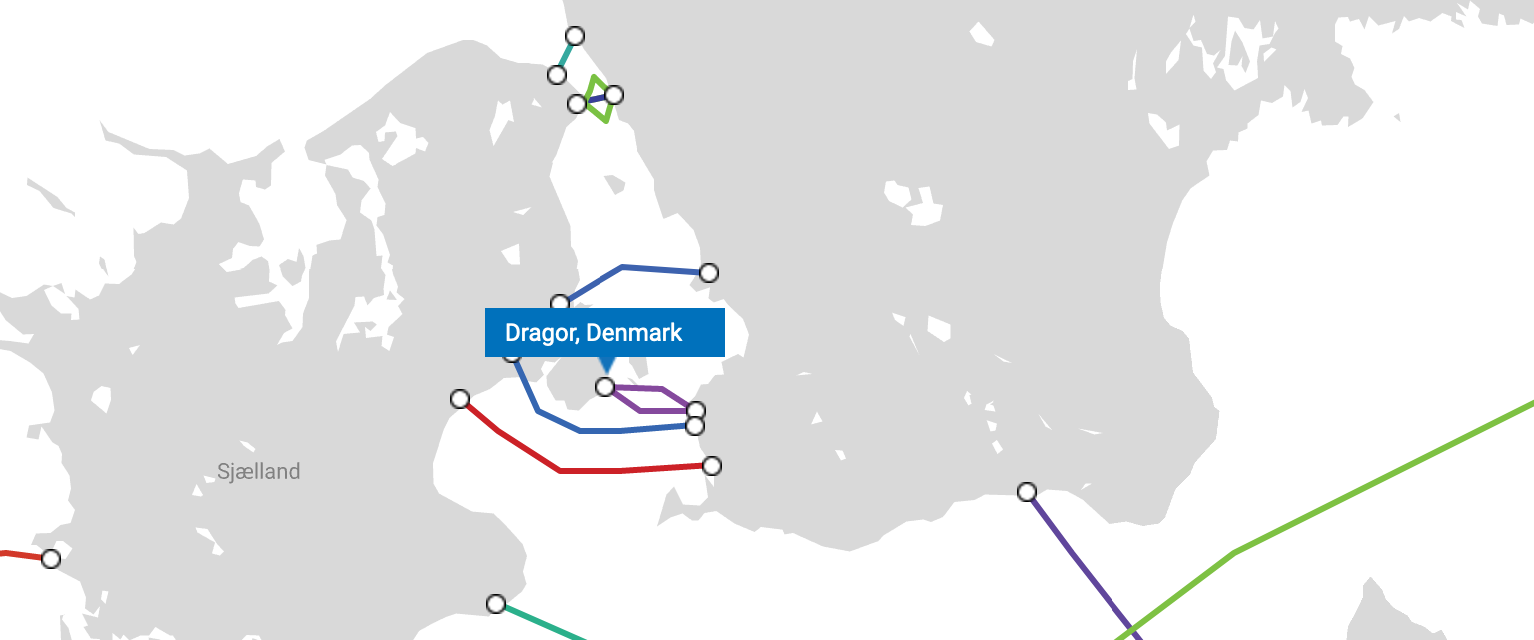
В результаты американская сторона внедрила систему под названием XKeyscore в телекоммуникационный узел, расположенный в городе Драгёр (близ Копенгагена). Именно там несколько подводных кабелей «соединяют» Данию со Скандинавским полуостровом.


Согласно сообщениям европейских информационных агентств, АНБ США использовало систему XKeyscore для массовой «киберпрослушки» мобильного и интернет-трафика. В итоге Вашингтону удавалось перехватывать электронные письма, звонки, СМС-сообщения и переписки в чатах, принадлежащие европейским политикам.

Интересно, что после скандала с утечками Сноудена власти Дании решили разорвать соглашение. Более того, выявилось, что американские спецслужбы вполне успешно прослушивали и самих датских политиков.

Информация об этом просочилась в общий доступ на этих выходных, когда один из датских телеведущих получил доступ к документу под названием «Dunhammer Report», где содержались результаты расследования властей Дании.

Как американские, так и датские чиновники на сегодняшний день отказываются комментировать данную тему. При этом Сноуден на этих же выходных подтвердил информацию о совместной операции Вашингтона и Копенгагена.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru