



Операторы Qlocker сворачивают атаки, заработав $350 000 за один месяц

Операторы Qlocker сворачивают атаки, заработав $350 000 за один месяц

Операторы Qlocker сворачивают атаки, заработав $350 000 за один месяц

Киберпреступная группировка, распространяющая вымогатель Qlocker, решила свернуть свои операции. Всего за один месяц злоумышленникам удалось заработать $350 тысяч за счёт эксплуатации уязвимостей в сетевых накопителях (NAS) QNAP.

В апреле владельцы NAS-устройств QNAP столкнулись с волной кибератак, в результате которых вместо файлов появились защищённые паролем архивы 7-zip. Также жертвы вредоноса нашли текстовый файл «!!!READ_ME.txt», объясняющий ситуацию и требующий выкуп.

Чтобы вернуть файлы в исходное состояние, пользователи должны были проследовать на сайт в сети Tor. На этом ресурсе владельцу сетевого накопителя объясняли, что его атаковал шифровальщик Qlocker, а за возврат файлов придётся заплатить около $550 в биткоинах.

Позже стало понятно, что киберпреступники использовали в атаках уязвимости, на которые исследователи указывали не так давно. Эти бреши позволяли использовать встроенное приложение 7-zip для шифрования файлов жертвы. При этом злоумышленник мог эксплуатировать их удалённо.

С помощью такого незатейливого подхода преступники смогли поразить более тысячи устройств всего за один месяц. Причём отдельные пользователи утверждали, что злоумышленники действовали непорядочно: после перевода означенной суммы они требовали ещё более $1000 за возврат файлов.

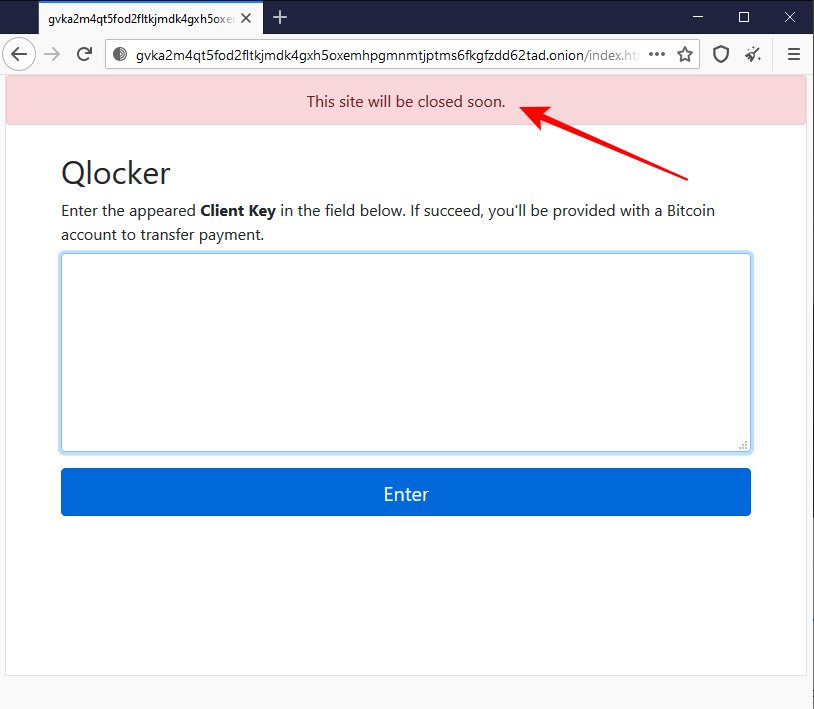
Тем не менее сейчас операторы программы-вымогателя решили остановиться. Например, на их ресурсе висит уведомление:

«Скоро этот сайт будет закрыт».


Как выяснили в BleepingComputer, жертвы заплатили в общей сложности 8,93258497 биткоинов, что равно $353 708.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru