



Операторы DarkSide заработали более $90 млн с октября 2020 года

Операторы DarkSide заработали более $90 млн с октября 2020 года

Операторы DarkSide заработали более $90 млн с октября 2020 года

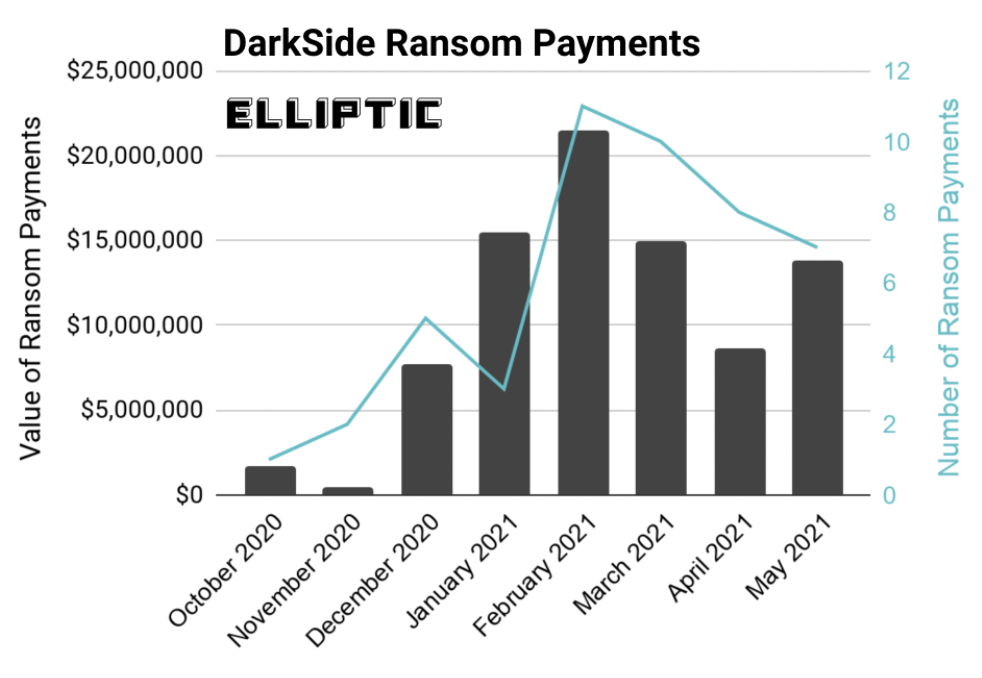
Как подсчитали аналитики из компании Elliptic, стоящие за шифровальщиком Darkside киберпреступники заработали в ходе атак более 90 миллионов долларов. Напомним, что ранее в СМИ ходила информация лишь о $5 млн.

К такой цифре исследователи пришли после проверки Bitcoin-кошельков, которые злоумышленники использовали для получения выкупа на протяжении последних девяти месяцев.

«В общей сложности за счёт выкупа данная киберпреступная группировка заработала более $90 миллионов в биткоинах. По данным DarkTracer, программа-вымогатель DarkSide поразила 99 организаций, а это значит, что приблизительно 47% жертв заплатили выкуп (учитывая, что в среднем злоумышленники требуют $1,9 млн)», — гласит отчёт Elliptic.


Другими словами, вымогатели занимаются действительно прибыльным делом. Если средний выкуп находится в районе $1,9 млн, то даже небольшой процент заплативших жертв вполне «прокормит» киберпреступников.

На днях специалисты компании Fortinet выявили образец вредоносной программы Darkside, который до этого не встречался в «дикой природе». Этот семпл, по словам экспертов, отыскивает информацию о разбиении дисков и действует в системных средах с многозагрузочной конфигурацией.

Также недавно стало известно, что стоящие за Darkside операторы свернули свой RaaS-сервис.

Подпишитесь на новости

Нашли флешку? Не спешите совать её в компьютер, можете запустить вредонос

Чужая флешка может устроить неприятности ещё до того, как вы откроете первый файл. Более того, внутри корпуса может вообще не оказаться привычного накопителя: под него маскируют устройства, которые при подключении представляются компьютеру клавиатурой и начинают вводить команды.

Как пишет How-To Geek, для такой атаки не нужно запускать подозрительный документ. Иногда достаточно собственноручно воткнуть находку в USB-порт.

Дальше устройство отправляет нажатия клавиш, будто за компьютером сидит сам пользователь. Злоумышленник может использовать это, чтобы попытаться установить вредоносную программу или добраться до данных.


Автор материала Дэвид Бак советует не подключать USB-устройства, найденные на улице или полученные от незнакомцев. И благородный порыв найти хозяина здесь тоже плохой помощник: ради этого придётся сделать именно то, чего делать не стоит.

Главный подвох — привычка доверять знакомому корпусу. Мы привыкли искать опасность в файлах, но USB-устройство может атаковать совсем другим способом.

RSS: Новости на портале Anti-Malware.ru