



Exploit стал ещё одним форумом, отказавшимся от рекламы шифровальщиков

Exploit стал ещё одним форумом, отказавшимся от рекламы шифровальщиков

Exploit стал ещё одним форумом, отказавшимся от рекламы шифровальщиков

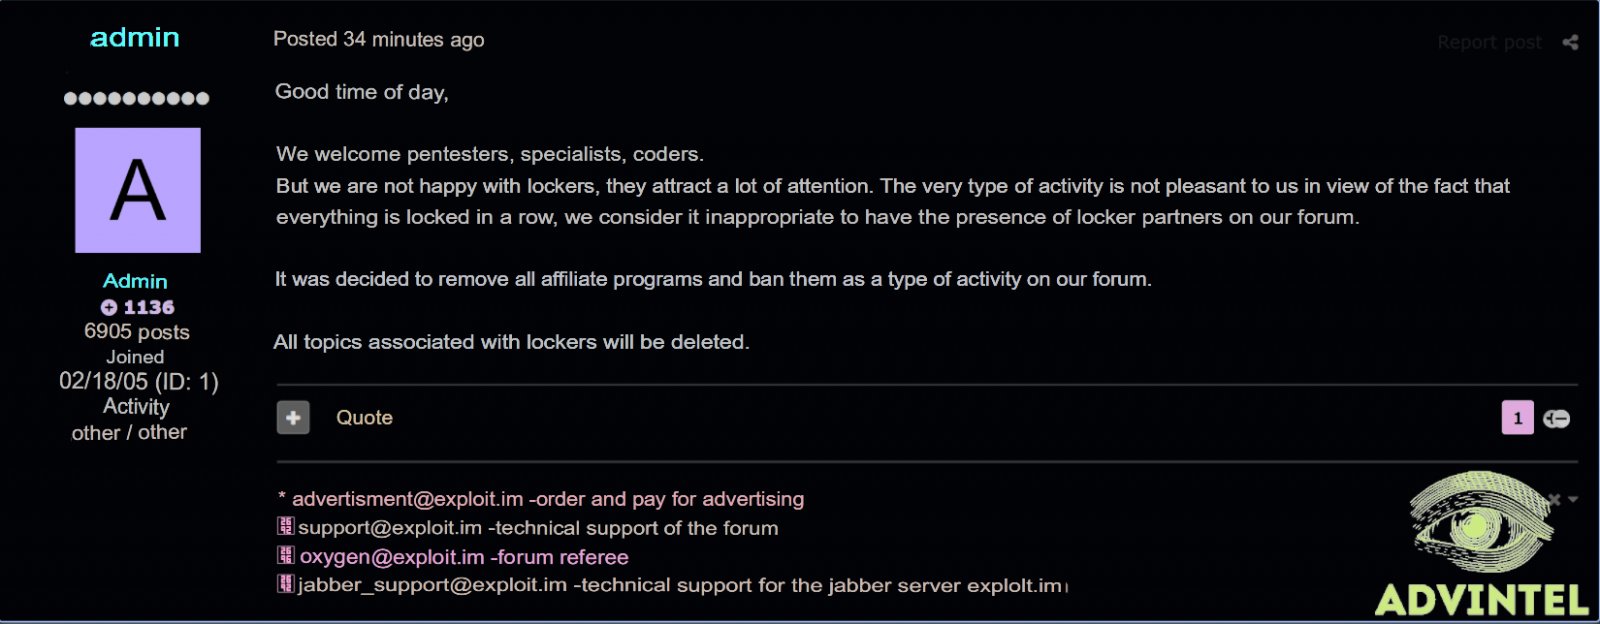
Тема программ-вымогателей (шифровальщиков, ransomware), видимо, стала действительно острой после недавней кибератаки на Colonial Pipeline. Очередной крупный форум для киберпреступников — Exploit — решил убрать со своей площадки рекламу Ransomware-as-a-Service (RaaS).

Таким образом, Exploit стал уже вторым форумом, отказавшимся от рекламы программ-вымогателей. Буквально несколько дней назад такое же решение приняли администраторы русскоязычной площадки XSS.

По словам представителей Exploit, в последнее время киберпреступные группировки, стоящие за атаками шифровальщиков, атакуют всех без разбора, чем привлекают к себе много нежелательного внимания.

Помимо запрета на рекламу RaaS, администраторы Exploit решили удалить все темы, посвящённые программам-вымогателям.


К слову, на днях стало известно, что группировка Darkside, которой как раз приписывают атаку на Colonial Pipeline, прикрыла свой сервис RaaS. Более того, злоумышленники даже отключили соответствующие ресурсы, а также пообещали выдать партнерам дешифраторы для пострадавших компаний.

Что до мнения экспертов, то на прошлой неделе глава компании InfoWatch заявила, что к кибероперации против Colonial Pipeline может быть причастно Центральное разведывательное управление (ЦРУ) США.

Подпишитесь на новости

Мошенники придумали замену банковского счёта от имени Росфинмониторинга

Аферисты убеждают россиян, что на управление их банковским счётом якобы выдана доверенность постороннему. Отменить её предлагают через Росфинмониторинг, но сначала нужно заменить основной счёт с помощью специалиста финразведки.

О схеме рассказала ТАСС официальный представитель Росфинмониторинга Ирина Рязанова. По её словам, цель злоумышленников — получить доступ к счетам и конфиденциальной информации граждан.

Один из сценариев начинается со звонка о замене домофона. Человеку предлагают зарегистрировать цифровой ключ и просят продиктовать код. На деле он подтверждает вход в «Госуслуги» или банковское приложение.

Затем подключается вторая группа — якобы сотрудники информационно-аналитической системы мониторинга. Они сообщают о взломе аккаунта и доверенности на управление счетами.

В других вариантах аферисты представляются сотрудниками Росфинмониторинга, присылают поддельные документы и пугают причастностью к финансированию терроризма.

Под этим предлогом предлагают подписать заявление на обслуживание физических лиц и индивидуальный договор, выманивая данные и деньги. С января по октябрь 2026 года ведомство получило более 660 обращений о мошеннических действиях.

Росфинмониторинг подчёркивает: служба не связывается с гражданами через мессенджеры, не звонит и не отправляет СМС.

RSS: Новости на портале Anti-Malware.ru