



Exploit стал ещё одним форумом, отказавшимся от рекламы шифровальщиков

Exploit стал ещё одним форумом, отказавшимся от рекламы шифровальщиков

Exploit стал ещё одним форумом, отказавшимся от рекламы шифровальщиков

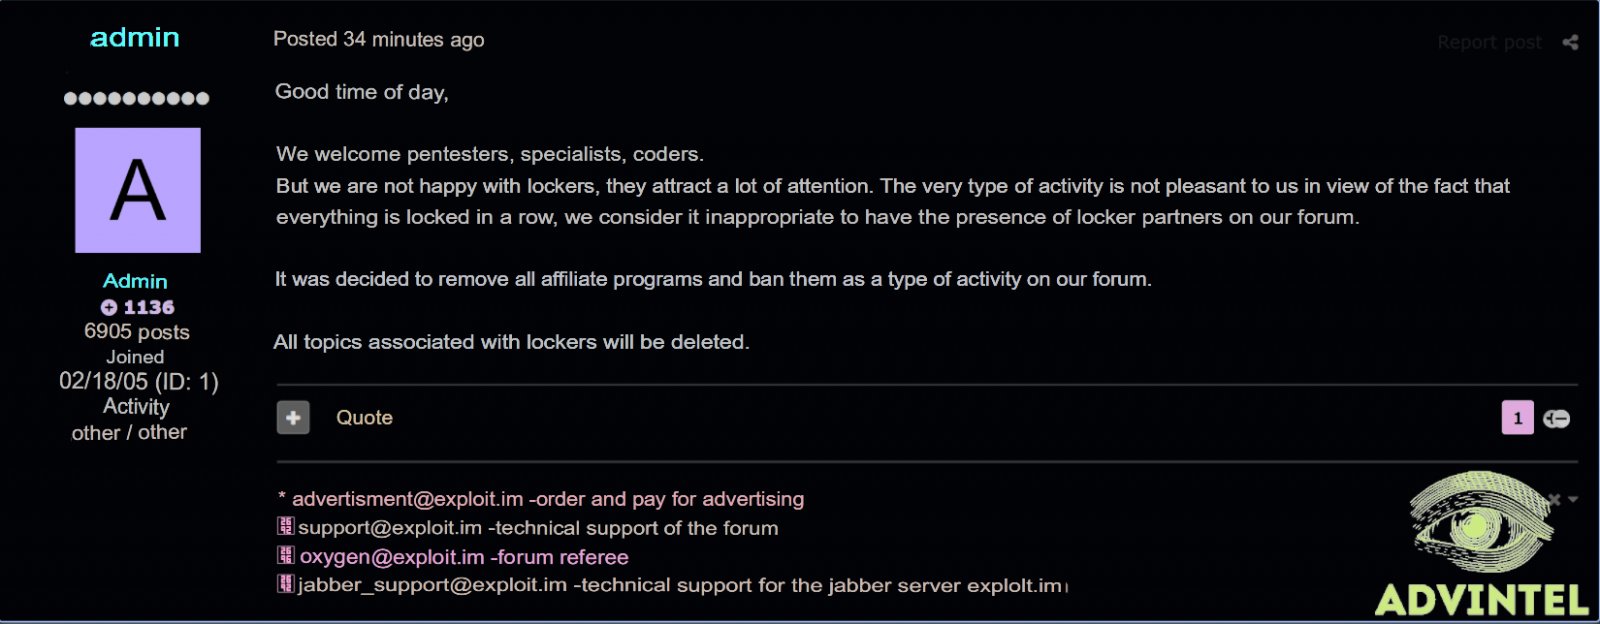
Тема программ-вымогателей (шифровальщиков, ransomware), видимо, стала действительно острой после недавней кибератаки на Colonial Pipeline. Очередной крупный форум для киберпреступников — Exploit — решил убрать со своей площадки рекламу Ransomware-as-a-Service (RaaS).

Таким образом, Exploit стал уже вторым форумом, отказавшимся от рекламы программ-вымогателей. Буквально несколько дней назад такое же решение приняли администраторы русскоязычной площадки XSS.

По словам представителей Exploit, в последнее время киберпреступные группировки, стоящие за атаками шифровальщиков, атакуют всех без разбора, чем привлекают к себе много нежелательного внимания.

Помимо запрета на рекламу RaaS, администраторы Exploit решили удалить все темы, посвящённые программам-вымогателям.


К слову, на днях стало известно, что группировка Darkside, которой как раз приписывают атаку на Colonial Pipeline, прикрыла свой сервис RaaS. Более того, злоумышленники даже отключили соответствующие ресурсы, а также пообещали выдать партнерам дешифраторы для пострадавших компаний.

Что до мнения экспертов, то на прошлой неделе глава компании InfoWatch заявила, что к кибероперации против Colonial Pipeline может быть причастно Центральное разведывательное управление (ЦРУ) США.

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru