


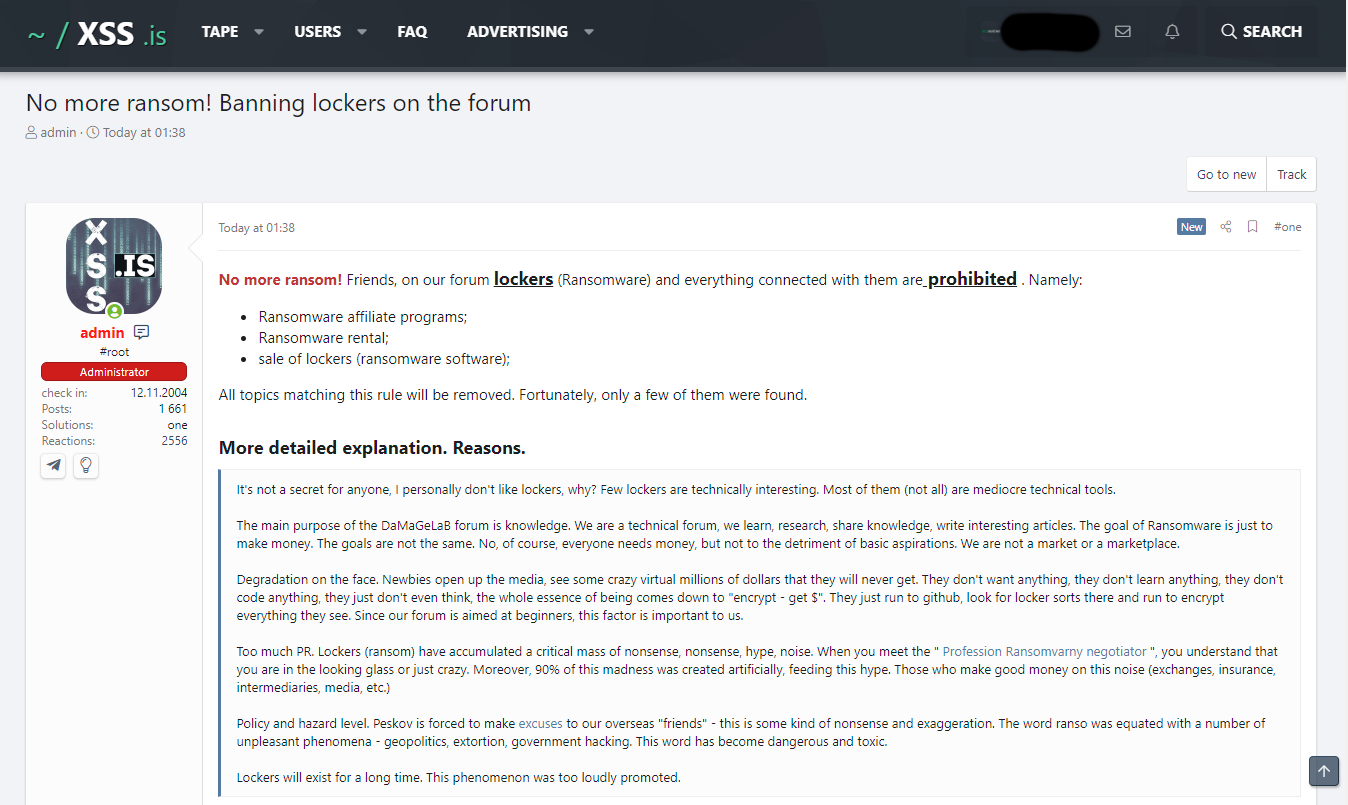

Форум XSS забанил рекламу ransomware после атаки на Colonial Pipeline

Форум XSS забанил рекламу ransomware после атаки на Colonial Pipeline

Форум XSS забанил рекламу ransomware после атаки на Colonial Pipeline

Русскоязычный форум XSS (ранее известный как DaMaGeLab), одна из самых популярных площадок для хакеров, отказался от рекламы программ-вымогателей (шифровальщиков, ransomware). Напомним, что в прошлом XSS был одним из двух форумов, на которых киберпреступники рекламировали свои услуги и нанимали людей для проведения атак.

Как выразились администраторы площадки, «программы-вымогатели достигли предела по части хайпа, шума, бреда и глупости». Именно поэтому XSS отныне запрещает распространять на своих страницах схемы продвижения семейств ransomware.


Как отметили в издании The Record, владельцы XSS приняли решение запретить рекламу вымогателей после недавней кибератаки на крупнейшего оператора трубопроводов США — Colonial Pipeline.

Предположительно, за атакой стоит киберпреступная группировка Darkside, которой удалось установить в сеть Colonial Pipeline программу-вымогатель. Этот инцидент вызвал немало беспокойства в Белом доме.

Власти США прекрасно понимают, что основная реклама шифровальщиков осела на русскоязычных форумах соответствующей тематики. Следовательно, как ожидают отдельные эксперты, недавний инцидент может привести к активным мерам, направленным на ликвидацию хакерских площадок.

Команда администраторов XSS даже решила подстелить соломку и отметила, что главной задачей форума всегда было нести людям знания, а не выступать в качестве площадки для киберпреступников.

К слову, Наталья Касперская высказалась по поводу атаки на Colonial Pipeline. Глава InfoWatch считает, что в кампании вполне могло принимать участие ЦРУ.

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru