



Форум XSS забанил рекламу ransomware после атаки на Colonial Pipeline

Форум XSS забанил рекламу ransomware после атаки на Colonial Pipeline

Форум XSS забанил рекламу ransomware после атаки на Colonial Pipeline

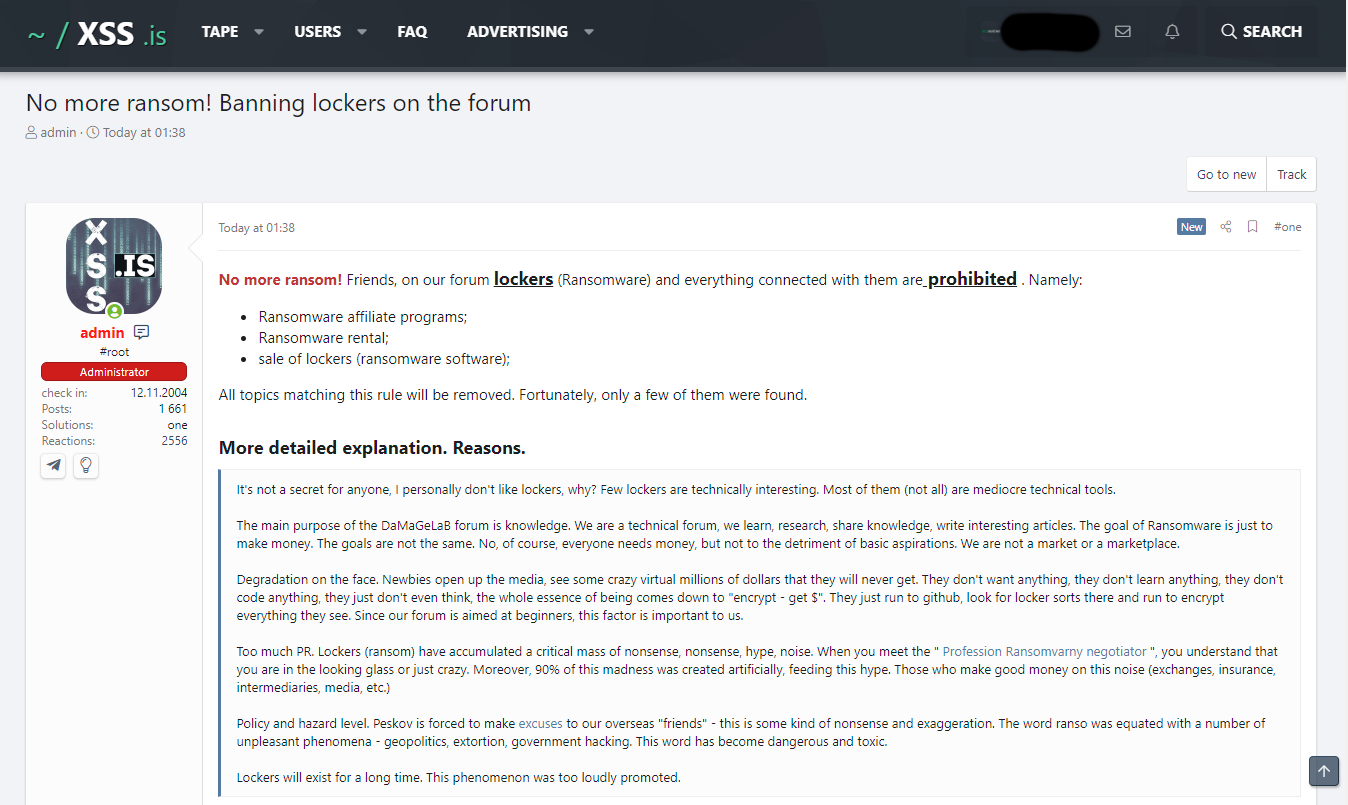
Русскоязычный форум XSS (ранее известный как DaMaGeLab), одна из самых популярных площадок для хакеров, отказался от рекламы программ-вымогателей (шифровальщиков, ransomware). Напомним, что в прошлом XSS был одним из двух форумов, на которых киберпреступники рекламировали свои услуги и нанимали людей для проведения атак.

Как выразились администраторы площадки, «программы-вымогатели достигли предела по части хайпа, шума, бреда и глупости». Именно поэтому XSS отныне запрещает распространять на своих страницах схемы продвижения семейств ransomware.


Как отметили в издании The Record, владельцы XSS приняли решение запретить рекламу вымогателей после недавней кибератаки на крупнейшего оператора трубопроводов США — Colonial Pipeline.

Предположительно, за атакой стоит киберпреступная группировка Darkside, которой удалось установить в сеть Colonial Pipeline программу-вымогатель. Этот инцидент вызвал немало беспокойства в Белом доме.

Власти США прекрасно понимают, что основная реклама шифровальщиков осела на русскоязычных форумах соответствующей тематики. Следовательно, как ожидают отдельные эксперты, недавний инцидент может привести к активным мерам, направленным на ликвидацию хакерских площадок.

Команда администраторов XSS даже решила подстелить соломку и отметила, что главной задачей форума всегда было нести людям знания, а не выступать в качестве площадки для киберпреступников.

К слову, Наталья Касперская высказалась по поводу атаки на Colonial Pipeline. Глава InfoWatch считает, что в кампании вполне могло принимать участие ЦРУ.

Подпишитесь на новости

Заблокировать 95% VPN с помощью ИИ собирались власти в России

Искусственному интеллекту подыскали ещё одну работу — вычислять VPN, которые не поймали обычными средствами. При подготовке национального плана внедрения ИИ до 2030 года обсуждалось применение нейросетей для повышения эффективности блокировок до 95%.

Как выяснил «Коммерсантъ», в проекте предлагалось анализировать с помощью ИИ признаки 70% блокируемых VPN-сервисов.

Однако Минцифры заявило, что в актуальной версии документа этой меры нет. По словам источника издания, сейчас трафик уже проверяют интеллектуальные алгоритмы, но к ИИ они не относятся.

Нейросеть могла бы искать VPN по косвенным признакам соединений. Проблема в том, что похожим образом могут выглядеть корпоративные подключения, облачные сервисы и голосовая связь.

Одна ошибка фильтра, и вместо обходного сервиса отваливается рабочий инструмент. Эксперты предупреждают: на больших объёмах трафика даже небольшая доля ошибок способна затронуть множество легитимных соединений.

Поэтому один из предложенных подходов — поручить модели поиск подозрительных узлов, а блокировать их после отдельной проверки.

RSS: Новости на портале Anti-Malware.ru