



Владельцы Android-устройств увидят, как приложения используют их данные

Владельцы Android-устройств увидят, как приложения используют их данные

Владельцы Android-устройств увидят, как приложения используют их данные

В официальном магазине Android-приложений Google Play Store появятся дополнительные требования к разработчикам. Следуя опыту Apple, Google обяжет девелоперов предоставлять информацию об использовании пользовательских данных.

Как объяснила в блоге Сюзанна Фрей, занимающаяся вопросами безопасности и конфиденциальности системы Android, нововведения помогут пользователям понять, какими данными делится то или иное приложение.

«Новые правила могут стать действительно серьёзным шагом, поэтому мы заранее уведомляем всех разработчиков о готовящихся переменах. Пользователи мобильных устройств на Android смогут узнать, насколько хорошо защищены их данные, при этом у них будет более полное понимание уровня безопасности и конфиденциальности», — пишет Фрей.

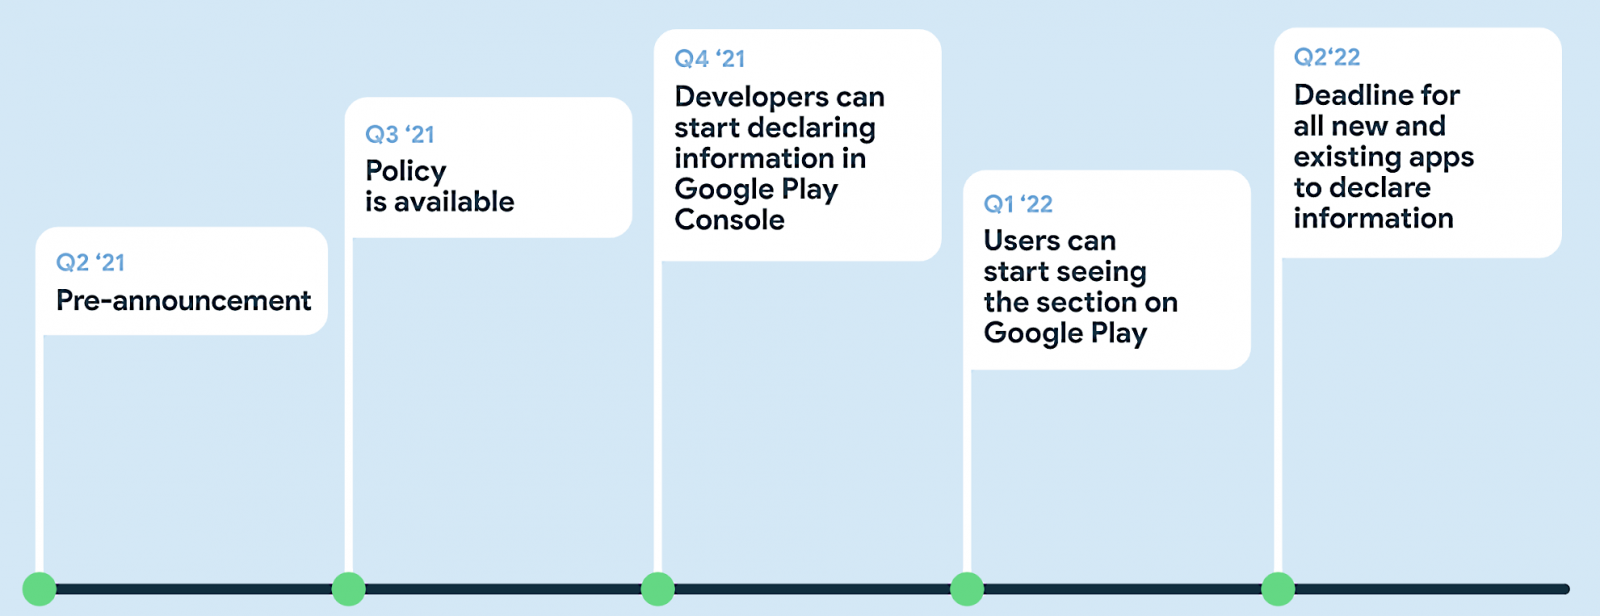
Все необходимые требования Google планирует предоставить разработчикам этим летом. Со второго квартала 2022 года авторы Android-приложений должны будут включать информацию об использовании данных владельцев смартфонов. Подробнее шаги представлены на инфографике ниже:


Таким образом, разработчики (включая саму Google) должны будут подробно описывать, как обрабатывается следующая информация: геолокация пользователей, их контакты, персональные данные и т. п.

«Если мы обнаружим, что тот или иной разработчик искажает предоставляемую информацию и тем самым нарушает политику официального магазина приложений, мы потребуем срочно устранить это», — дополняет Фрей.

Подпишитесь на новости

DeepSeek, Gemini и Qwen вошли в совет директоров Windows-вредоноса

Исследователи из Cisco Talos обнаружили Windows-вредонос, который принимает команды не от хакера и даже не с классического C2-сервера. Следующее действие выбирает совет из четырёх коммерческих ИИ-моделей: DeepSeek, Qwen, Mistral и Google Gemini. CLOSEDQUORUM отправляет моделям сведения о заражённом компьютере: имя устройства, версию Windows и наличие прав администратора.

Затем предлагает проголосовать за одно из четырёх действий: украсть данные, внедрить код в другой процесс, закрепиться в системе или переместиться дальше по сети.

Побеждает вариант, набравший больше голосов. Если ответы не подходят, вредонос ждёт и созывает вече заново.

При выборе кражи CLOSEDQUORUM пытается извлечь учётные данные из памяти LSASS, сохранённые пароли Chrome, Edge и Firefox, а также информацию кошельков MetaMask, Exodus и Ethereum. Результаты голосования, объяснения моделей и похищенные файлы отправляются оператору через Discord.


По данным Cisco Talos, это первый публично описанный Windows-имплант, передающий моделям тактические решения C2. После запуска постоянные команды от человека ему теоретически не нужны: хакер может отойти за кофе, а DeepSeek с Gemini сами решат, пора ли красть пароли.

Впрочем, Talos не наблюдала полноценную атаку от начала до конца, а публичная сборка CLOSEDQUORUM содержит заглушки вместо API-ключей и Discord-вебхука, поэтому в таком виде не работает. Неизвестен и способ доставки вредоноса жертвам.

Эксперимент всё равно показательный: злоумышленники пробуют заменять ИИ не только генерацию кода и фишинга, но и отдельные этапы управления атакой.

RSS: Новости на портале Anti-Malware.ru