



Баг Microsoft Defender заполнял диски Windows тысячами мусорных файлов

Баг Microsoft Defender заполнял диски Windows тысячами мусорных файлов

Баг Microsoft Defender заполнял диски Windows тысячами мусорных файлов

Новый баг антивирусной программы Microsoft Defender, встроенной в операционную систему Windows, создаёт тысячи мелких файлов, заполняющих жёсткие диски компьютеров пользователей. В результаты гигабайты хранилища тратятся впустую.

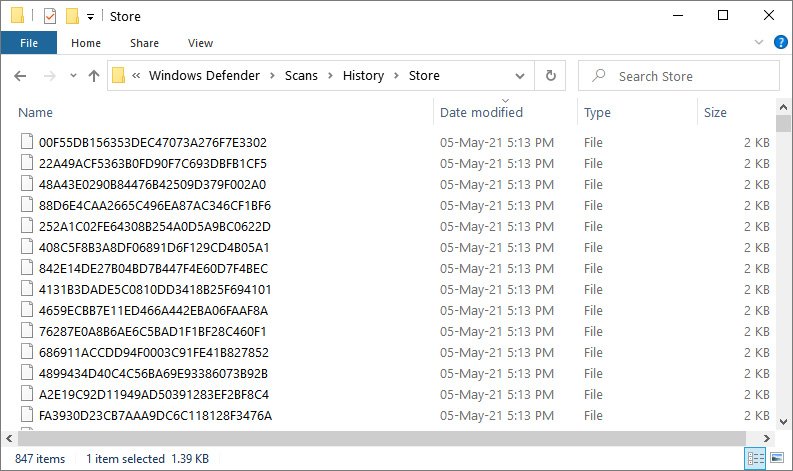
Ошибку обнаружили в версии антивируса под номером 1.1.18100.5. Оказалось, что баг заполняет множеством файлов директорию C:\ProgramData\Microsoft\Windows Defender\Scans\History\Store, а в качестве имён таких файлов, судя по всему, выступают хеши MD5.


Как выяснили специалисты BleepingComputer, размер «мусорных» файлов варьируется от 600 байт до чуть более 1 килобайта. Общий размер файлов в этом случае составлял около 1 МБ.

Тем не менее отдельные пользователи Windows 10 отмечали, что у них диск забит сотнями тысяч файлов, а в одном случае они заняли 30 ГБ хранилища.

Если предположить, что условный пользователь предпочитает SSD, но при этом у него нет денег на большой объём диска, такой баг может стать настоящей проблемой. Однако есть и хорошие новости: судя по всему, в версии Microsoft Defender 1.1.18100.6 баг уже отсутствует, так что людям остаётся просто проверить наличие обновлений антивирусного движка.

Подпишитесь на новости

Новый шифровальщик Citrus атакуют российский бизнес с помощью ИИ

У российских компаний появился новый повод проверить доступы подрядчиков. «Лаборатория Касперского» обнаружила группу шифровальщиков Citrus, которая проникает в корпоративные сети с чужими учётными данными, крадёт информацию и шифрует файлы. Под ударом преимущественно финсектор, сельское хозяйство и ретейл. А команды для атаки злоумышленникам помогает писать ИИ.

Как сообщают исследователи на Securelist, Citrus использует скомпрометированные учётные записи сотрудников подрядных организаций.

С ними атакующие подключаются к сервисам удалённого доступа или терминальным серверам по RDP. Дальше в ход идут штатные инструменты Windows и PowerShell.

Большие языковые модели группа задействует прямо во время атаки. Они генерируют отдельные команды, пакетные файлы и полноценные PowerShell-сценарии — например, для отключения учётных записей администраторов.


Следы Citrus тоже подчищает: удаляет инструменты и результаты их работы, очищает историю команд, иногда — журналы событий. Вредоносные файлы маскирует под легитимные программы.

Перед шифрованием атакующие собирают данные из мессенджеров, упаковывают их через 7-Zip и выгружают на внешний веб-сервис. Затем запускают написанный на Go шифровальщик Sn00py, который добавляет файлам расширение .citrus. Предположительно, его распространяют по модели Ransomware-as-a-Service.

RSS: Новости на портале Anti-Malware.ru