



Китайская APT-группа приобрела антивирусы Kaspersky, ESET, Dr.Web и др.

Китайская APT-группа приобрела антивирусы Kaspersky, ESET, Dr.Web и др.

Китайская APT-группа приобрела антивирусы Kaspersky, ESET, Dr.Web и др.

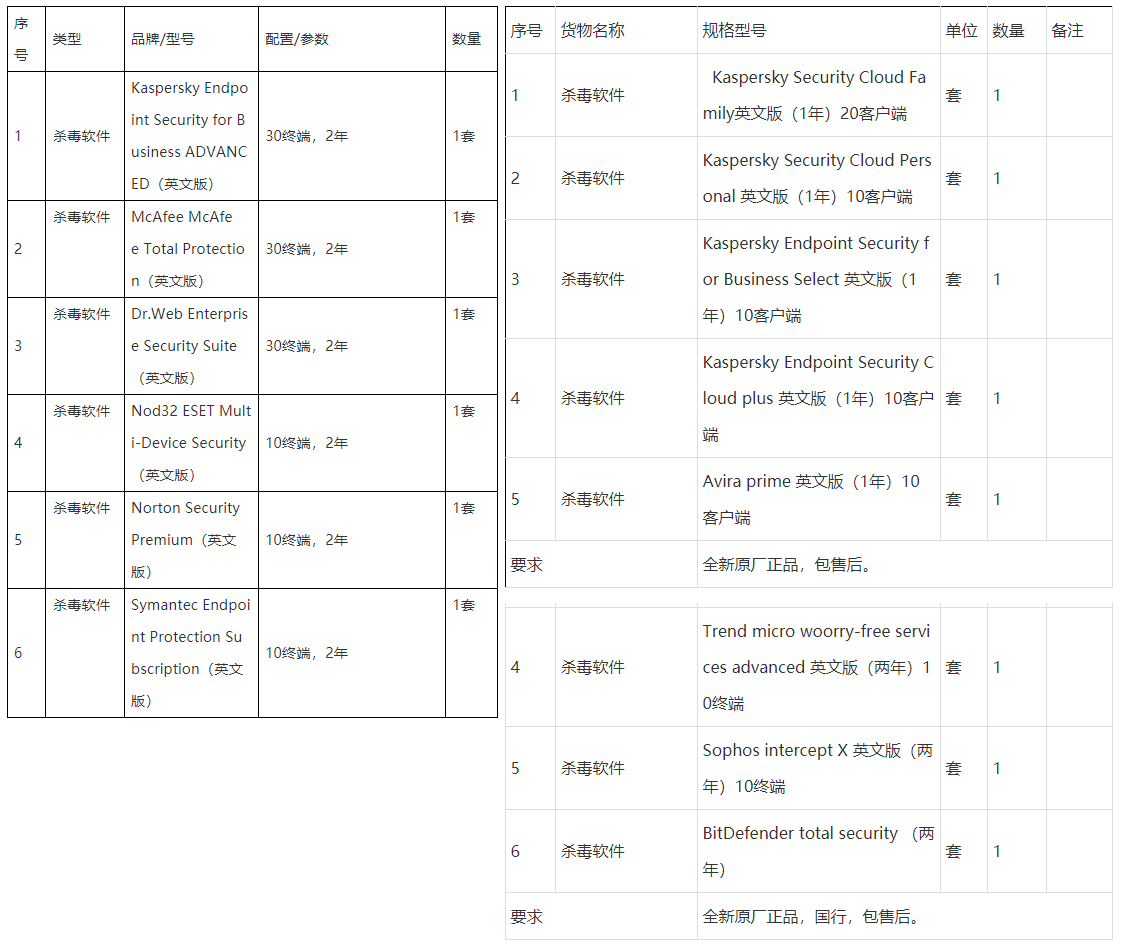
Согласно новому отчёту, китайские военные, которых Япония ранее обвинила в многолетней кибершпионской кампании, приобретали различные антивирусные продукты известных компаний. Напомним, что именно эти киберпреступники эксплуатировали 0-day в Trend Micro OfficeScan.

Ссылаясь на полученные документы, исследователи из Insikt Group заявили, что отряд под номером 61419 Народно-освободительной армии Китая приобрёл антивирусы компаний «Лаборатория Касперского», Bitdefender, Trend Micro, ESET, «Доктор Веб», Sophos, Symantec, McAfee и Avira.


Специалисты отметили, что китайские военные отдали предпочтение именно английским версиям антивирусных программ, а не локализованным. Именно это, по словам экспертов, сразу исключает возможность использования антивирусов для мониторинга системы, ведь английские версии софта было бы сложно установить на территории Китая.

Япония верит, что Unit 61419 связан с киберпреступной группировкой Tick, которая в прошлом году использовала 0-day в Trend Micro OfficeScan в атаке на Mitsubishi.

«Мы продемонстрировали поведение китайской APT-группы и показали принцип кибератак на цепочку поставок. Злоумышленники приобрели английские версии антивирусных продуктов не просто так, а с конкретным злонамеренным умыслом», — отмечает Черити Райт из Cyber Threat Intelligence Expert.

Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru