



В Сеть выложили PoC-эксплойт для выявленного АНБ бага Microsoft Exchange

В Сеть выложили PoC-эксплойт для выявленного АНБ бага Microsoft Exchange

В Сеть выложили PoC-эксплойт для выявленного АНБ бага Microsoft Exchange

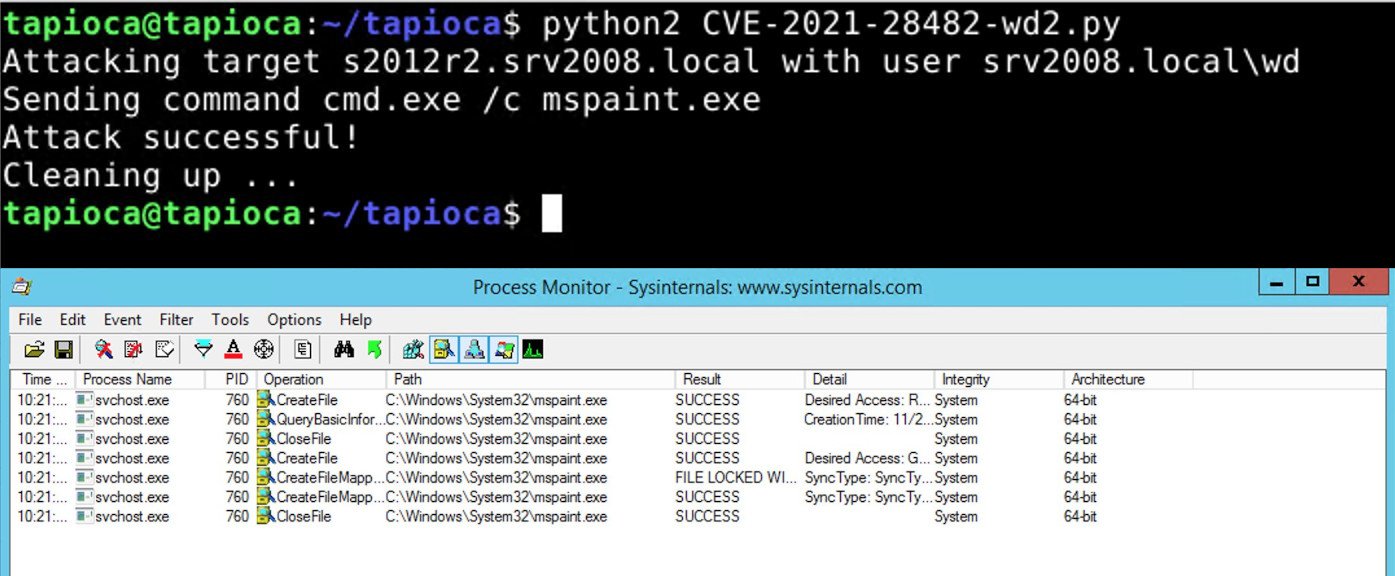
Эксперт опубликовал PoC-код для опасной уязвимости в Microsoft Exchange, снабдив демонстрационный эксплойт техническими подробностями. Речь идёт об одной из дыр, обнаруженных Агентством национальной безопасности (АНБ) США.

Брешь, получившая идентификатор CVE-2021-28482, может привести к удалённому выполнению кода на уязвимых компьютерах. Патчи для этого бага доступны с апреля, поэтому всем рекомендуется держать системы в актуальном состоянии.

Примечательно, что из всего выявленного АНБ США набора дыр именно CVE-2021-28482 является наименее опасной. Однако это не значит, что компании могут позволить себе игнорировать эту уязвимость.

Технические детали проблемы описал вьетнамский специалист в области кибербезопасности Нгуен Чан. Чан известен также публикацией PoC-эксплойта для связки уязвимостей ProxyLogon. В своём блоге эксперт описывает возможность удалённого выполнения кода в среде Exchange Server.

Демонстрационный эксплойт Чана, написанный на Python, можно найти на GitHub. При этом жизнеспособность кода proof-of-concept подтвердил Уилл Дорман, исследователь из CERT/CC.


«Если у кого-то до сих пор не установлены апрельские патчи, но есть подозрения, что в сеть проник аутентифицированный злоумышленник, можете смело рассматривать возможность эксплуатации CVE-2021-28482», — пишет Дорман.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru