



Мошенники атаковали россиян фишингом в преддверии майских праздников

Мошенники атаковали россиян фишингом в преддверии майских праздников

Мошенники атаковали россиян фишингом в преддверии майских праздников

Киберпреступники тоже готовятся к майским праздникам не меньше добропорядочных россиян. Например, частью их приготовлений стала новая фишинговая атака на граждан, пытающихся купить билет на поезд «Сапсан». Мошенники создали сеть фейковых страниц, задача которых — передать преступникам введённую платёжную информацию.

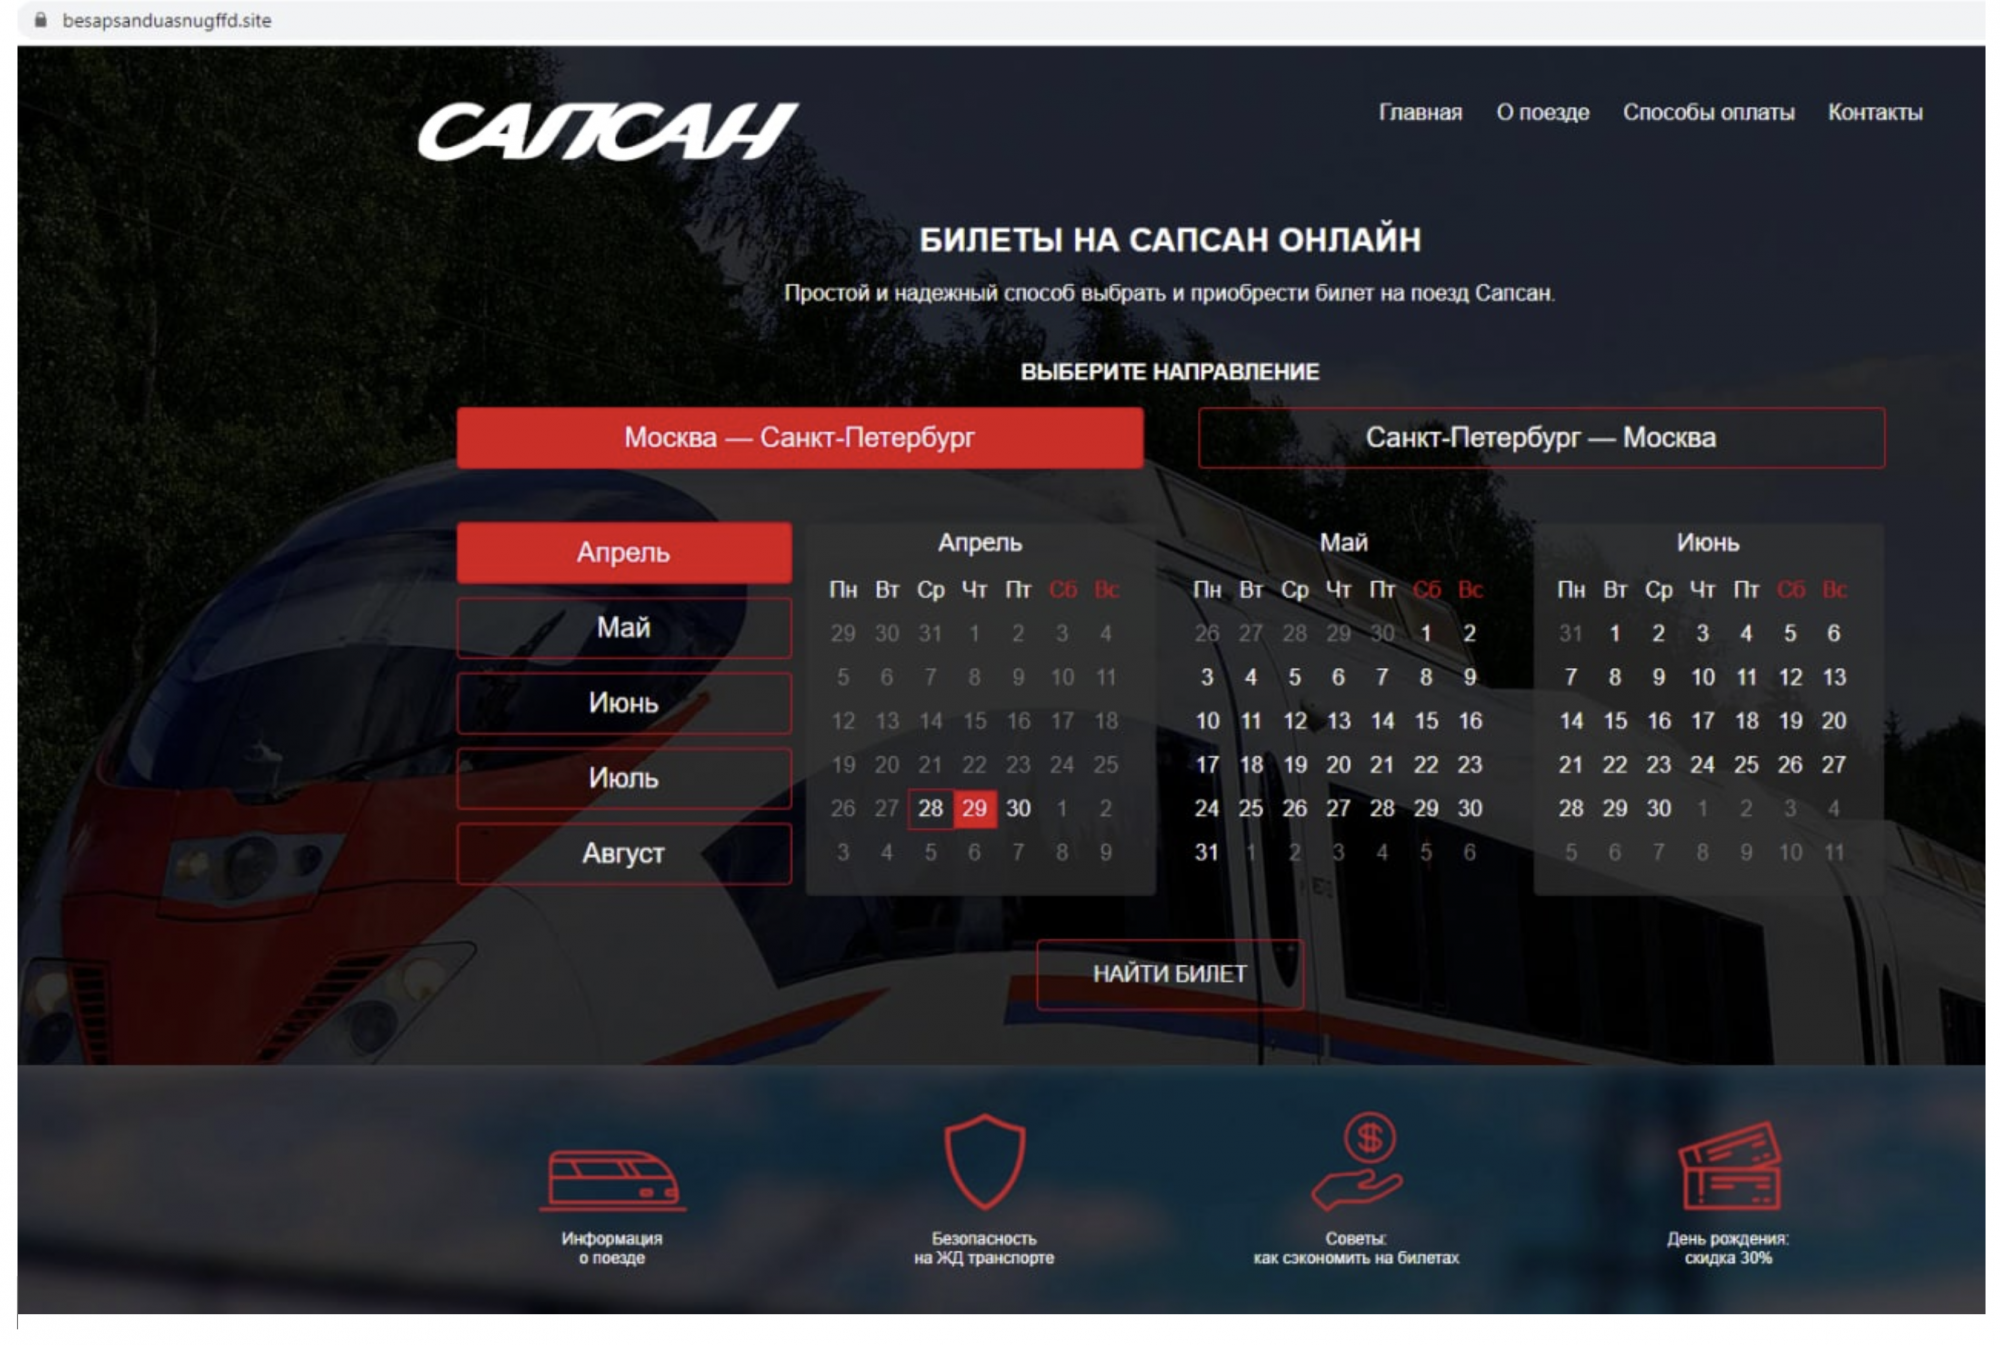
Об атаках рассказали специалисты компании Group-IB, а представители РЖД поддержали исследователей и даже инициировали кампанию по блокировке вредоносных веб-страниц. Примером одного из фишинговых сайтов CERT-GIB (Центр реагирования на инциденты кибербезопасности Group-IB) поделился в виде скриншота:


Кроме того, эксперты зафиксировали резкий рост подобных страниц в апреле, что, конечно же, логично, учитывая тенденцию народа — уезжать на майские праздники. Если в январе и феврале таких сайтов было 2 и 3 соответственно, то уже к середине апреля эта цифра увеличилась до 13.

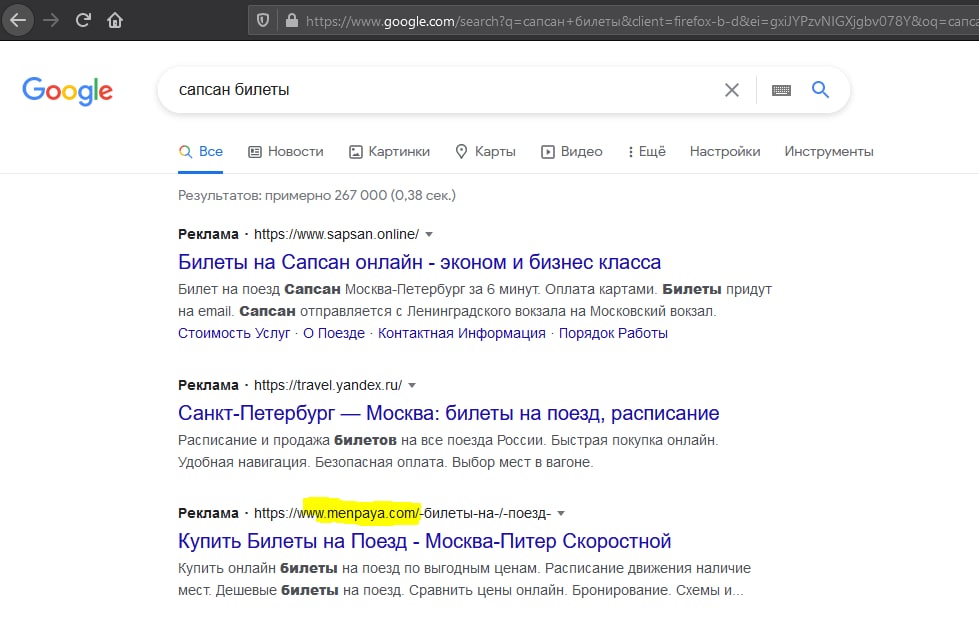
Примечательно, что фейковые ресурсы открывались преимущественно на мобильных устройствах, работающих как Android, так и на iOS. Основным драйвером кампании кибермошенников стала реклама, выводившая их сайты на первые места поисковой выдачи Яндекса и Google.


Кликнув по такой ссылке, пользователь попадал на фишинговый ресурс, а если он при этом использовал мобильное устройство, то шансы заметить подмену адреса резко снижались.

Также похожую схему специалисты выявили в случае с авиабилетами. Эксперт GIS, заместитель генерального директора — технический директор компании «Газинформсервис» Николай Нашивочников рассказал о том, как не попасть на мошеннические сайты:

«Всплеск фишинговых ресурсов по подбору недорогих авиабилетов вполне объясним накануне продолжительных майских праздников. Чтобы ваши персональные данные не утекли в даркнет, а вы не лишились бы своих средств, будьте бдительны и соблюдайте пару простых правил. 

Во-первых, посмотрите, когда был создан сайт. Обычно мошеннические сайты живут не больше месяца, то есть если сайт молодой, задумайтесь, стоит ли доверять. Во-вторых, у настоящей площадки почти всегда есть телефон со службой поддержки и отзывы в интернете от покупателей. И помните, если билеты подозрительно дешевые, то стоит обратить на этот факт особое внимание и проверить ресурс, предоставляющий услугу. Хороших всем праздников!».

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru