



Вымогатели снова угрожают Apple: сольём новые лого и планы на iPad

Вымогатели снова угрожают Apple: сольём новые лого и планы на iPad

Вымогатели снова угрожают Apple: сольём новые лого и планы на iPad

Киберпреступная группировка, стоящая за распространением программы-вымогателя REvil, странным образом удалила со страниц своего сайта внутренние чертежи Apple, но при этом пригрозила слить информацию о новых моделях iPad и логотипах корпорации из Купертино.

Напомним, что операторам REvil удалось добраться до конфиденциальных данных Apple после взлома тайваньской компании Quanta Computer, занимающейся сборкой устройств Apple Watch, MacBook Pro, MacBook Air на основе чертежей.

Проникнув в сеть Quanta, злоумышленники вытащили зарисовки дизайна и чертежи новых проектов, запросив у Apple $50 миллионов за неразглашение важной информации. Понятное дело, что никто не собирался платить вымогателям, поэтому спустя некоторое время преступники начали публиковать чертежи на своём сайте.

Операторы REvil известны специалистам в области кибербезопасности как достаточно беспринципные злоумышленники. Поэтому многих исследователей крайне удивило, что преступники удалили со страниц своего сайта внутреннюю информацию Apple.

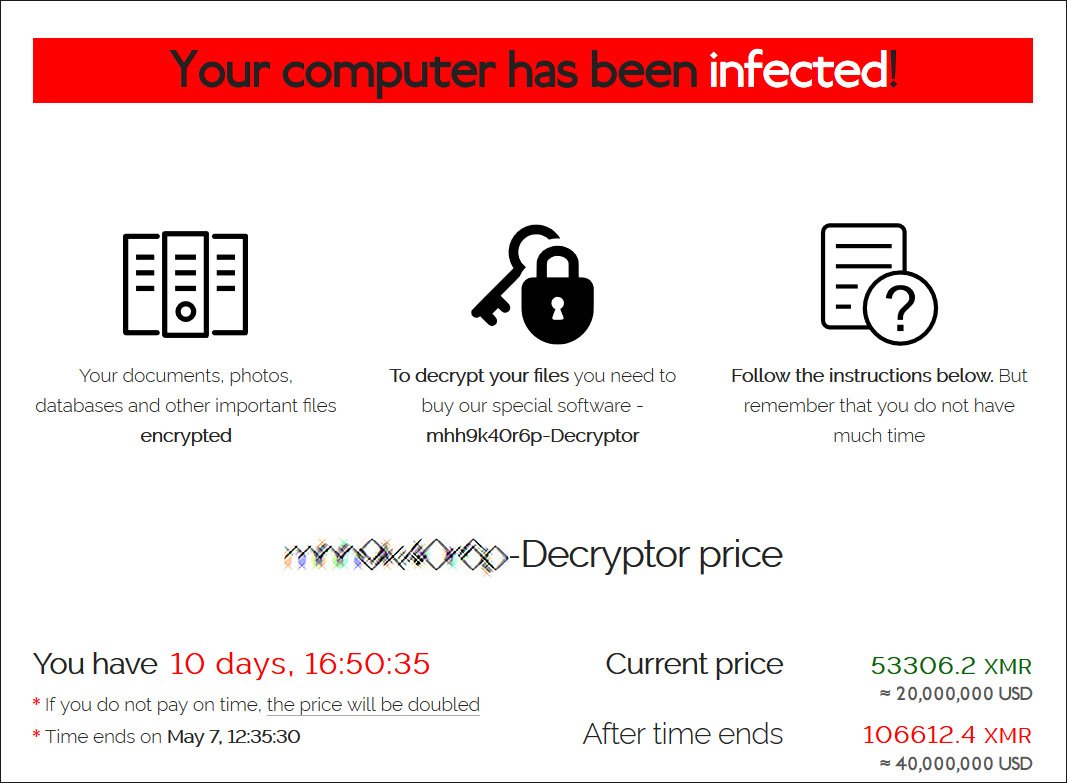
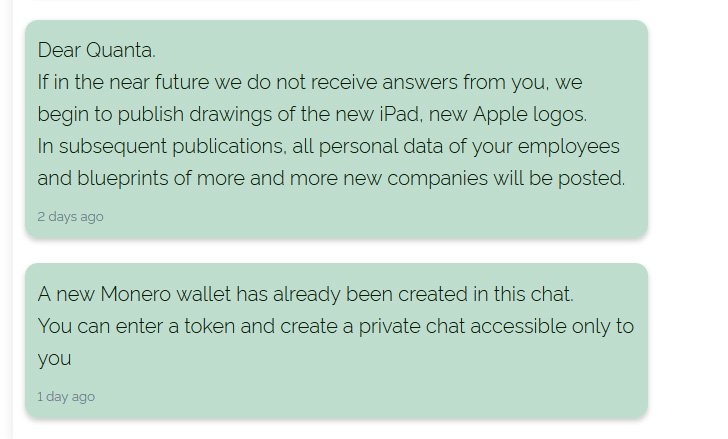
Тем не менее на то была своя причина: вымогатели хотят продолжить торговаться с Quanta, для чего даже создали специальный чат. Пока переговоры привели к уменьшению суммы выкупа — с $50 млн до $20 млн, который необходимо выплатить до 7 мая.


Если же представители Quanta в какой-то момент откажутся от перевода денег, вымогатели обещают слить «информацию о новом iPad и новых логотипах Apple».

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru