



Эксперт выложил эксплойт для второй 0-day в Chrome и Edge за неделю

Эксперт выложил эксплойт для второй 0-day в Chrome и Edge за неделю

Эксперт выложил эксплойт для второй 0-day в Chrome и Edge за неделю

Не успели разработчики устранить уязвимость нулевого дня в основанных на Chromium браузерах, в Twitter сразу слили PoC-эксплойт для второй 0-day. Таким образом, всего за одну неделю в Сети появилась информация о двух опасных дырах.

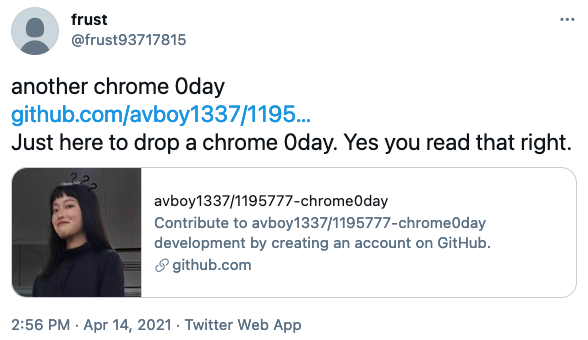
Код proof-of-concept опубликовала исследователь в области кибербезопасности, использующая псевдоним Frust и работающая в команде китайской компании Qihoo 360. Помимо упоминания бреши в Twitter, Frust опубликовала её технические подробности (на китайском языке).

Что особенно плохо — патча для этой уязвимости на данный момент не существует; это подтвердил Митя Колсек, сооснователь 0patch. То есть версии браузеров Google Chrome и Microsoft Edge, вышедшие на этой неделе, уязвимы перед 0-day. Боле того, брешь на сегодняшний день даже ещё не получила CVE-идентификатор.

Согласно описанию специалиста, уязвимость затрагивает движок JavaScript v8, который используют Chromium-браузеры. Разработчики самого Chromium достаточно оперативно поправили код, но проблема в том, что исправления пока не дошли до Google Chrome и Microsoft Edge.


Как отметил Колсек, раскрытая Frust брешь позволяет выполнить произвольный код в контексте процесса уязвимого браузера. Для успешной эксплуатации потенциальную жертву достаточно заманить на вредоносный сайт.

Однако эксперты подчеркнули, что уязвимость сработает только в том случае, если у пользователя отключена песочница интернет-обозревателя. Второй возможный вариант для злоумышленника — связать эту брешь с методом обхода песочницы.

Напомним, что ранее на этой неделе в Twitter опубликовали информацию об ещё одной 0-day в Chrome и Edge. Эту дыру, к счастью, уже залатали.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru