



Вышел Google Chrome 90: пропатчена 0-day, HTTPS теперь по умолчанию

Вышел Google Chrome 90: пропатчена 0-day, HTTPS теперь по умолчанию

Вышел Google Chrome 90: пропатчена 0-day, HTTPS теперь по умолчанию

Вчера вечером по каналам обновлений прошла новая стабильная версия Google Chrome 90. Помимо различных усовершенствований по части обеспечения безопасности пользователей, браузер теперь предлагает новый кодировщик AV1, а протокол по умолчанию поменялся на HTTPS.

В общей сложности разработчики устранили в Chrome 90 37 уязвимостей, среди которых была и 0-day (её продемонстрировали на конкурсе Pwn2Own 2021).

Поскольку буквально на днях один из экспертов в области кибербезопасности опубликовал в Twitter информацию о баге в Chrome, Google немного задержала релиз версии 90, чтобы была возможность пропатчить опасную брешь.

Теперь бета-тестеры взялись «ковырять» Chrome 91, а версия Chrome 92 доступна в сборке Canary.

Одним из важных нововведений «юбилейного» релиза Chrome стала смена протокола по умолчанию. Теперь это HTTPS. Проще говоря, любой URL, который не содержит https:// или https://, будет сразу считаться HTTPS-соединением.

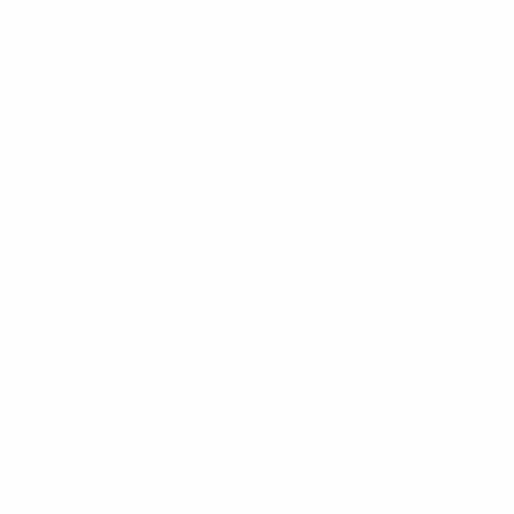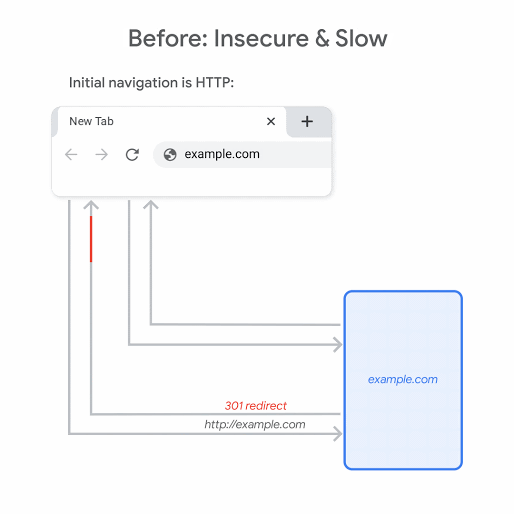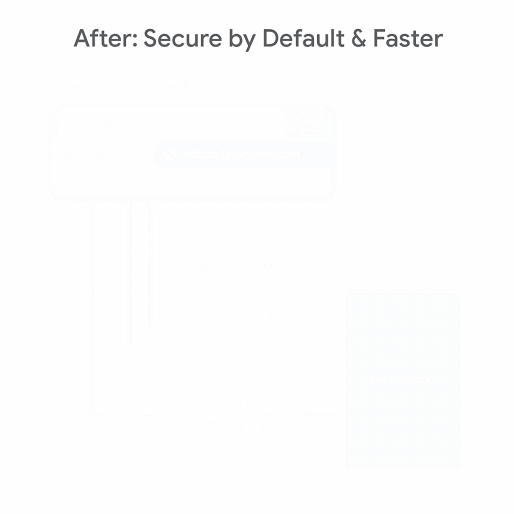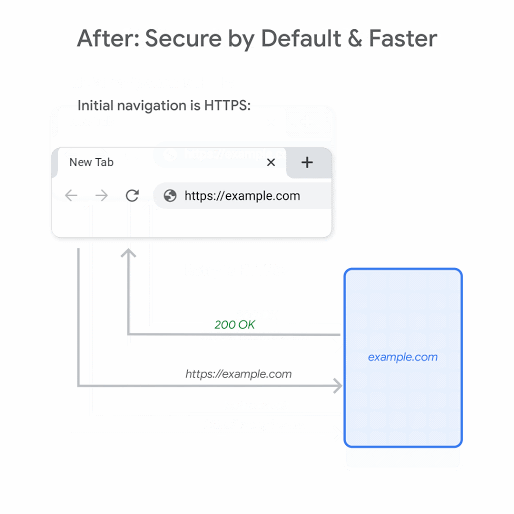
Если вы уже успели обновить браузер, можете протестировать это с разными ссылками. Раньше было так: если ввести в строке адрес вида example.com, Chrome пробовал подключиться через HTTP. Теперь же интернет-обозреватель по умолчанию всегда задействует безопасный протокол.

Здесь разработчики решили сразу две проблемы. Во-первых, использование HTTPS по умолчанию поможет повысить безопасность при веб-сёрфинге, а второй важный момент — более шустрая работа, поскольку теперь не будет происходить лишних редиректов с HTTP на HTTPS (многие сайты в настоящий момент перенаправляют пользователей с небезопасного протокола).

Подпишитесь на новости

РКН указал на Google Forms как на риск для локализации персональных данных

Собрать заявки через Google Forms удобно, но удобство не отменяет требований к персональным данным. В докладе Роскомнадзора сервис отдельно отмечен как проблемный вариант в контексте локализации баз данных граждан России. Форма на пять минут может обернуться вопросами, на которые отвечать придётся значительно дольше.

Такая позиция представлена в материалах выступления начальника управления по защите прав субъектов персональных данных РКН Юрия Контемирова на семинаре системы ГАРАНТ 5 ноября.

На слайде об «иностранных элементах» ведомство подчёркивает: первично — соблюдение требований к локализации баз на территории РФ. Рядом с перечислением операций, включая запись, хранение и извлечение данных, использование Google Forms помечено красным крестом.


Отдельно РКН разграничивает локализацию и трансграничную передачу. Последняя определяется как передача данных иностранному лицу на территорию иностранного государства. Для неё предусмотрен собственный порядок, включая уведомление ведомства.

При этом, согласно презентации, передача российскому получателю сама по себе не становится трансграничной только потому, что используется иностранный мессенджер. Но такая квалификация не снимает отдельных требований к локализации.

В докладе также указан штраф до 6 млн рублей по части 8 статьи 13.11 КоАП за нарушение требований локализации.

RSS: Новости на портале Anti-Malware.ru