



Вышел Google Chrome 90: пропатчена 0-day, HTTPS теперь по умолчанию

Вышел Google Chrome 90: пропатчена 0-day, HTTPS теперь по умолчанию

Вышел Google Chrome 90: пропатчена 0-day, HTTPS теперь по умолчанию

Вчера вечером по каналам обновлений прошла новая стабильная версия Google Chrome 90. Помимо различных усовершенствований по части обеспечения безопасности пользователей, браузер теперь предлагает новый кодировщик AV1, а протокол по умолчанию поменялся на HTTPS.

В общей сложности разработчики устранили в Chrome 90 37 уязвимостей, среди которых была и 0-day (её продемонстрировали на конкурсе Pwn2Own 2021).

Поскольку буквально на днях один из экспертов в области кибербезопасности опубликовал в Twitter информацию о баге в Chrome, Google немного задержала релиз версии 90, чтобы была возможность пропатчить опасную брешь.

Теперь бета-тестеры взялись «ковырять» Chrome 91, а версия Chrome 92 доступна в сборке Canary.

Одним из важных нововведений «юбилейного» релиза Chrome стала смена протокола по умолчанию. Теперь это HTTPS. Проще говоря, любой URL, который не содержит https:// или https://, будет сразу считаться HTTPS-соединением.

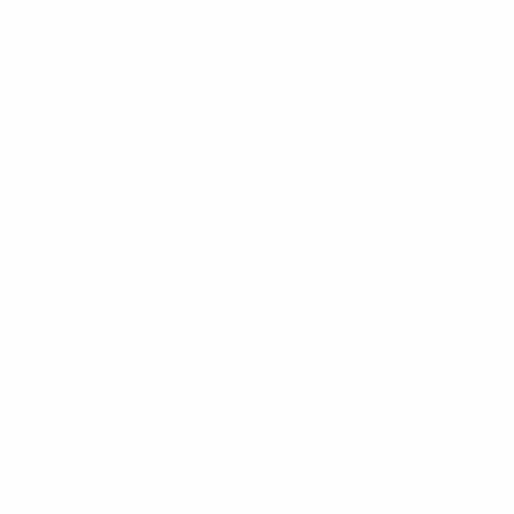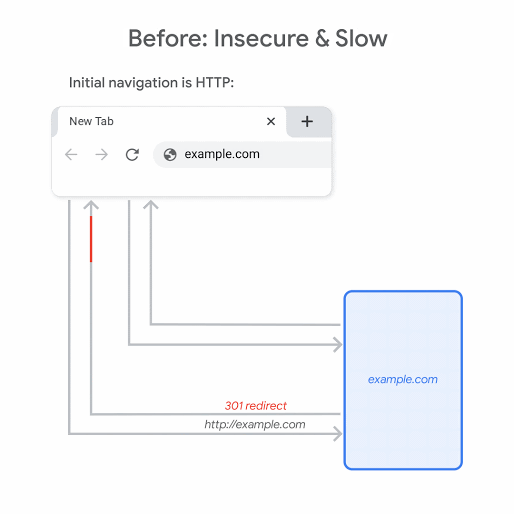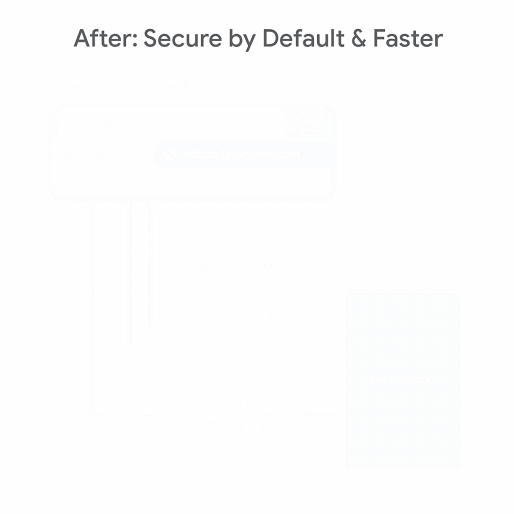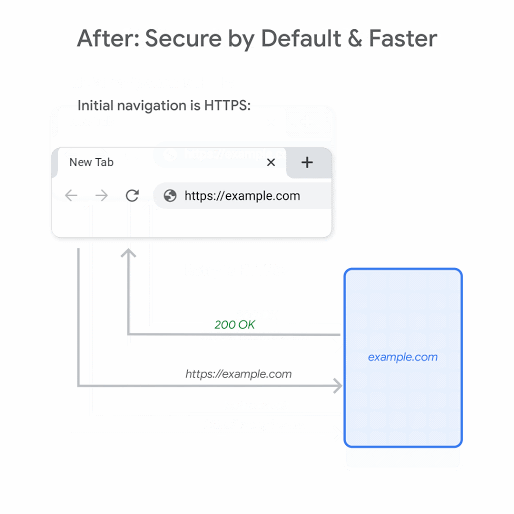
Если вы уже успели обновить браузер, можете протестировать это с разными ссылками. Раньше было так: если ввести в строке адрес вида example.com, Chrome пробовал подключиться через HTTP. Теперь же интернет-обозреватель по умолчанию всегда задействует безопасный протокол.

Здесь разработчики решили сразу две проблемы. Во-первых, использование HTTPS по умолчанию поможет повысить безопасность при веб-сёрфинге, а второй важный момент — более шустрая работа, поскольку теперь не будет происходить лишних редиректов с HTTP на HTTPS (многие сайты в настоящий момент перенаправляют пользователей с небезопасного протокола).

Подпишитесь на новости

Anthropic сняла бан Claude через три часа после апелляции россиянина

Российский пользователь Claude рассказал о внезапном бане сразу после проверки личности по загранпаспорту. Но история закончилась неожиданно быстро: примерно через три часа после апелляции Anthropic вернула доступ и оформила возврат $78,97 за неиспользованную часть подписки.

О своём опыте пользователь рассказал на Хабре, приложив уведомления компании.

По словам автора, он работает с Claude из России через VPN. Перед проверкой личности экспортировал переписки и проекты, указал настоящие имя и фамилию, а затем предъявил действующий российский загранпаспорт. Сразу после верификации сервис сообщил о блокировке, связанной с подозрительной активностью.


Однако последовательность событий ещё не доказывает, что причиной стал именно паспорт. Автор допускает влияние региона, VPN, смены IP-адресов или сочетания факторов. Конкретное основание Anthropic ему не объяснила.

Пользователь подал стандартную апелляцию с просьбой пересмотреть решение. Текст на английском помог составить GPT.

Примерно через три часа, утверждает автор, команда Anthropic Safeguards сообщила о восстановлении аккаунта после повторного рассмотрения. Подписка Max автоматически не вернулась: учётная запись осталась на бесплатном тарифе, а за остаток оплаченного периода компания оформила возврат. После этого пользователь снова оплатил Max за $100.

На момент публикации доступ работал, но гарантий от повторной блокировки автор не получил. История показывает лишь то, что конкретное решение удалось оспорить, но без обещаний, что следующая апелляция пройдёт по тому же сценарию.

Автор внёс несколько изменений в аккаунт, самое интересное из которых — в настройках конфиденциальности отключить передачу местоположения.

RSS: Новости на портале Anti-Malware.ru