



Google Chrome блокирует порт 10080 для борьбы с атакой NAT Slipstreaming

Google Chrome блокирует порт 10080 для борьбы с атакой NAT Slipstreaming

Google Chrome блокирует порт 10080 для борьбы с атакой NAT Slipstreaming

Google Chrome теперь ещё успешнее борется с атакой NAT Slipstreaming 2.0, блокируя доступ по HTTP, HTTPS и FTP к TCP-порту 10080. Напомним, что с помощью NAT Slipstreaming 2.0 злоумышленник может модифицировать настройки маршрутизатора и получить доступ к частной сети.

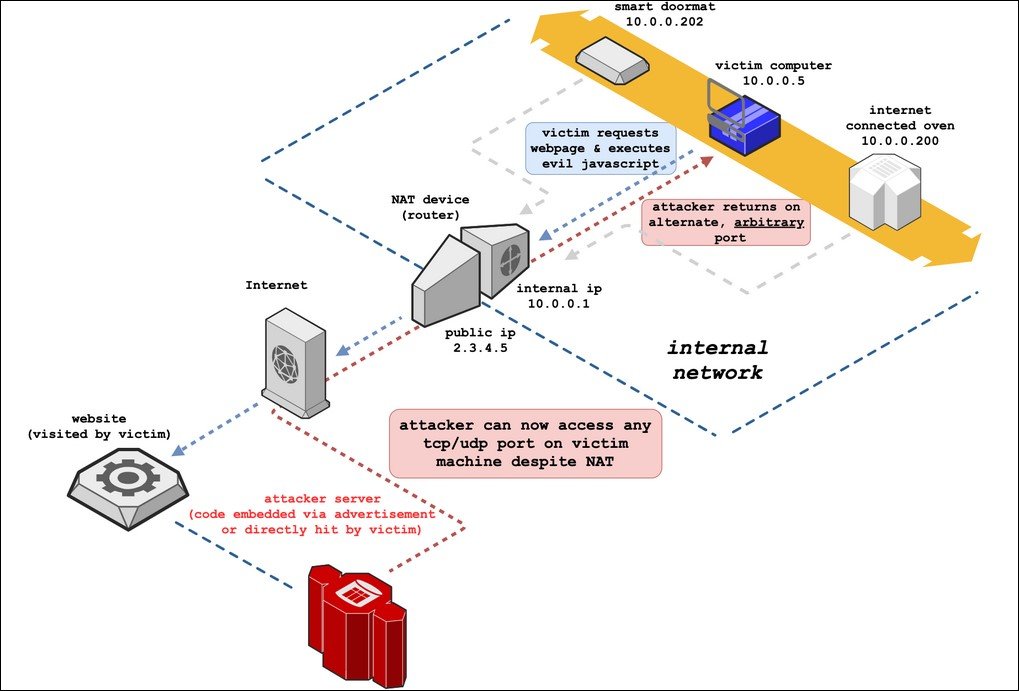
О векторе атаки, получившем имя NAT Slipstreaming 2.0, стало известно в январе. Как писал обнаруживший проблему исследователь, с помощью нового варианта PoC-атаки киберпреступник может добраться до любого сетевого устройства, расположенного за файрволом.

Специалисты в области кибербезопасности передали принцип NAT Slipstreaming 2.0 с помощью следующей инфографики:


Поскольку уязвимость актуальна лишь в отношении конкретных портов, разработчики браузеров начали блокировать их. Таким образом, на сегодняшний день тот же Google Chrome запрещает FTP-, HTTP- и HTTPS-доступ к портам 69, 137, 161, 554, 1719, 1720, 1723, 5060, 5061 и 6566.

Теперь разработчики сообщили, что Chrome заблокирует и порт под номером 10080 (к слову, Mozilla ещё в январе 2020 года реализовала это в Firefox). Однако специалисты признают, что такой шаг может вызвать и ряд проблем. Например, отдельные девелоперы могут использовать 10080 в качестве альтернативы порту 80.

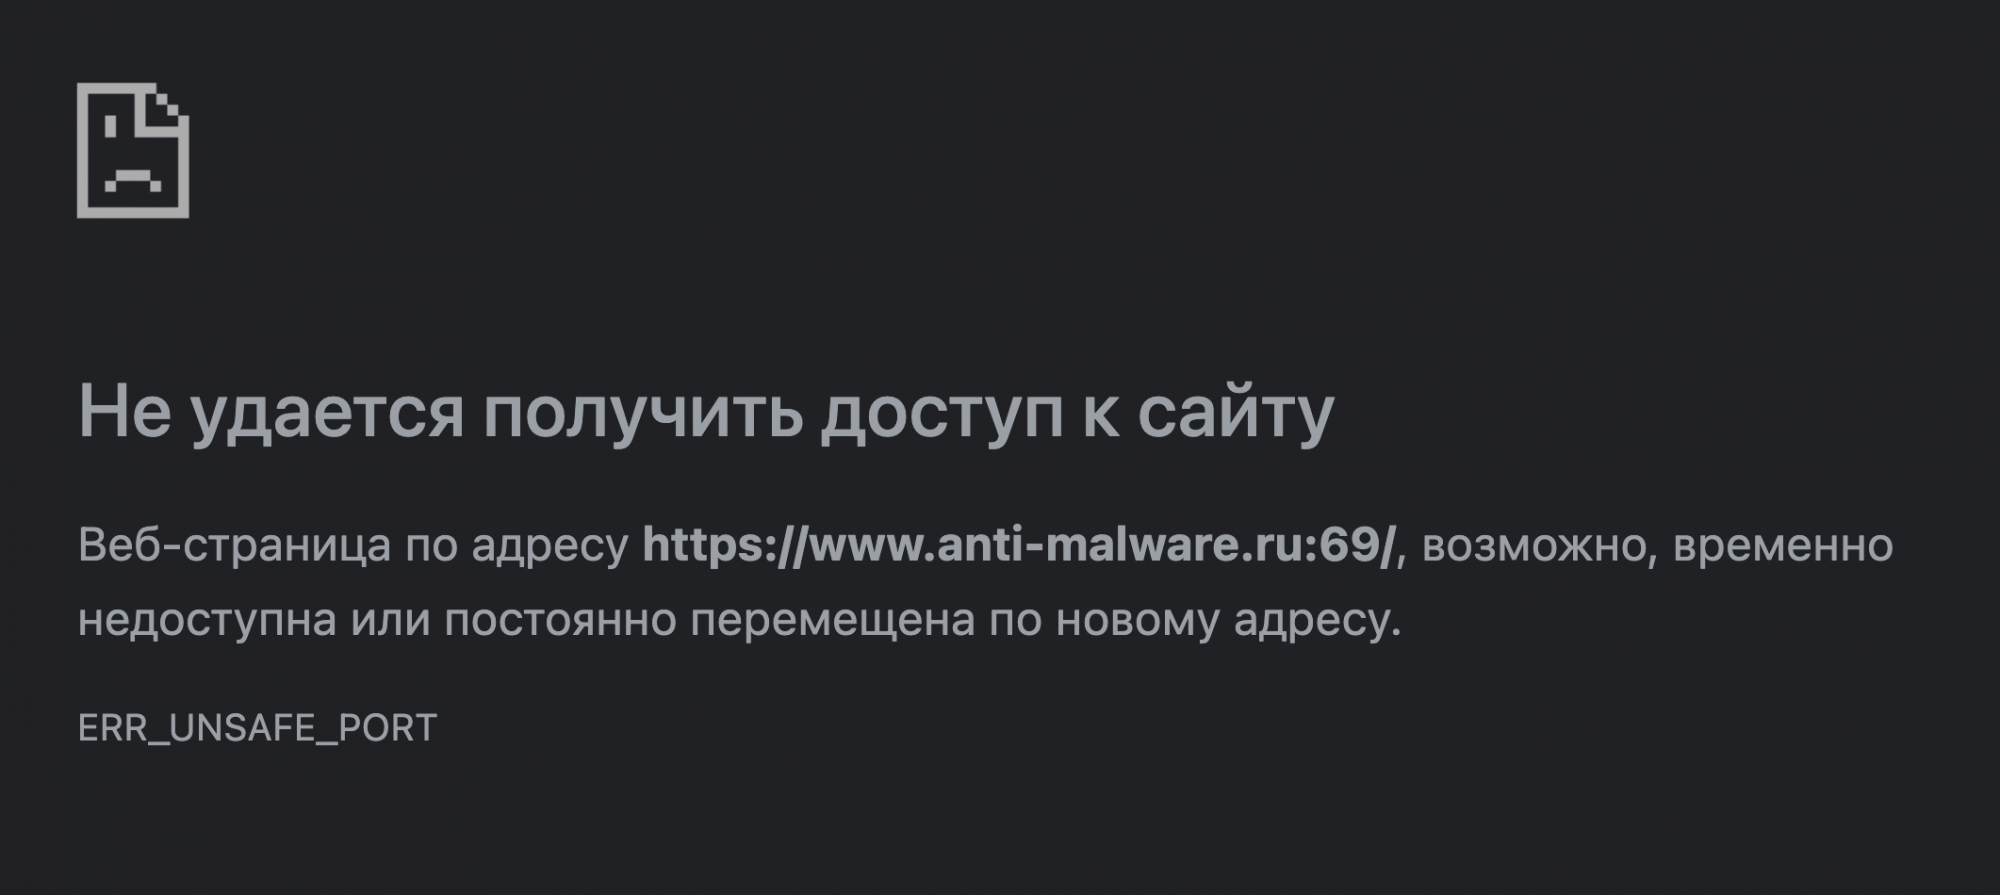
Поэтому владельцам веб-сайтов, которые хостятся на 10080, советуют использовать другой порт, чтобы пользователи браузера Google Chrome смогли беспрепятственно посещать ваш ресурс. В противном случае зашедшие на сайт люди увидят следующее сообщение:

Подпишитесь на новости

Telegram превратили в пульт управления шпионским софтом HEAVYGRAM

Исследователи обнаружили 29 новых образцов HEAVYGRAM — многоступенчатого вредоноса для Windows, который охотится на журналистов, иранских диссидентов и критиков властей. Для управления заражёнными компьютерами операторы используют Telegram.

По данным исследования Group-IB, атака начинается с банальной, но рабочей социальной инженерии.

Злоумышленники представляются знакомыми или техподдержкой и присылают архивы якобы с Telegram, KeePass либо видеоредактором. Встречаются также WSF- и HTA-файлы, поддельные презентации и даже скринсейвер на персидском языке со списком отчисленных студентов.

После запуска цепочка подтягивает дополнительные компоненты через PowerShell, прописывается в автозагрузку Windows и добавляет свои каталоги в исключения Microsoft Defender. Основной имплант написан на Python и упакован с помощью PyInstaller, а для скрытого запуска может применять стороннюю загрузку DLL.


Главная фишка HEAVYGRAM — Telegram Bot API. Через ботов вредонос принимает команды, запускает произвольные инструкции в системе, делает скриншоты, собирает список процессов и отправляет украденные данные. Особенно неприятный трюк — кража файлов сессии Telegram Desktop, позволяющая угнать аккаунт без повторного ввода пароля.

Group-IB связывает кампанию с группировкой Handala Hack. Аналитики считают её интернет-персоной Void Manticore, также известной как Storm-0842 и Red Sandstorm и предположительно действующей в интересах иранской разведки.

Защитникам советуют следить за командами PowerShell, меняющими исключения Defender, ограничить запуск непроверенных скриптов и проверять подозрительные обращения к Telegram Bot API.

RSS: Новости на портале Anti-Malware.ru