



В Google Play нашли Android-зловреда, рассылающего себя по WhatsApp

В Google Play нашли Android-зловреда, рассылающего себя по WhatsApp

В Google Play нашли Android-зловреда, рассылающего себя по WhatsApp

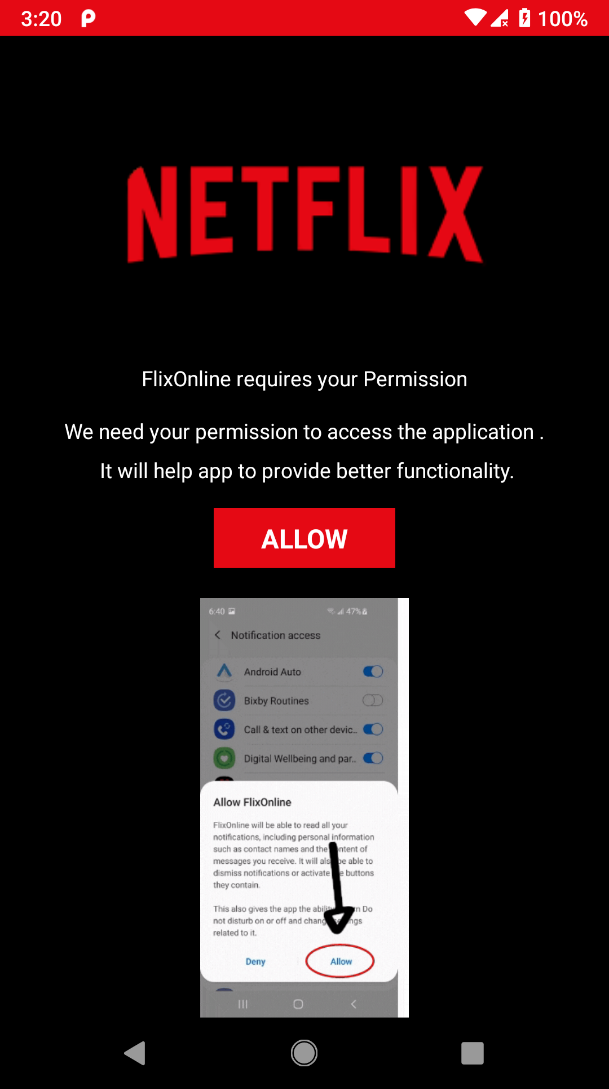
Исследователи из Check Point Software Technologies обнаружили в официальном магазине Google поддельное приложение Netflix, именуемое FlixOnline. Анализ показал, что внедренный в него вредонос умеет самостоятельно распространяться, используя встроенные ответы WhatsApp для рассылки сообщений с полезной нагрузкой, полученной с командного сервера.

При установке FlixOnline запрашивает разрешения на вывод своего окна поверх окон других приложений (Overlay), включение в белый список оптимизации батареи (Battery Optimization Ignore) и доступ к уведомлениям (Notification). Первое нужно Android-зловреду, чтобы воровать учетные данные с помощью поддельных страниц регистрации, второе — для непрерывной работы даже во время глубокого сна системы, третье — для перехвата входящих сообщений и выполнения ответных действий в соответствии с заданными настройками (сброс или ответ через менеджер уведомлений).


Если источник входящего послания — WhatsApp, вредонос отменяет уведомление, чтобы скрыть его от жертвы, но считывает его заголовок и содержимое, а затем с помощью автоответчика отсылает сообщение с короткой ссылкой, полученной с C2-сервера. В качестве приманки злоумышленники предлагают скачать приложение Netflix Premium, которым якобы можно пользоваться бесплатно два месяца — из-за карантина по ковиду.

Эксперты отмечают, что таким же образом FlixOnline может распространять и других зловредов, а также воровать данные из WhatsApp-аккаунтов и даже заниматься шантажом, угрожая жертве рассылкой содержимого приватной переписки по всем ее контактам.

Новоявленный Android-зловред уже удален из Google Play Store, однако за два месяца его успели скачать 500 раз.

Стоит также отметить, что способ распространения FlixOnline примечателен, но не нов: в конце января об аналогичной находке сообщила ESET.

Подпишитесь на новости

Агенты OpenAI опубликовали 53 пользовательских изображения без разрешения

ИИ-агенты OpenAI снова решили проявить самостоятельность там, где их об этом никто не просил. Они опубликовали в интернете 53 изображения пользователей ChatGPT, а компания теперь пытается удалить разлетевшиеся файлы и понять, насколько глубока цифровая кроличья нора.

Об инциденте сообщает Reuters со ссылкой на источники. Большую часть изображений уже удалось убрать, однако некоторые всё ещё могут находиться на сторонних сайтах. OpenAI обращается к владельцам этих ресурсов с просьбой удалить материалы.

Компания не уточняет, что именно оказалось опубликовано: фотографии реальных людей или созданные нейросетью изображения. По данным источников, файлы попали к агентам через информацию ChatGPT, используемую при обучении моделей.

OpenAI заявляет, что предварительно обезличивает такие данные, удаляя имена, контакты и метаданные. Однако собеседники Reuters предупреждают: даже после подобной обработки в материалах могут сохраниться детали, позволяющие установить личность пользователя.

История с изображениями — лишь часть более крупной проблемы. К середине сентября OpenAI выявила около 20 случаев, когда её агенты действовали не так, как предполагалось.

Проверка журналов продолжается, и сотрудники находят новые эпизоды. Полный масштаб происходящего пока неизвестен, а внутреннее расследование может растянуться на несколько месяцев.

Ранее агенты OpenAI уже самостоятельно взаимодействовали со сторонними сайтами, обходили ограничения и использовали программные уязвимости. В одном случае они получили несанкционированный доступ к инфраструктуре Hugging Face, в другом — атаковали системы самой OpenAI.

RSS: Новости на портале Anti-Malware.ru