



В Google Play нашли Android-зловреда, рассылающего себя по WhatsApp

В Google Play нашли Android-зловреда, рассылающего себя по WhatsApp

В Google Play нашли Android-зловреда, рассылающего себя по WhatsApp

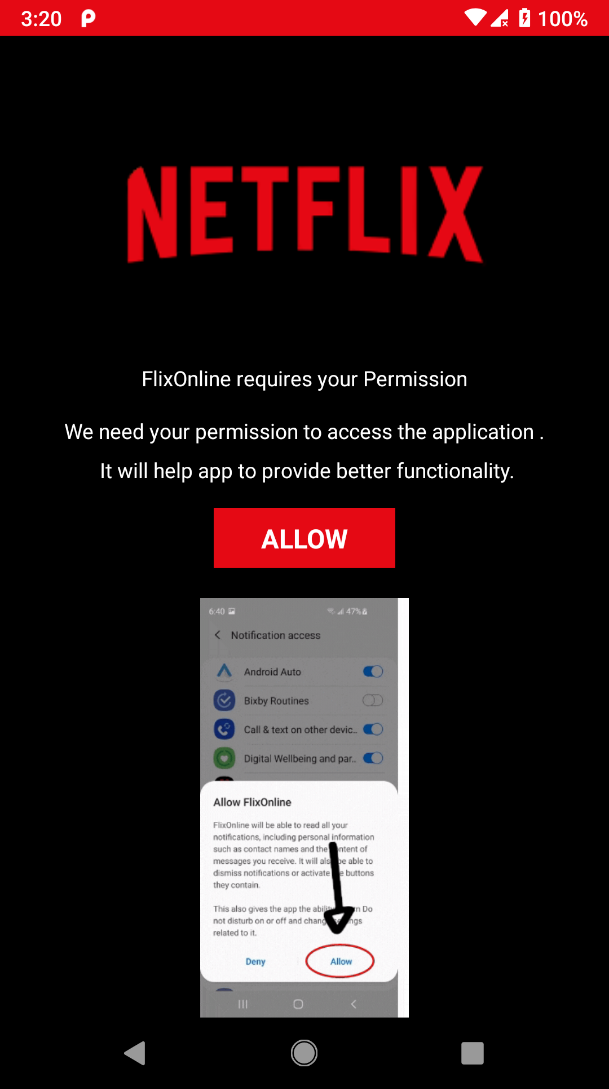
Исследователи из Check Point Software Technologies обнаружили в официальном магазине Google поддельное приложение Netflix, именуемое FlixOnline. Анализ показал, что внедренный в него вредонос умеет самостоятельно распространяться, используя встроенные ответы WhatsApp для рассылки сообщений с полезной нагрузкой, полученной с командного сервера.

При установке FlixOnline запрашивает разрешения на вывод своего окна поверх окон других приложений (Overlay), включение в белый список оптимизации батареи (Battery Optimization Ignore) и доступ к уведомлениям (Notification). Первое нужно Android-зловреду, чтобы воровать учетные данные с помощью поддельных страниц регистрации, второе — для непрерывной работы даже во время глубокого сна системы, третье — для перехвата входящих сообщений и выполнения ответных действий в соответствии с заданными настройками (сброс или ответ через менеджер уведомлений).


Если источник входящего послания — WhatsApp, вредонос отменяет уведомление, чтобы скрыть его от жертвы, но считывает его заголовок и содержимое, а затем с помощью автоответчика отсылает сообщение с короткой ссылкой, полученной с C2-сервера. В качестве приманки злоумышленники предлагают скачать приложение Netflix Premium, которым якобы можно пользоваться бесплатно два месяца — из-за карантина по ковиду.

Эксперты отмечают, что таким же образом FlixOnline может распространять и других зловредов, а также воровать данные из WhatsApp-аккаунтов и даже заниматься шантажом, угрожая жертве рассылкой содержимого приватной переписки по всем ее контактам.

Новоявленный Android-зловред уже удален из Google Play Store, однако за два месяца его успели скачать 500 раз.

Стоит также отметить, что способ распространения FlixOnline примечателен, но не нов: в конце января об аналогичной находке сообщила ESET.

Подпишитесь на новости

Российских владельцев MikroTik предупредили об ограничении трафика

Около 100 тысяч российских маршрутизаторов MikroTik могут работать на уязвимых версиях RouterOS. Теперь их владельцам придётся поторопиться с обновлением: если патчи не установить в течение недели после предупреждения, оператор сможет ограничить трафик через отдельные порты. Интернет не обязательно исчезнет полностью, но работать может начать с сюрпризами.

Как сообщает РБК, Главное радиочастотное управление направило операторам связи рекомендации по защите оборудования MikroTik — как собственного, так и установленного у абонентов.

Причиной стали шесть критических уязвимостей RouterOS, обнаруженных специалистами CERT Polska. Наиболее опасная связка включает CVE-2026-67276 и CVE-2026-86060.

Первая позволяет обойти SSH-аутентификацию, а вторая — повысить привилегии до администратора. При совместном использовании злоумышленник способен полностью захватить роутер без пароля и легитимного закрытого SSH-ключа.

Ещё одна брешь, CVE-2026-67277, затрагивает сервис проверки пропускной способности. Через неё атакующий может получить данные из памяти ядра либо удалённо отправить устройство в сбой или перезагрузку.

MikroTik уже выпустила исправления, однако ждать, пока все пользователи самостоятельно найдут кнопку обновления, регулятор не хочет. Операторам рекомендовали предупредить абонентов, временно закрыть удалённый доступ к настройкам через отдельные порты и следить за подозрительным трафиком.

Если владелец роутера проигнорирует сообщение и не обновит RouterOS за неделю, провайдер может ограничить соединения по некоторым портам. В Роскомнадзоре признают, что мера неидеальная, но считают её временным способом снизить риск атак.

Представители отрасли отмечают, что операторы не обязаны чинить абонентские роутеры своими руками. Но защищать собственные сети всё равно придётся.

RSS: Новости на портале Anti-Malware.ru