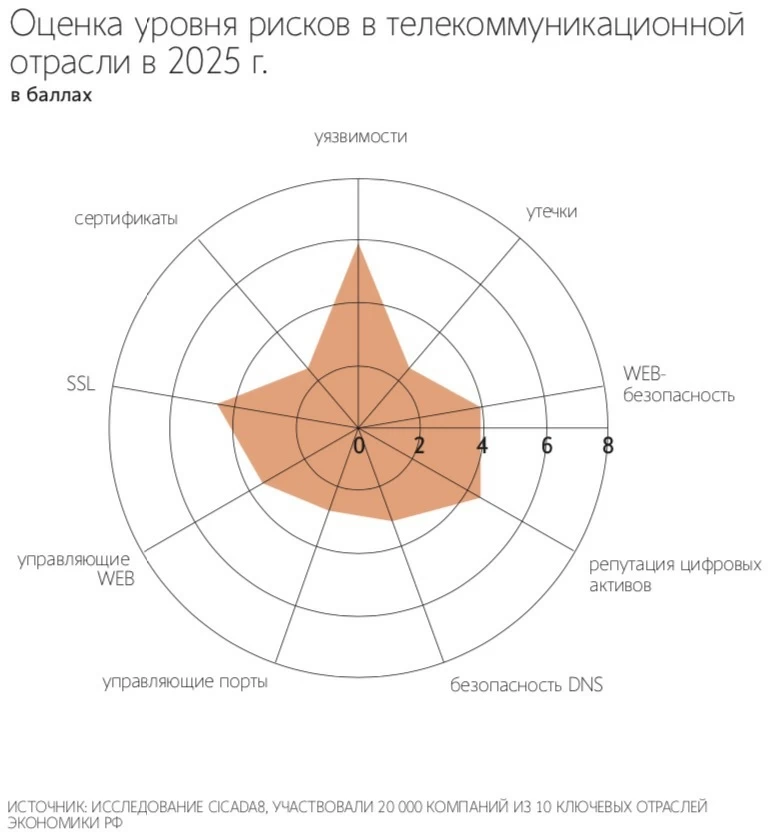
Согласно исследованию компании CICADA8, российская телекоммуникационная отрасль оказалась наименее защищённой с точки зрения информационной безопасности: критические уязвимости были выявлены почти у половины компаний. Для сравнения, самый высокий уровень защиты традиционно демонстрирует финансовый сектор — серьёзные проблемы там обнаружены лишь у 22% организаций.
Результаты исследования привели «Ведомости». В рамках работы специалисты CICADA8 неинвазивным способом обследовали инфраструктуру порядка 20 тыс. компаний.
Худшие показатели зафиксированы именно в телекоме — опасные уязвимости выявлены у 50% организаций отрасли. В госсекторе и ретейле такие проблемы обнаружены примерно у трети компаний. Лучше всего ситуация обстоит в медицине (23%) и финансовом секторе (22%).
Как пояснил генеральный директор CICADA8 Алексей Кузнецов, крупные телеком-операторы в целом защищены неплохо. Основные сложности характерны для небольших компаний, у которых инфраструктура развивалась фрагментарно и зачастую хаотично. Директор департамента корпоративных продаж «Телеком биржи» Дина Фомичёва, в свою очередь, отметила, что телеком-операторы представляют интерес для злоумышленников как промежуточное звено при атаках на их клиентов. Кроме того, в распоряжении операторов находятся значительные массивы персональных данных.
Не менее тревожные выводы показало исследование 74 компаний, проведённое проектом «Кибериспытание». Выяснилось, что две трети организаций можно взломать менее чем за сутки, а в 60% случаев потенциальные злоумышленники могли бы реализовать атаку, полностью останавливающую бизнес. В торговле доля компаний, где удалось смоделировать недопустимое событие, достигает 83%, в обрабатывающей промышленности — 80%. Относительно благополучной выглядит финансово-страховая отрасль, где такой показатель составляет около 25%.
По данным центра мониторинга киберугроз «Спикател», в 2025 году количество успешных атак на российские компании выросло на 44% по сравнению с предыдущим годом и достигло 22 тыс. В каждом четвёртом случае речь шла о серьёзных инцидентах — с существенным ущербом, длительным простоем или сочетанием обоих факторов. Около трети атак пришлось на промышленность, а более четверти — на телеком.
Руководитель проектов компании «Интеллектуальная аналитика» Тимофей Воронин связывает уязвимость телеком-отрасли с необходимостью значительных инвестиций в ИБ, на которые у многих компаний попросту не хватает ресурсов. Приоритет при этом отдаётся поддержанию работоспособности сетей, что осложняется снижением доступности оборудования из-за внешних ограничений. Повышение абонентской платы, по его словам, не позволяет компенсировать эти затраты.
Директор центра киберзащиты Cloud.ru Сергей Волков также обращает внимание на сложную и разнородную инфраструктуру телеком-операторов, в которой объективно трудно оперативно выявлять и устранять уязвимости.
Дополнительными факторами риска директор департамента расследований T.Hunter Игорь Бедеров называет высокий уровень автоматизации и стремление операторов как можно быстрее внедрять новые технологии. К ним же он относит использование устаревшего оборудования и программного обеспечения, дефицит ИБ-специалистов, а также приоритет доступности связи над требованиями безопасности.
Согласно данным ГК «Солар», озвученным на конференции ЦИПР 2025, за 58% атак на российские телеком-компании стояли APT-группировки — на 10 п. п. больше, чем годом ранее. Почти треть атак (30%) была связана с недостатками в парольных политиках, 20% — с нарушениями контроля доступа, ещё 10% — с эксплуатацией уязвимостей в программном обеспечении и конфигурациях.









