



Хакеры используют новый конструктор вредоносных документов в кибератаках

Хакеры используют новый конструктор вредоносных документов в кибератаках

Хакеры используют новый конструктор вредоносных документов в кибератаках

Распространители зловредов взяли не вооружение конструктор вредоносных документов EtterSilent. Созданные с его помощью файлы-ловушки раздаются в виде вложений в спам и пока плохо детектируются антивирусами из коллекции VirusTotal.

Новый инструмент для проведения email-атак продвигается на хакерских форумах как минимум с середины прошлого года. Согласно рекламе, его использование помогает эффективно обходить Windows Defender, Windows AMSI (Antimalware Scan Interface) и защитные фильтры популярных email-сервисов, включая Gmail.

Проведенное в Intel 471 исследование показало, что EtterSilent позволяет создавать поддельные документы Microsoft Office двух видов — с эксплойтом либо вредоносным макросом. Из эксплойтов в арсенале билдера числятся CVE-2017-8570, CVE-2017-11882 и CVE-2018-0802, использование которых бессмысленно на Windows с новейшей версией Office.

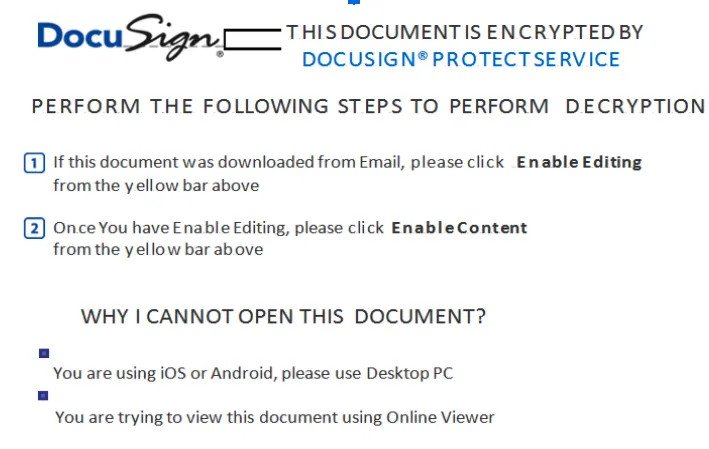
Как правило, авторы email-атак отдают предпочтение варианту с вредоносным макросом, так как он совместим с любой версией Microsoft Office, поддерживаемой EtterSilent (с 2007 по 2019). Потенциальную жертву нужно лишь убедить активировать соответствующую функцию.

Такие документы пока распространяются от имени DocuSign или DigiCert. Примечательно, что в данном случае используется XML-макрос Excel 4.0, а не VBA, как в большинстве других аналогов.


На настоящий момент признаки использования EtterSilent замечены в email-рассылках, нацеленных на распространение Trickbot, BazarLoader, а также банковских троянов IcedID/BokBot, QakBot/QBot и Ursnif, он же Rovnix, Gozi и Papras.

Билдеры вредоносных документов Microsoft Office, облегчающие задачу злоумышленникам, создавались и ранее — достаточно вспомнить Rubella трехлетней давности. Использование таких инструментов оправдывает себя до тех пор, пока не накопится база сигнатур созданных с их помощью фальшивок. Так, неделю назад результаты применения EtterSilent, со слов BleepingComputer, различали лишь несколько антивирусных сканеров из набора VirusTotal, а теперь их детектирует треть, а то и половина.

Подпишитесь на новости

Соцсети и сайты предложили штрафовать за рекламу снятия порчи, услуг братвы

Зарабатывать на объявлениях «дам наличку» и «решу вопрос силой» площадкам предлагают запретить под угрозой штрафов и блокировки. Депутат Госдумы от ЛДПР Каплан Панеш хочет обязать сайты объявлений и соцсети проверять публикации до размещения. Перечень запрещённых категорий, по его предложению, должно утвердить правительство.

С такой инициативой парламентарий выступил в беседе с ТАСС. В вышеупомянутый перечень Панеш предлагает включить нелегальное кредитование, академический обман, криминальные услуги и обман потребителей.

В депутатский стоп-лист попали предложения займов от нелегальных кредиторов, написание дипломов и диссертаций за деньги, силовое взыскание долгов и выселение. Отдельное внимание досталось гадалкам и продавцам чудес с обещаниями вернуть мужа за три дня или обеспечить фантастическое похудение.

По мнению Панеша, площадки получают деньги за размещение таких предложений, но прикрываются статусом информационного посредника. Депутат считает, что эта позиция не должна освобождать их от контроля контента.

Для владельцев ресурсов он предлагает административные штрафы, сопоставимые с санкциями за нарушение закона о рекламе. При повторных нарушениях — блокировку сайта. Размеры штрафов в сообщении не названы.

Кроме того, площадки хотят обязать передавать надзорным органам по запросу данные авторов объявлений, чтобы ответственность не заканчивалась удалением публикации.

Для этого Панеш предлагает изменить закон об информации и КоАП. Пока речь идёт об инициативе депутата: о внесённом законопроекте или принятом решении в сообщении не говорится.

Если предложение получит ход, модераторам придётся внимательнее разбираться, где обычная услуга, где сомнительное обещание, а где уже предложение приехать с братвой.

RSS: Новости на портале Anti-Malware.ru