



Трой Хант перенастроил Coinhive на уведомления о скрытом майнинге

Трой Хант перенастроил Coinhive на уведомления о скрытом майнинге

Трой Хант перенастроил Coinhive на уведомления о скрытом майнинге

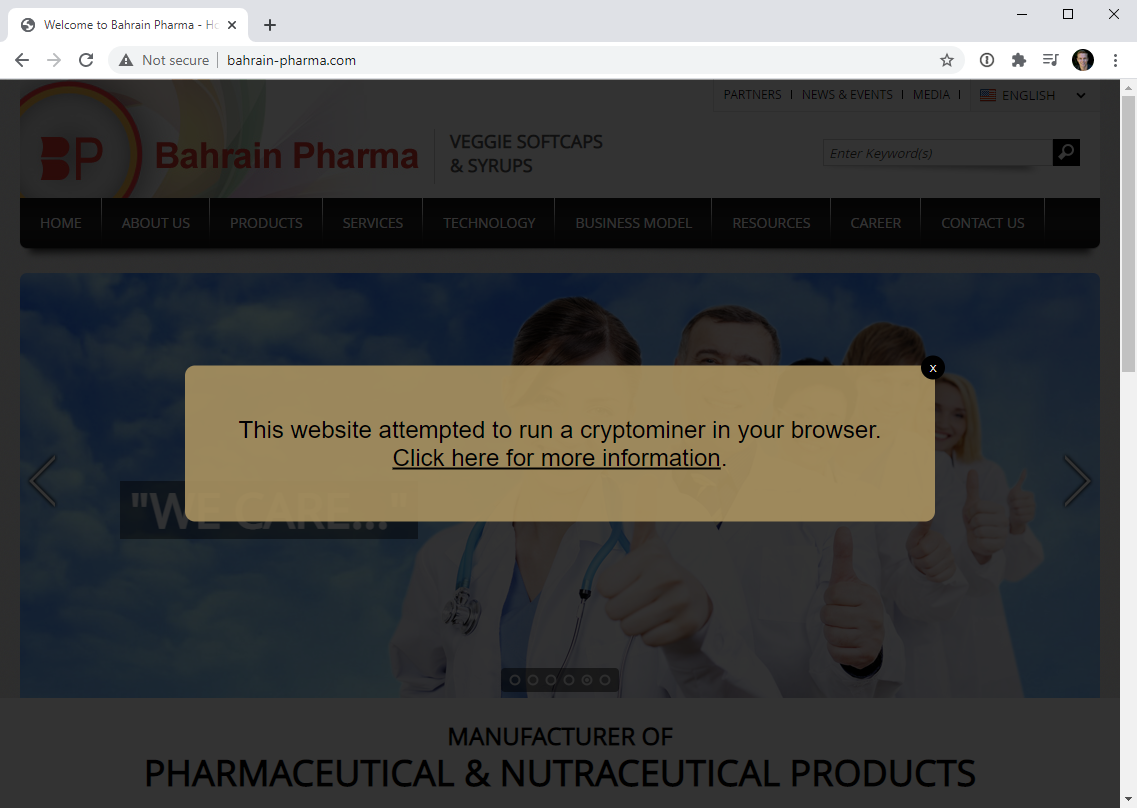
Coinhive, сервис для майнинга криптовалюты, прекративший своё существование ещё пару лет назад, теперь используется в благих целях. Исследователь в области кибербезопасности перепрофилировал домены бывшего Coinhive, которые отныне будут отображать уведомления о взломанных сайтах, добывающих за счёт посетителей цифровую валюту.

Если кто не в курсе, Coinhive представлял собой платформу, позволяющую веб-сайтам встраивать в свои страницы JavaScript-код для майнинга криптовалюты Monero. Другими словами, за счёт вычислительных мощностей процессора и видеокарты посетителя владельцы ресурса могли заработать немного Monero.

Ходили даже разговоры о том, чтобы заменить рекламу на сайтах такими вот скриптами. Дескать, это бы сделало и веб-станицы почище, и на хлеб владельцам интернет-проектов при этом бы хватало.

Иногда Coinhive использовался вполне легитимно, однако чаще всего его задействовали киберпреступники, которые просто размещали соответствующий код на взломанных сайтах. В результате Coinhive стал настолько вездесущ, что его добавили во множество расширений для браузеров, внедрили более чем в 200 тыс. маршрутизаторов, в приложения, размещённые в Microsoft Store, и даже добавили на государственные сайты.

Тем не менее антивирусные компании решили бороться с этим скриптом, настраивая свои программы на блокировку JavaScript-кода Coinhive. Это привело к существенному падению прибыли. В итоге в марте 2019 года сервис решили прикрыть.

Однако благодаря идее Троя Ханта, создателя знаменитого Have I Been Pwned, coinhive.com и все связанные с ним домены обрели новую жизнь.

«В мае 2020 года я получил доступ к домену coinhive.com и коротким версиям вроде cnhv.co. Я не заплатил за них ни цента, а теперь планирую использовать в благих целях», — пишет Хант в блоге.

По словам специалиста, теперь coinhive.com будет редиректить пользователей на TroyHunt.com. Что касается JavaScript, Хант переписал его. Теперь посетителям взломанных веб-сайтов будет выдаваться предупреждение о попытке майнить криптовалюту за их счёт.

Подпишитесь на новости

Ответственность за сбой «Дзена» взяла на себя кибергруппировка iEM Group

Вечером в воскресенье, 15 ноября, российские пользователи пожаловались на проблемы с доступом к «Дзену». По данным сервиса «Сбой РФ», сбой начался около 20:15 по московскому времени, а число жалоб за сутки превысило 2,5 тыс. Больше всего обращений пришло из Москвы и Подмосковья, Новосибирской и Свердловской областей и Удмуртии.

Ответственность за сбой взяла на себя группировка iEM Group, которая публикует отчеты о своих DDoS-атаках. В редакцию Anti-Malware.ru пришло письмо от участников группы, в котором были ссылки на пруфы.

В телеграм-канале iEM Group выложила отчеты сервиса Check-host с проверкой доступности dzen.ru и видео, снятое, по ее словам, во время атаки.



Группировка утверждала, что положила «Дзен» и Яндекс на 30 минут, позже написала о 3872 жалобах пользователей. Подтвердить эти заявления независимо не удалось. Канал небольшой: на него подписаны около 40 человек.


Позже в пресс-службе VK сообщили, что сервис работает штатно. Причины сбоя в компании не назвали и заявления хакеров не прокомментировали.

RSS: Новости на портале Anti-Malware.ru