



Google: Северокорейские хакеры продолжают атаковать специалистов по ИБ

Google: Северокорейские хакеры продолжают атаковать специалистов по ИБ

Google: Северокорейские хакеры продолжают атаковать специалистов по ИБ

Исследователи Google Threat Analysis Group (TAG) предупреждают о продолжающихся атаках со стороны северокорейских правительственных киберпреступников. Речь идёт о той же группе, которая ранее нацелилась на специалистов в области кибербезопасности.

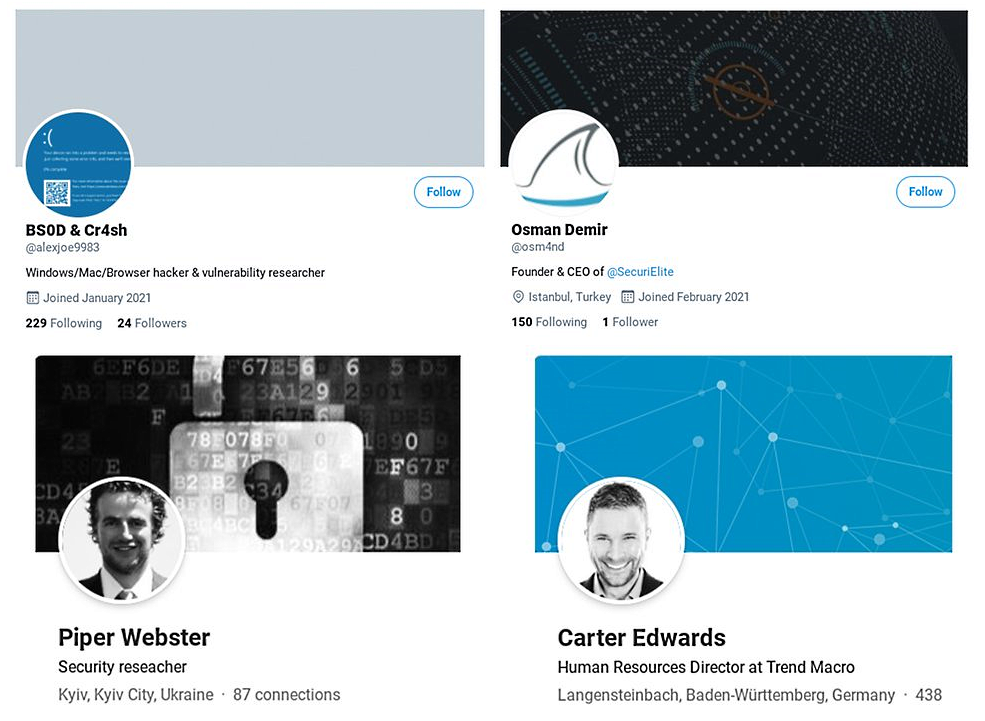
Если вы следили за событиями, то помните, что в ходе тех атак злоумышленники использовали социальные сети Telegram, Keybase, Twitter и LinkedIn, а точнее — фейковые аккаунты на этих площадках. Преступники охотились за PoC-кодами и данными об уязвимостях.

Также атакующие создали сайт несуществующей компании SecuriElite (располагался в Турции) и предлагали услуги по обеспечению безопасности. С 17 марта 2021 года команда Google пристально наблюдает за действиями этих киберпреступников.

Исследователи уже сообщили обо всех фейковых учётных записях, созданных северокорейскими хакерами, поэтому на данный момент они заблокированы либо удалены.


Вредоносный сайт при этом содержал публичный ключ PGP, который использовался для заражения специалистов по кибербезопасности. Когда такой эксперт заходил на ресурс атакующих, на веб-странице запускался специальный эксплойт, пытавшийся «пробить» браузер посетителя.

«Проанализировав активность киберпреступников, мы можем сделать вывод, что они всё ещё опасны. Более того, мы полагаем, что есть несколько 0-day уязвимостей, которые используются в этих кибератаках и о которых мы пока не знаем», — объясняют исследователи из Google Threat Analysis Group.

В начале февраля мы писали, что атакующие исследователей киберпреступники используют 0-day в Internet Explorer.

UDV NTA 2.0 подключила генеративный ИИ к анализу сетевых атак

UDV Group выпустила UDV NTA 2.0 — новую версию системы анализа сетевого трафика с ИИ-ассистентом. Он должен помочь аналитикам SOC быстрее понимать, что именно происходит в сети и насколько обнаруженная активность опасна для конкретной компании.

Обычная NTA видит подозрительные соединения, отклонения и признаки атак, но не всегда понимает, что перед ней: вторжение или очередной хитрый бизнес-процесс, о котором забыли предупредить безопасников.

Новый ассистент учитывает внутренние регламенты, критичность активов, особенности инфраструктуры и работы организации, после чего помогает расставить приоритеты и предлагает варианты реагирования.

UDV Group называет разработку первым российским NTA-решением с генеративным ИИ. По замыслу компании, ассистент должен сократить поток нерелевантных срабатываний и избавить специалистов от части ручной рутины.

Одним ИИ обновление не ограничилось. UDV NTA 2.0 научилась проверять IP-адреса, домены, URL и хеши по встроенным или пользовательским репутационным спискам.

Сигнатурный анализ теперь учитывает положение узла относительно периметра, а переработанная логика обнаружения DNS-туннелей должна выдавать меньше ложных тревог.

Разработчики также ускорили проактивный поиск угроз. На нагруженных инсталляциях список сетевых сессий загружается в десятки раз быстрее, подсчёт по фильтрам ускорился на 20%, а потребление оперативной памяти сократилось вдвое.

Кроме того, система получила поиск по частичному совпадению доменов и поддержку новых корпоративных и промышленных протоколов, включая Modbus RTU over TCP, Regul, SSDP, mDNS, LLMNR, RTSP, PTP и протоколы Zabbix.

RSS: Новости на портале Anti-Malware.ru