



Google: Северокорейские хакеры продолжают атаковать специалистов по ИБ

Google: Северокорейские хакеры продолжают атаковать специалистов по ИБ

Google: Северокорейские хакеры продолжают атаковать специалистов по ИБ

Исследователи Google Threat Analysis Group (TAG) предупреждают о продолжающихся атаках со стороны северокорейских правительственных киберпреступников. Речь идёт о той же группе, которая ранее нацелилась на специалистов в области кибербезопасности.

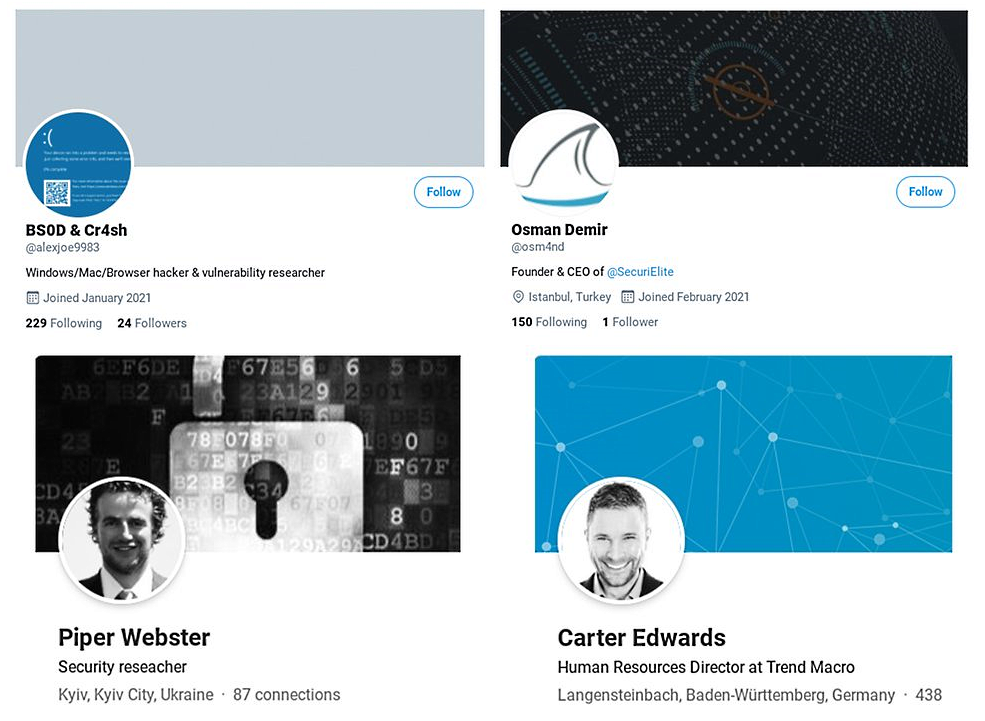
Если вы следили за событиями, то помните, что в ходе тех атак злоумышленники использовали социальные сети Telegram, Keybase, Twitter и LinkedIn, а точнее — фейковые аккаунты на этих площадках. Преступники охотились за PoC-кодами и данными об уязвимостях.

Также атакующие создали сайт несуществующей компании SecuriElite (располагался в Турции) и предлагали услуги по обеспечению безопасности. С 17 марта 2021 года команда Google пристально наблюдает за действиями этих киберпреступников.

Исследователи уже сообщили обо всех фейковых учётных записях, созданных северокорейскими хакерами, поэтому на данный момент они заблокированы либо удалены.


Вредоносный сайт при этом содержал публичный ключ PGP, который использовался для заражения специалистов по кибербезопасности. Когда такой эксперт заходил на ресурс атакующих, на веб-странице запускался специальный эксплойт, пытавшийся «пробить» браузер посетителя.

«Проанализировав активность киберпреступников, мы можем сделать вывод, что они всё ещё опасны. Более того, мы полагаем, что есть несколько 0-day уязвимостей, которые используются в этих кибератаках и о которых мы пока не знаем», — объясняют исследователи из Google Threat Analysis Group.

В начале февраля мы писали, что атакующие исследователей киберпреступники используют 0-day в Internet Explorer.

Подпишитесь на новости

iEM-Group заявила, что положила сайты РКН, ФНС, Ответов Mail, Timeweb Cloud

Кибергруппировка iEM-Group взяла на себя ответственность за серию предполагаемых DDoS-атак на российские государственные и коммерческие ресурсы. По утверждению участников группы, 21 сентября 2026 года им удалось нарушить работу сайтов Роскомнадзора, ФНС, сервиса «Ответы Mail», Т-Банка и облачной платформы Timeweb Cloud.

В качестве доказательств злоумышленники разместили в своём телеграм-канале скриншоты и результаты проверок доступности ресурсов.

Отдельные публикации посвящены атакам на сайты Роскомнадзора, Федеральной налоговой службы, «Ответов Mail» и Timeweb Cloud. Позднее в канале появились дополнительные сообщения о РКН и ФНС.


 

Независимого подтверждения того, что именно действия iEM-Group стали причиной недоступности перечисленных площадок, пока нет. Представители организаций также публично не подтверждали атаку.

Скриншот с ошибкой соединения — это всё-таки не акт выполненных работ: он показывает проблему с доступом в конкретный момент, но не доказывает её источник, продолжительность или масштаб.




Дополнительную путаницу создаёт то, что 21 сентября пользователи из разных регионов России жаловались на перебои мобильного интернета и работу различных онлайн-сервисов. Поэтому отделить возможную DDoS-атаку от сетевых ограничений, аварий и локальных сбоев без телеметрии самих владельцев ресурсов невозможно.

RSS: Новости на портале Anti-Malware.ru