



Google: Северокорейские хакеры продолжают атаковать специалистов по ИБ

Google: Северокорейские хакеры продолжают атаковать специалистов по ИБ

Google: Северокорейские хакеры продолжают атаковать специалистов по ИБ

Исследователи Google Threat Analysis Group (TAG) предупреждают о продолжающихся атаках со стороны северокорейских правительственных киберпреступников. Речь идёт о той же группе, которая ранее нацелилась на специалистов в области кибербезопасности.

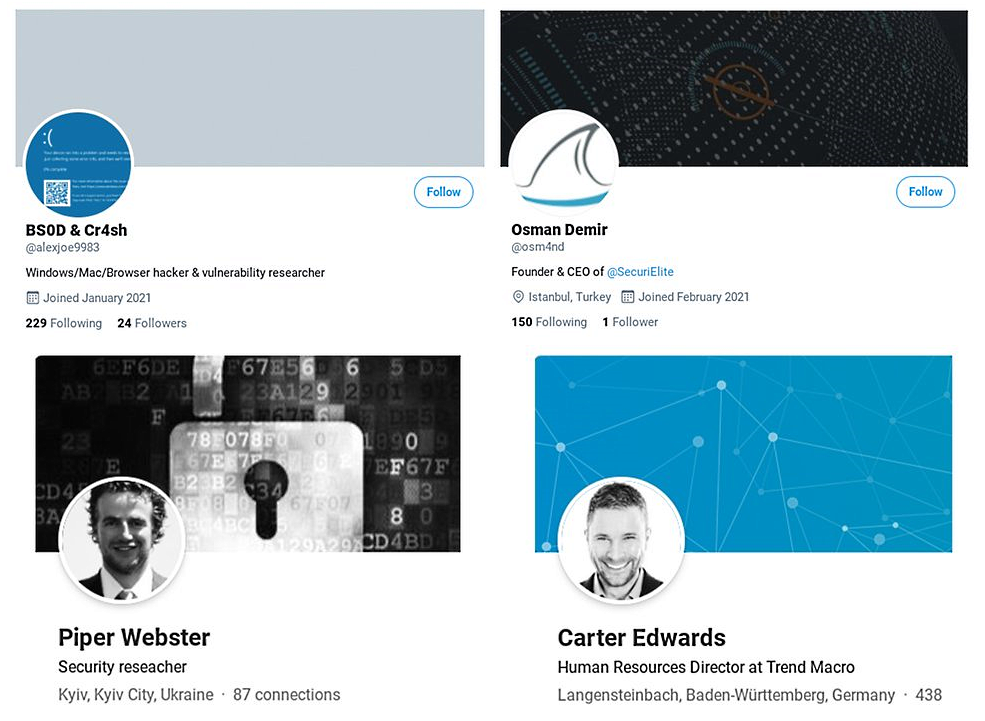
Если вы следили за событиями, то помните, что в ходе тех атак злоумышленники использовали социальные сети Telegram, Keybase, Twitter и LinkedIn, а точнее — фейковые аккаунты на этих площадках. Преступники охотились за PoC-кодами и данными об уязвимостях.

Также атакующие создали сайт несуществующей компании SecuriElite (располагался в Турции) и предлагали услуги по обеспечению безопасности. С 17 марта 2021 года команда Google пристально наблюдает за действиями этих киберпреступников.

Исследователи уже сообщили обо всех фейковых учётных записях, созданных северокорейскими хакерами, поэтому на данный момент они заблокированы либо удалены.


Вредоносный сайт при этом содержал публичный ключ PGP, который использовался для заражения специалистов по кибербезопасности. Когда такой эксперт заходил на ресурс атакующих, на веб-странице запускался специальный эксплойт, пытавшийся «пробить» браузер посетителя.

«Проанализировав активность киберпреступников, мы можем сделать вывод, что они всё ещё опасны. Более того, мы полагаем, что есть несколько 0-day уязвимостей, которые используются в этих кибератаках и о которых мы пока не знаем», — объясняют исследователи из Google Threat Analysis Group.

В начале февраля мы писали, что атакующие исследователей киберпреступники используют 0-day в Internet Explorer.

Подпишитесь на новости

Яндекс выпустил систему контроля безопасности корпоративного ИИ

Yandex B2B Tech выводит на рынок AI-SPM — инструмент для непрерывной оценки защищённости корпоративных ИИ-систем. Решение должно находить опасные настройки, избыточные полномочия и доступ моделей к конфиденциальным данным до того, как этим заинтересуются уже не аудиторы, а атакующие.

О запуске рассказал «Ведомостям» генеральный директор Yandex Cloud Григорий Атрепьев.

По его словам, постоянный автоматизированный контроль становится необходимостью по мере распространения ИИ в корпоративной инфраструктуре.

AI-SPM связывает в единую карту модели, наборы данных, серверы, права доступа и обнаруженные уязвимости. Система проверяет безопасность на разных этапах жизненного цикла ИИ, выявляет риски и предлагает меры защиты.

Например, она может предупредить об угрозе подмены обучающих данных, чрезмерных правах пользователя или возможности добраться до модели через специально подготовленный запрос.

При этом AI-SPM — скорее диспетчер защищённости, чем железный купол. Такие платформы непрерывно обследуют инфраструктуру и объясняют, где администраторы оставили дверь приоткрытой, но сами по себе не блокируют большинство атак. Для фильтрации запросов, предотвращения утечек и защиты от инъекций в промпт нужны отдельные средства.

Мировой рынок решений для защиты ИИ, по приведённой Атрепьевым оценке, вырастет с $2,8 млрд в 2026 году до $4,8 млрд в 2027-м. Российский сегмент пока только формируется: Yandex Cloud оценивает его объём в 1-4 млрд рублей по итогам 2026 года и допускает рост до 11–30 млрд рублей к 2029–2030 годам.

Основными заказчиками подобных продуктов станут банки, промышленные компании, ретейлеры, телеком-операторы, технологический бизнес и госструктуры.

RSS: Новости на портале Anti-Malware.ru