



В 5G нашли новую брешь, позволяющую отследить геолокацию и провести DoS

В 5G нашли новую брешь, позволяющую отследить геолокацию и провести DoS

В 5G нашли новую брешь, позволяющую отследить геолокацию и провести DoS

Исследователи снова углубились в архитектуру 5G и обнаружили уязвимость в определённых сетевых функциях. В случае успешной эксплуатации этой бреши злоумышленник может провести DoS-атаку на 5G-сеть мобильного оператора.

Баг в концепции «сетевой нарезки» (Network Slicing) выявили специалисты компании AdaptiveMobile. 4 февраля 2021 года они передали всю необходимую информацию представителям «Ассоциации GSMA». В результате уязвимости присвоили идентификатор CVD-2021-0047.

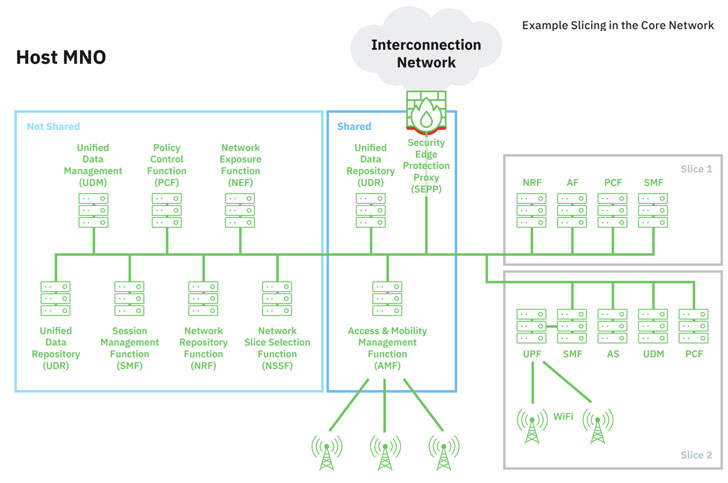
Как известно, сервис-ориентированная архитектура, на которой основано пятое поколение мобильной связи 5G, предполагает модель «сетевой нарезки». Как следует из имени, при Network Slicing основная сетевая инфраструктура делится на множество независимых виртуальных сетей, каждая из которых заточена под конкретную задачу.


Один такой «слайс» при этом содержит группу сетевых функций, которые могут либо предназначаться для конкретного сегмента, либо делиться уже между несколькими слайсами. Согласно отчёту AdaptiveMobile, такая реализация имеет существенные изъяны по части сетевой безопасности. Например, открывается возможность для следующих вредоносных действий:

Несанкционированный доступ к слайсу путём брутфорса. В этом случае «скомпрометированный» слайс может использоваться для доступа к данным другого сегмента. Другими словами, злоумышленник может получить доступ к геолокации абонентов.

DoS-атака на другую сетевую функцию с использованием злонамеренного слайса.

Подпишитесь на новости

Уязвимость в iOS позволяла приложениям записывать звук без разрешения

Исследователи раскрыли детали уязвимости CVE-2026-65339 в iOS, из-за которой установленное приложение могло записывать звук с микрофона, даже если пользователь нажал «Не разрешать». В ранней тестовой сборке при этом не загорался оранжевый индикатор микрофона.

Технический разбор опубликовал Ник Цицаркин из Meta (корпорация Meta признана экстремистской и запрещена в России) Red Team X. Ошибка была в системной службе audiomxd, которая отвечает за звук.

Приложение передавало ей поддельный токен, в котором называло себя самой службой. audiomxd принимала его за внутренний вызов и начинала запись, не проверяя разрешения через систему Transparency, Consent and Control.

Цицаркин сообщил о проблеме Apple 7 июля. По его словам, в журналах запись не связывалась с приложением.


Независимо от него уязвимость описал специалист по безопасности Мустафа Калап. Он воспроизвел ее на iOS 26.6 и бета-версии iPadOS 27 и выяснил, что запись нужно было начать, пока приложение открыто, после чего она продолжалась в фоне и даже при заблокированном экране.

Патч вошел в iOS и iPadOS 26.6.1 и macOS Tahoe 26.6.2 (17 августа), macOS Sequoia 15.8, tvOS 27, watchOS 27 и visionOS 27 (14 сентября), а также iOS и iPadOS 18.7.11 (26 октября).

Теперь служба проверяет, кто к ней обращается, по данным ядра. В описании обновлений Apple назвала проблему логической ошибкой, которую устранили улучшенными проверками.

Случаев использования уязвимости в атаках ни Apple, ни исследователи не зафиксировали. CISA оценила ее в 5 баллов по шкале CVSS.

RSS: Новости на портале Anti-Malware.ru